






Keystone meldet Cyberangriff auf Nexus App – dritte Offenlegung binnen zwei Wochen

- Keystone rief seine Nutzer auf, die Nexus-App nach einem Cyberangriff, der den Dienstbetrieb störte, auf Version 1.3.7 zu aktualisieren, und erklärte, dass keine Anzeichen für kompromittierte Vermögenswerte oder persönliche Daten gefunden wurden.
- Der Vorfall folgt auf einen Sicherheitsvorfall, bei dem 25.964 Kundenakten offengelegt und ein Gerät-Authentifizierungsschlüssel gestohlen wurde, was Keystone dazu zwang, 18.835 nicht verkaufte Hardware-Wallets außer Betrieb zu nehmen.
- Nachdem festgestellt wurde, dass das automatische Löschsystem versagt hatte, hat Keystone auch die Aufbewahrungsfrist für Kundendaten von 180 auf 90 Tage verkürzt.
Keystone hat seine Nutzer angewiesen, die Nexus-App nach einem Cyberangriff, der einige Dienste der App beeinträchtigte, auf Version 1.3.7 zu aktualisieren.
Es handelt sich um die dritte Sicherheitsmitteilung, die der Hersteller von Hardware-Wallets in etwa zwei Wochen veröffentlicht.
Der Nexus-App-Angriff und die v1.3.7-Korrektur
Keystone die auf X veröffentlicht wurde am Freitag, den 6. November, dass einige Dienste der Nexus-App durch einen Cyberangriff gehackt wurden und eine Reihe von Nutzer die App vorübergehend nicht nutzen konnten.
Das Unternehmen gab an, dass das Team reagiert und die Server-Sicherheit verstärkt habe. Das Unternehmen schrieb, dass es „keine Hinweise darauf gefunden habe, dass Benutzer-Vermögenswerte oder persönliche Informationen betroffen waren“, nachdem die Untersuchung abgeschlossen war.
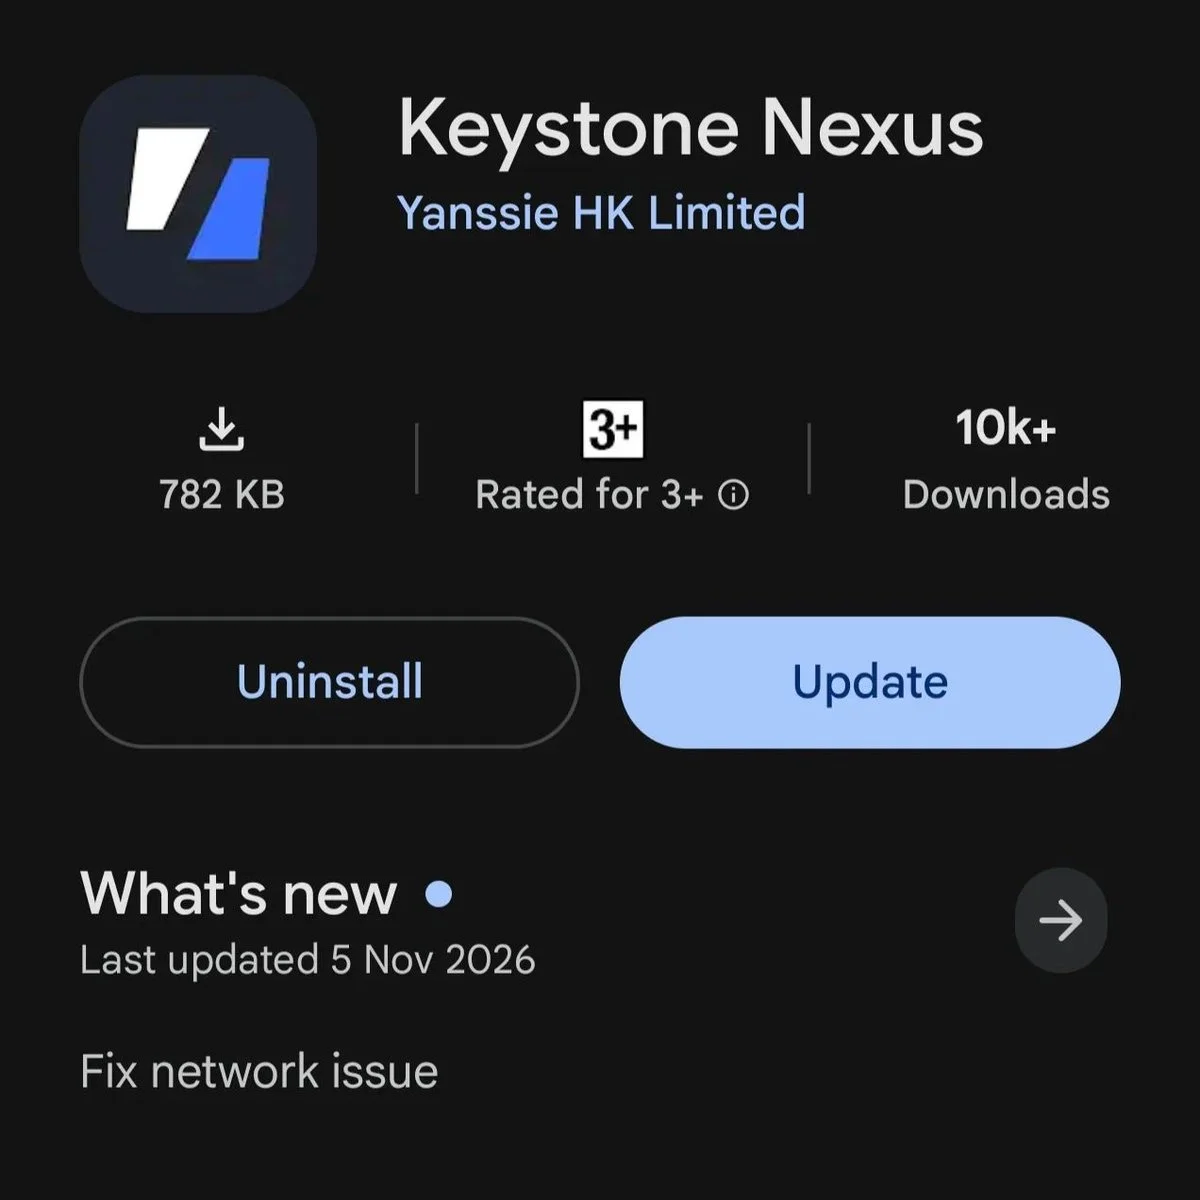
Keystone entschuldigte sich für die Unterbrechung und wies die Nutzer an, ihre App auf Version 1.3.7 zu aktualisieren. Zudem wurde betont, dass Nutzer bestätigen sollten, dass in der herunterzuladenden App „Yanssie HK Limited“ als Entwickler aufgeführt ist. Es wurde klargestellt, dass jede andere App ohne diesen Entwickler nicht von ihnen stammt.
Ein Store-Breach, bei dem 25,964 Käuferdaten offengelegt wurden
Die erste Offenlegung erfolgte, als Keystone zugab, dass ein Eindringling Zugriff auf seinen Shopify-basierten Online-Shop.
Unautorisierter Zugriff wurde am 20. Oktober festgestellt. Das Unternehmen bestätigte, dass eine Drittpartei am 23. Oktober Kundenversanddaten abgerufen hatte, und gab diese Information am darauffolgenden Tag öffentlich bekannt.
Die gestohlenen Datensätze enthielten Namen, Kontaktdaten, Lieferadressen und Bestellinformationen, etwa welche Geräte die Käufer erworben hatten.
Das Unternehmen erklärte, dass Zahlungskarten, Bankdetails, Wiederherstellungsphrasen und private Schlüssel nicht offengelegt wurden.
Berichten zufolge befanden sich unter den gestohlenen Datensätzen 25.964 Käuferdatensätze aus Käufen zwischen 2024 und 2026. Als Vorsichtsmaßnahme zählte das Unternehmen zudem 12.873 unbezahlte Checkout-Datensätze.
Home-Adressen waren Teil des Lecks, was Sicherheitsforscherin Taylor Monahan dazu veranlasste, darauf hinzuweisen, dass dies Inhaber einem Risiko für „Wrench-Angriffe“ aussetzen könnte – physische Bedrohungen, die eingesetzt werden, um Eigentümer zur Herausgabe von Kryptowährungen zu zwingen.
Die Krypto-Sicherheitsplattform Certik hat im ersten Halbjahr 2026 52 solcher Angriffe verfolgt. Im Vorjahr wurden nur 39 derartige Vorfälle registriert.
18,835-Wallets droht die Zerstörung
Einige Tage nach der Offenlegung des Diebstahls von Benutzerdaten war Keystone erneut in den Nachrichten, da es mitteilte, dass derselbe Angreifer, der für den ersten Angriff verantwortlich war, auch den WebAuth-Schlüssel gestohlen hatte, den seine Geräte zur Authentifizierung verwenden.
Berichten zufolge nutzte der Angreifer eine Schwachstelle in einem Drittanbieter-Monitoring-Tool auf der Website aus, um seine Berechtigungen zu erhöhen, und erlangte sowohl Zugriff auf Kundendaten als auch auf den Schlüssel.
Das Hauptproblem besteht darin, dass der Schlüssel bei der Herstellung in jedes Gerät eingebrannt ist und nicht neu geschrieben werden kann.
Jeder, der im Besitz dieses Schlüssels ist, könnte ein gefälschtes Gerät herstellen, das die Echtheitsprüfung von Keystone bestehen würde. Keystone entschied sich daher, alle 18.835 noch nicht verkauften Einheiten mit dem kompromittierten Schlüssel einzuziehen.
Das Unternehmen erklärte, dass eine vor dem 20. Oktober ausgelieferte Wallet, die den Check besteht, echt ist. Bei Alt-Key-Geräten, die nach diesem Datum eingehen, könne „die Möglichkeit einer Fälschung nicht vollständig ausgeschlossen werden“, und es wurde diesen Besitzern geraten, vor der Nutzung den Support zu kontaktieren.
Bisher wurden keine gefälschten Geräte oder Diebstähle gemeldet.
Aufbewahrungsfrist auf 90 Tage gekürzt, nachdem ein Löschwerkzeug versagt hatte
Keystone hatte beworben, dass es Versanddaten 180 Tage nach einer Bestellung löscht. Kunden meldeten jedoch Datenschutzverletzungen für Einkäufe, die mehr als zwei Jahre zurücklagen.
Das automatische Löschwerkzeug des Unternehmens versagte und ließ die alten Datensätze bestehen.
Keystone reduzierte daraufhin seine Aufbewahrungsfrist auf 90 Tage begrenzt als Ergebnis. Es bat Shopify auch darum, personenbezogene Daten, die älter sind, zu löschen; die überfälligen Datensätze sollen bis zum 3. November entfernt sein.
Mitbewerber Auch OneKey hat seine eigene Aufbewahrungsfrist begrenzt auf 30 Tage nach dem Keystone-Vorfall.
Viele Krypto-Projekte hatten 2026 im Hinblick auf Cyberangriffe einen schwierigen Lauf. Anbieter von Hardware-Wallets waren davon nicht ausgenommen.
Im August betraf ein Datenleck, das ShipMonk, einen der Logistikpartner von Trezor, rund 81.000 Kunden.
SafePal hat durch einen Fehler in der Bestellverfolgung etwa 39.798 Einheiten offengelegt, und Ledger fand versteckte Chips in wiederverkauften Geräten, die On-Chain-Forscher mit Verlusten von über 86 Millionen US-Dollar in Verbindung brachten.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Häufig gestellte Fragen
Was sollen Nexus App-Benutzer jetzt tun?
Laut einem Beitrag auf X hat Keystone die Benutzer angewiesen, die Nexus App nach einer Cyberattacke, die einige Dienste der App gestört hat, auf Version 1.3.7 zu aktualisieren.
Wie viele Geräte zerstört Keystone und warum?
Keystone entsorgt 18.835 unverkaufte Wallets, die einen gestohlenen Authentifizierungsschlüssel enthalten, da dieser Schlüssel bei der Herstellung in jedes Gerät eingebrannt ist und nicht überschrieben werden kann.
Welche Kundendaten wurden beim Store-Breach offengelegt?
Namen, Kontaktdaten, Lieferadressen und Bestelldetails von 25.964 Käuferdatensätzen aus den Jahren 2024 bis 2026 wurden offengelegt, während Zahlungskarten, Wiederherausdrücke und private Schlüssel nicht betroffen waren.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









