







- Keystoneは、サイバー攻撃によりサービスが停止したため、ユーザーにNexusアプリのバージョン1.3.7への更新を促しました。同社は、資産や個人データに侵害があったという証拠は見つからなかったと述べています。
- この事案は、25,964件の顧客記録が漏洩し、デバイス認証キーが盗まれたことによる侵害に続くもので、これによりKeystoneは販売前の18,835個のハードウェアウォレットを廃棄せざるを得ませんでした。
- Keystoneは、自動削除システムが機能していなかったことが判明した後、顧客データの保持期間を180日から90日に短縮しました。
Keystoneは、サイバー攻撃によって一部のサービスが停止したため、ユーザーにNexusアプリのバージョン1.3.7への更新を指示しています。
これは、ハードウェアウォレットメーカーが約2週間の間に発表する3回目のセキュリティ開示です。
Nexus App攻撃とv1.3.7の修正
Keystone Xに 11月6日(金)、一部のNexus Appサービスがサイバー攻撃を受け、多くのユーザーが一時的にアプリを実行できなかったことを明らかにしました。
同社は、チームが対応しサーバーセキュリティを強化したと述べました。調査の結果、「ユーザーの資産や個人情報に影響があったという証拠は見つからなかった」と記しています。
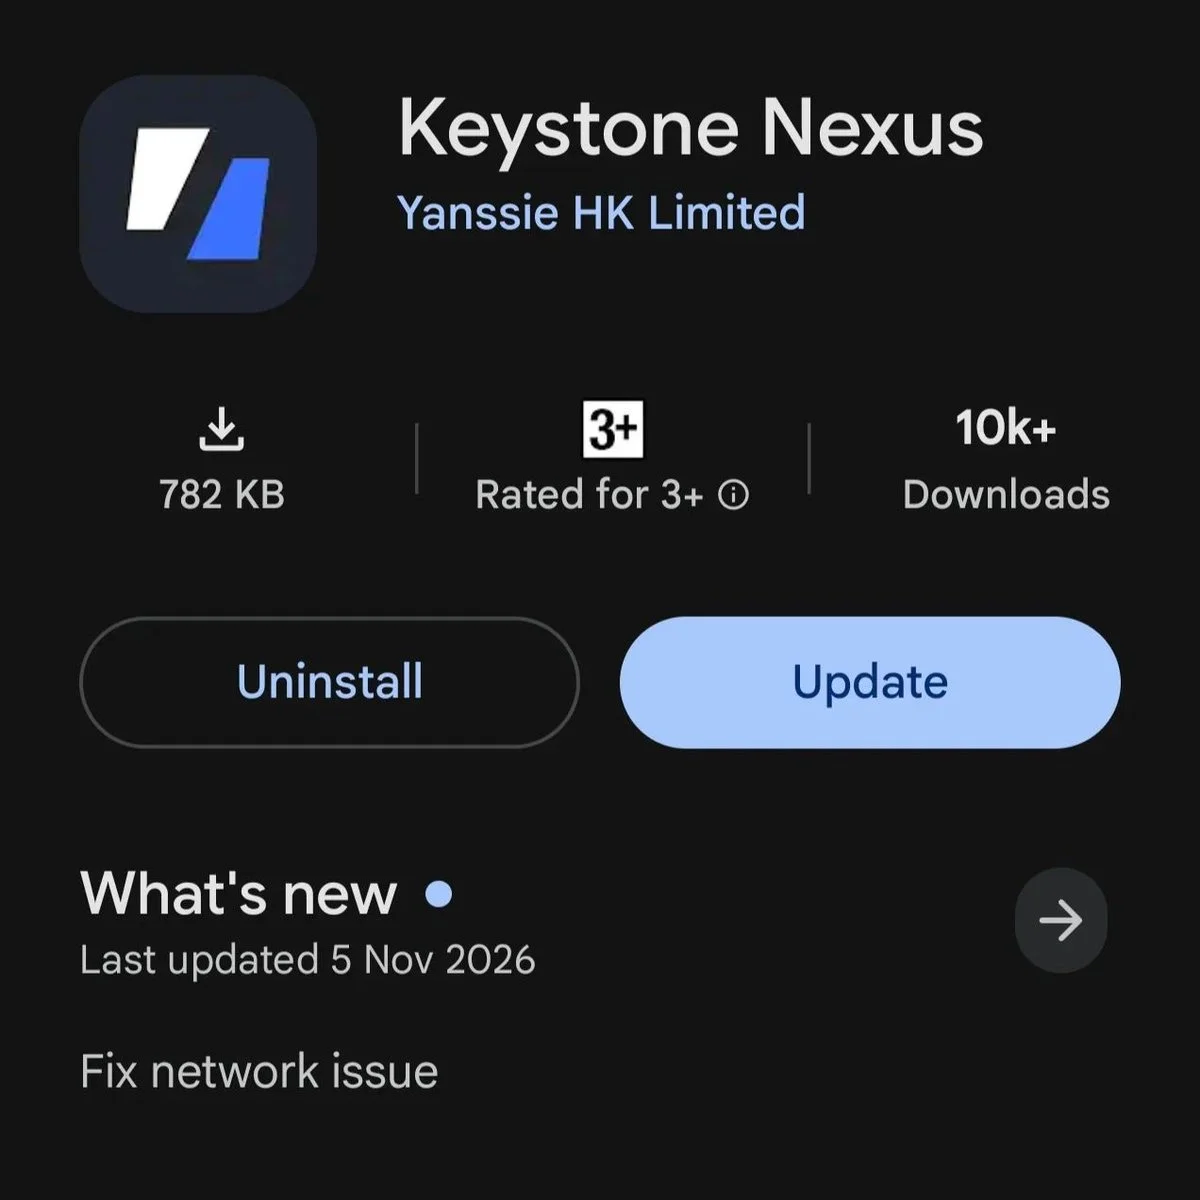
Keystoneは中断について謝罪し、アプリをv1.3.7に更新するようユーザーに指示しました。また、ダウンロードしているアプリの開発元に「Yanssie HK Limited」が記載されていることを確認するよう付け加えました。同社は、開発元がそれ以外のアプリは自社のものではないと述べています。
25,964人の購入者レコードが漏洩したストア侵害事件
最初の開示は、Keystoneが侵入者が自社の Shopify搭載オンラインストアに.
不正アクセスは10月20日に検知されました。同社は、第三者が10月23日に顧客の配送データを取得したことを確認し、翌日にその情報を公開しました。
盗まれたレコードには、氏名、連絡先情報、配送先住所、および購入したデバイスなどの注文情報が含まれていました。
同社は、クレジットカード情報、銀行口座の詳細、リカバリーフレーズ、秘密鍵は漏洩していないと述べました。
2024年から2026年にかけての購入に伴う25,964件の購入者レコードが盗まれたレコードに含まれていると報告されました。同社は予防措置として、未完了のチェックアウトレコードも12,873件数え上げました。
ホームアドレスが漏洩し、セキュリティ研究者のテイラー・モナハン氏が、これが「レンチ攻撃」によるリスクを保有者に与える可能性を指摘しました。レンチ攻撃とは、物理的な脅迫を用いて所有者に暗号資産の引き渡しを強要する手口です。
暗号資産セキュリティプラットフォームのCertikは、2026年上半期に52件の此类の攻撃を追跡しました。前年同期の記録は39件にとどまりました。
18,835ウォレットの破棄
ユーザー情報の盗難を公表してから数日後、Keystoneは再びニュースになりました。同社は、最初の攻撃を担当した同一の攻撃者が、デバイスが正規品であることを証明するために使用するWebAuthキーも奪ったと発表しました。
攻撃者は、ウェブサイトの第三者監視ツールにある脆弱性を悪用して権限を昇格させ、顧客データとキーの両方を取得したと報告されています。
主な問題は、このキーが製造時に各デバイスに焼き込まれており、書き換えができないことです。
このキーを持つ誰でも、Keystone独自の認証チェックを通過する偽造デバイスを構築できます。Keystoneは、侵害されたキーを搭載した未売りの18,835台全廃棄を決断しました。
同社は、10月2日より前に届いたウォレットでチェックを通過したものは正規品であると説明しました。それ以降に受け取った旧キー搭載ユニットについては、「偽物である可能性を完全に否定することはできない」とし、使用前にサポートに連絡するよう所有者に通知しました。
これまでに偽造デバイスや盗難の報告はありません。
削除ツールが失敗したため、保持期間が90日に短縮されました
Keystoneは注文から180日後に配送データを消去すると宣伝していましたが、顧客からは2年以上前の購入に関する侵害通知が届いたとの報告がありました。
同社の自動消去ツールが失敗し、古い記録が残されたままになりました。
その後、Keystoneは自社の データ保持期間を90日に 保持期間を削減しました。その結果、Shopifyに対してもそれより古い個人データの削除を要請し、期限超過の記録は11月3日までに消去される見込みです。
競合他社 OneKeyも自社データの保持期間に上限を設定 はKeystone事件を受けて、30日 following に設定しました。
多くの暗号通貨プロジェクトは2026年、サイバー攻撃に対して苦戦を強いられています。ハードウェアウォレットプロバイダーも例外ではありませんでした。
8月には、Trezorの物流パートナーの一つであるShipMonkに影響を与えたデータ侵害により、約8万1,000人の顧客が被害を受けました。
SafePalは注文追跡の脆弱性により約39,798ドルが漏洩し、Ledgerは再販売されたデバイスに隠されたチップを発見しました。これらはオンチェーン研究者によって8,600万ドル以上の損失に関連付けられています。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
よくある質問
Nexus Appのユーザーは今後どうすべきですか?
Keystoneは、サイバー攻撃によりアプリの一部のサービスが停止したため、Xでの投稿に基づき、Nexus Appをバージョン1.3.7に更新するようユーザーに指示しました。
Keystoneはどの数のデバイスを破棄しており、その理由は何ですか?
Keystoneは、製造時に各デバイスに焼き付けられており書き換え不可能な認証キーが盗まれたため、18,835個の未売りのウォレットを廃棄します。
ストア侵害でどのような顧客データが漏洩しましたか?
2024年から2026年にかけての25,964件の購入者レコードについて、氏名、連絡先情報、配送先住所、注文詳細が漏洩しましたが、支払いカード、リカバリーフレーズ、秘密鍵は漏洩していません。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









