






Keystone раскрыла о кибератаке на Nexus App — это уже третье уведомление за две недели

- Keystone настоятельно рекомендует пользователям обновить приложение Nexus до версии 1.3.7 после кибератаки, нарушившей работу сервисов, заявив, что не обнаружила признаков компрометации активов или персональных данных.
- Инцидент произошел после утечки, в ходе которой были раскрыты записи о 25 964 клиентах и украден ключ аутентификации устройств, что вынудило Keystone утилизировать 18 835 непроданных аппаратных кошельков.
- Также Keystone сократила период хранения клиентских данных с 180 до 90 дней после того, как выяснилось, что система автоматического удаления дала сбой.
Keystone порекомендовала пользователям обновить приложение Nexus до версии 1.3.7 после кибератаки, нарушившей работу некоторых функций приложения.
Это уже третье сообщение о безопасности от производителя аппаратных кошельков, опубликованное примерно за две недели.
Атака на приложение Nexus и исправление v1.3.7
Keystone Securitize в пятницу, 6 ноября, о том, что некоторые сервисы приложения Nexus подверглись взлому в результате кибератаки и что ряд пользователей не могли использовать приложение в течение определенного времени.
Компания сообщила, что команда отреагировала и усилила защиту серверов. В отчете указано, что «по результатам расследования не обнаружено признаков воздействия на активы пользователей или их личную информацию».
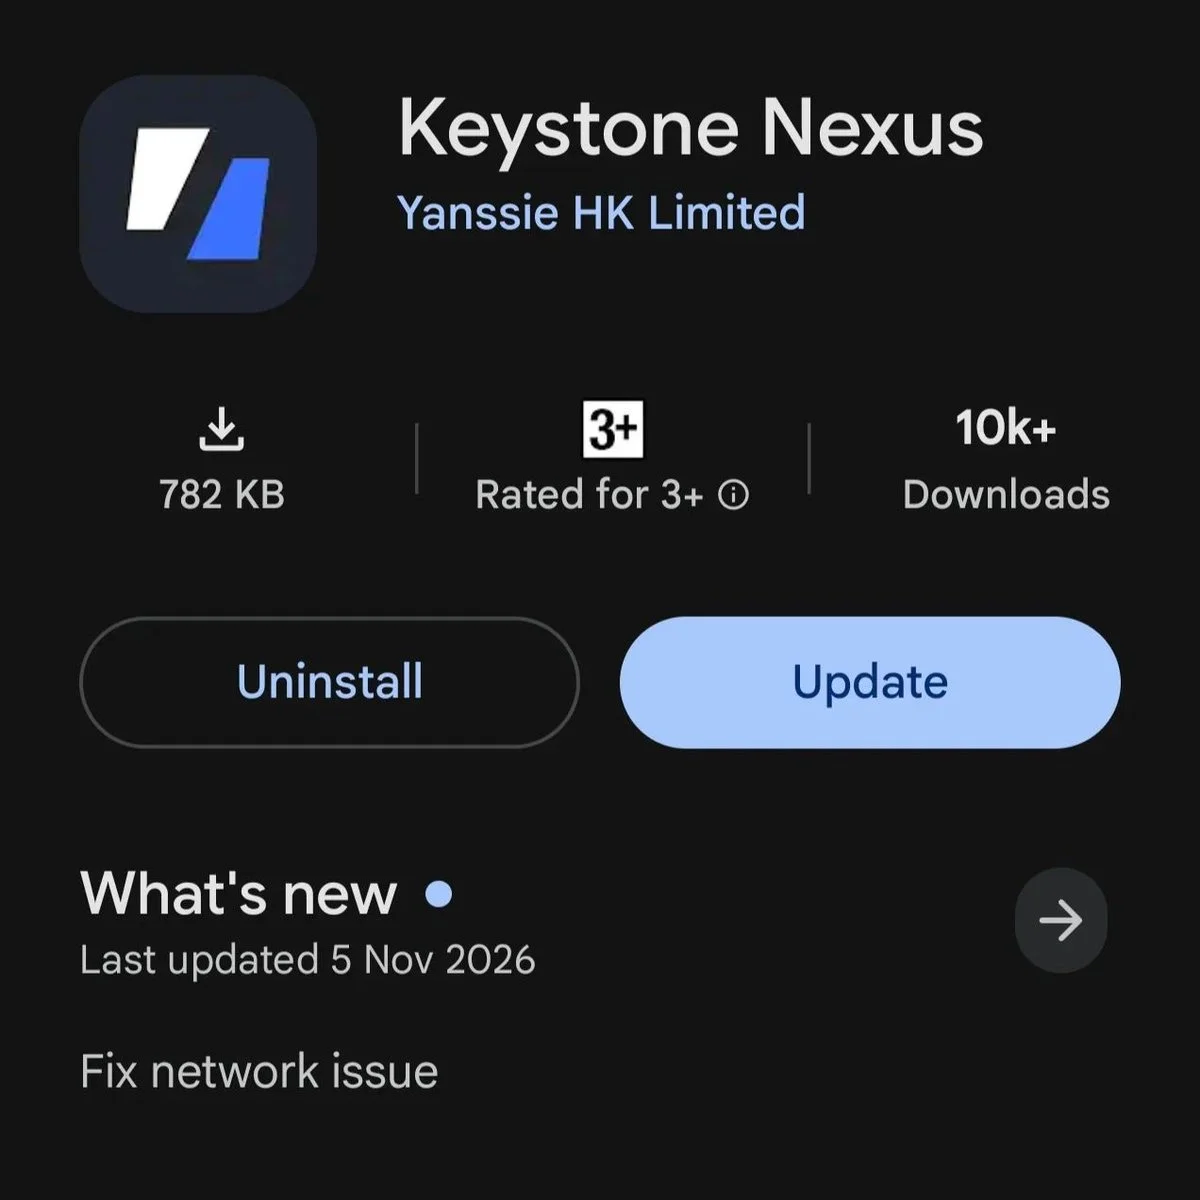
Keystone принесла извинения за сбой и порекомендовала пользователям обновить приложение до версии 1.3.7. Также компания указала, что необходимо убедиться: разработчиком загружаемого приложения указано «Yanssie HK Limited». Любые другие приложения без указания этого разработчика не являются официальными продуктами Keystone.
Утечка данных, затронувшая 25,964 записей покупателей
Первое сообщение об инциденте появилось, когда Keystone признала факт проникновения злоумышленника в её онлайн-магазин на платформе Shopify.
Несанкционированный доступ был обнаружен 20 октября. Компания подтвердила, что третья сторона выгрузила данные о доставке клиентов 23 октября, а на следующий день опубликовала эту информацию публично.
В похищенных записях содержались имена, контактные данные, адреса доставки и информация о заказах, включая модели приобретённых устройств.
Компания заявила, что данные платёжных карт, банковские реквизиты, фразы для восстановления доступа и приватные ключи не были раскрыты.
Сообщалось, что среди похищенных записей оказались данные 25 964 покупателей, совершивших покупки в период с 2024 по 2026 год. В качестве меры предосторожности компания также учла 12 873 незавершённых чека.
В утечку попали домашние адреса, и это побудило исследователя безопасности Тейлора Монахана указать на риск «атак с гаечным ключом» (wrench attacks) — физических угроз, используемых для принуждения владельцев к передаче криптовалюты.
Платформа безопасности Certik зафиксировала 52 подобных атаки в первой половине 2026 года. За предыдущий год было зарегистрировано лишь 39 таких инцидентов.
18,835 кошельки обречены на уничтожение
Спустя несколько дней после раскрытия факта кражи пользовательских данных Keystone снова оказалась в центре внимания: компания сообщила, что тот же злоумышленник, ответственный за первую атаку, также похитил ключ WebAuth, который используется её устройствами для подтверждения подлинности.
По сообщениям, злоумышленник эксплуатировал уязвимость в стороннем инструменте мониторинга на сайте, чтобы повысить привилегии, после чего получил доступ как к данным клиентов, так и к ключу.
Основная проблема заключается в том, что ключ прошивается в каждое устройство на этапе производства и не может быть перезаписан.
Любой обладатель этого ключа мог бы создать поддельное устройство, проходящее проверку подлинности самой Keystone. В результате компания приняла решение утилизировать все 18 835 непроданных единиц оборудования, содержащих скомпрометированный ключ.
Компания заявила, что кошелёк, доставленный до 20 октября и прошедший проверку, является подлинным. Для устройств со старым ключом, полученных после этой даты, она «не может полностью исключить вероятность того, что он является поддельным», и порекомендовала владельцам связаться с поддержкой перед использованием.
На данный момент не сообщалось о случаях обнаружения поддельных устройств или краж.
Срок хранения сокращён до 90 дней после сбоя инструмента удаления
Keystone заявляла, что стирает данные доставки через 180 дней после оформления заказа. Однако клиенты сообщили о получении уведомлений об утечке данных для покупок, сделанных более двух лет назад.
Автоматизированный инструмент стирки данных компании дал сбой, в результате чего старые записи остались на месте.
Затем Keystone сократила свой срок хранения данных увеличен до 90 дней в результате. Она также попросила Shopify удалить личные данные старше этого срока, при этом ожидаемое удаление просроченных записей должно произойти к 3 ноября.
Конкурент OneKey также ограничила свой срок хранения до 30 дней после инцидента с Keystone.
Многие криптопроекты столкнулись с трудностями в 2026 году из-за кибератак. Поставщики аппаратных кошельков также не остались в стороне.
В августе утечка данных затронула ShipMonk, одного из логистических партнёров Trezor, и повлияла примерно на 81 000 клиентов.
SafePal из-за уязвимости в отслеживании заказов раскрыл данные около 39 798 пользователей, а в перепроданных устройствах Ledger были обнаружены скрытые чипы, которые исследователи блокчейна связывают с убытками свыше 86 миллионов долларов.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Часто задаваемые вопросы
Что пользователям Nexus App следует делать сейчас?
По сообщению Keystone в X, компания рекомендовала пользователям обновить приложение Nexus до версии 1.3.7 после кибератаки, нарушившей работу некоторых сервисов приложения.
Сколько устройств уничтожает Keystone и по какой причине?
Keystone утилизирует 18 835 непроданных кошельков, содержащих украденный ключ аутентификации, поскольку этот ключ выжигается на каждом устройстве во время производства и не может быть перезаписан.
Какие данные клиентов были скомпрометированы в результате взлома магазина?
Были раскрыты имена, контактные данные, адреса доставки и сведения об заказах для 25 964 покупателей за период с 2024 по 2026 год; при этом платежные карты, фразы восстановления и приватные ключи не пострадали.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимые исследования и/или консультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ханна Коллимор
Ханна — писатель и редактор с почти десятилетним опытом ведения блогов и освещения мероприятий в криптоиндустрии. В Cryptopolitan Ханна работает над новостной страницей, освещая и анализируя последние события в сферах DeFi, RWA, криптовалютного регулирования, искусственного интеллекта и передовых технологий. Она окончила Университет Аркадии со степенью бакалавра делового администрирования.









