




Microsoft: Gruppe hinter Binance-Hack gehört zu Nordkoreas größten KI-Nutzern


- Microsoft Threat Intelligence gibt an, dass drei nordkoreanische Hackergruppen KI in ihre Operationen integriert haben.
- Kryptobörsen und Finanzunternehmen sind die Hauptziele Nordkoreas.
- TraderTraitor wird für den rekordverdächtigen Diebstahl von 6,36 Milliarden US-Dollar bei Binance verantwortlich gemacht.
Microsoft teilt mit, dass drei nordkoreanische Hackergruppen nun KI in ihren täglichen Angriffen einsetzen – das höchste Niveau auf der eigenen Skala des Unternehmens.
Microsoft (NASDAQ: MSFT) stuft den allgemeinen KI-Einsatz Nordkoreas im Bereich Hacking als hoch ein. Der Bericht wurde veröffentlicht, während Nordkorea für den größten Krypto-Diebstahl aller Zeiten, den Hack von Binance im Wert von 6,36 Milliarden US-Dollar, verantwortlich gemacht wird.
Wie setzen nordkoreanische Hacker KI ein?
In einem am Donnerstag veröffentlichten Bericht hebt Microsoft Threat Intelligence hervor dass es acht der aktivsten nordkoreanischen Hackergruppen auf einer vierstufigen Skala einordnete. Die Stufen lauten: Emerging, Expanding, Accelerating und Operationalized. „Operationalized“ ist die höchste Stufe und bedeutet, dass KI integraler Bestandteil der gesamten Operation der Gruppe ist.
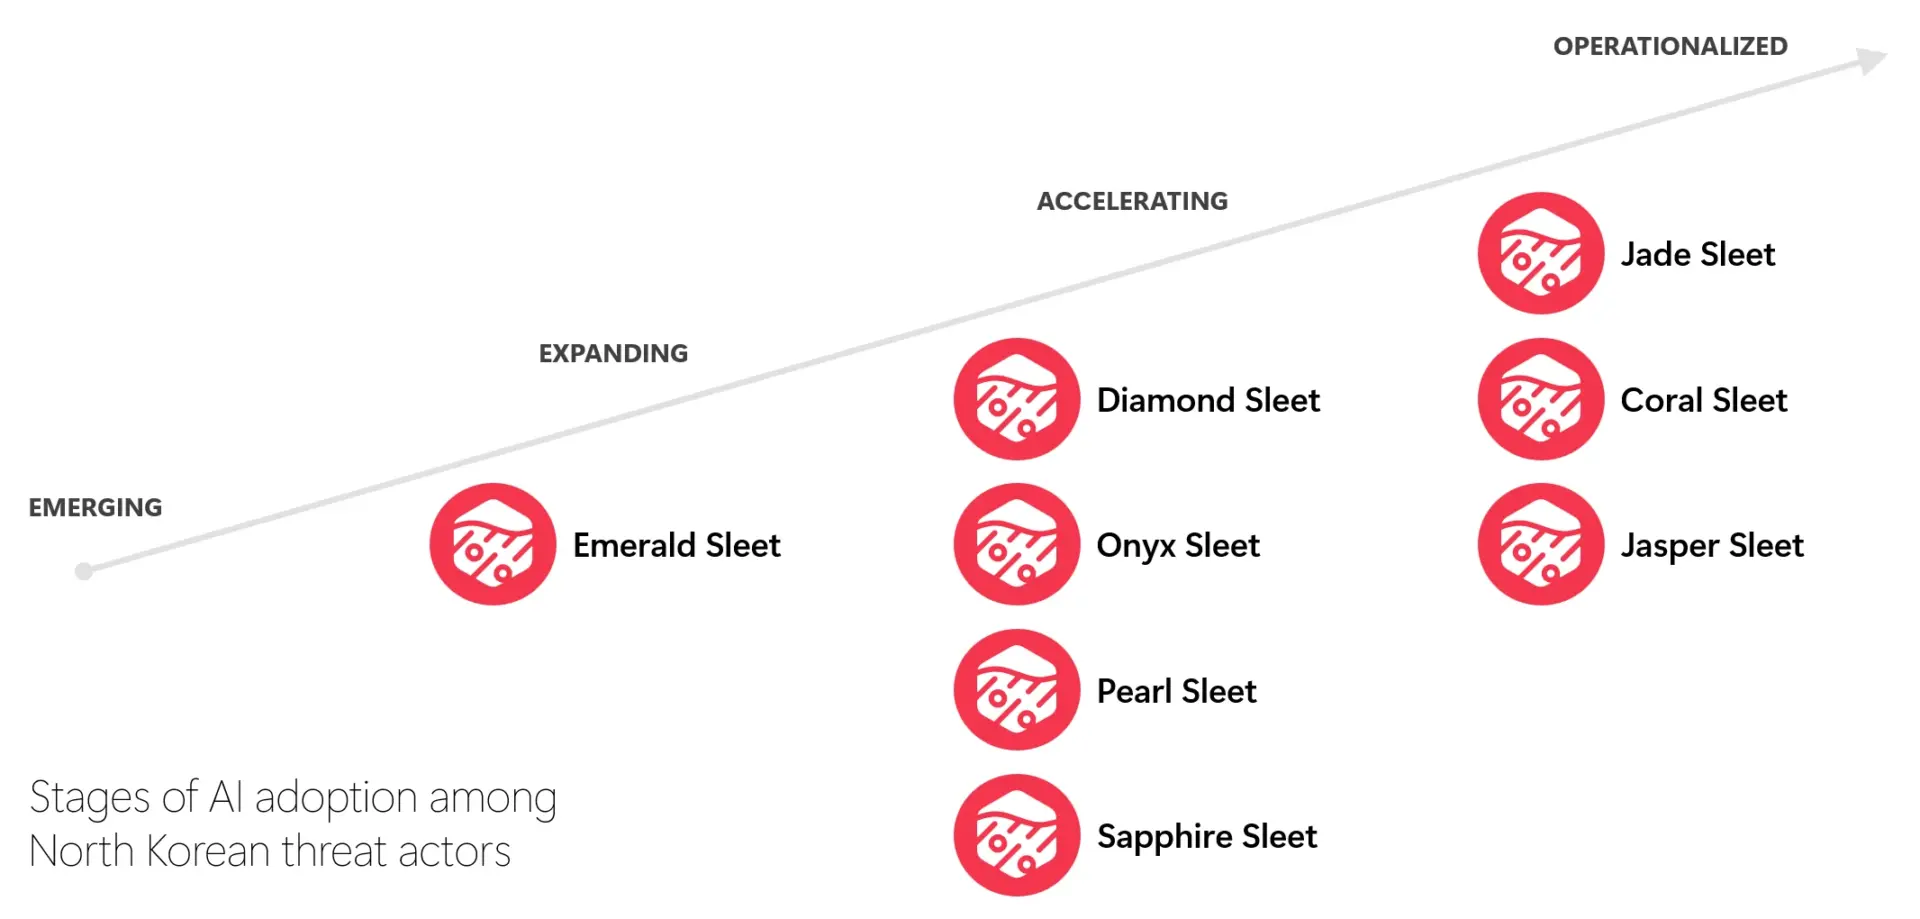
Jade Sleet, Coral Sleet und Jasper Sleet befinden sich in der Stufe „Top Step“, während Diamond Sleet, Onyx Sleet, Pearl Sleet und Sapphire Sleet die Stufe „Accelerating Step“ erreicht haben. Emerald Sleet ist im Stadium „Expanding Step“, und derzeit befindet sich keine Gruppe im Stadium „Emerging Step“.
Microsoft verknüpfte die Rankings mit spezifischen Aktivitäten.
- Jade Sleet führte innerhalb einer einzigen Woche Kampagnen über drei gefälschte Unternehmen durch.
- Coral Sleet fand einen Weg, Malware in privaten Code-Speicherbereichen zu platzieren.
- Onyx Sleet erstellte innerhalb von Minuten Dutzende maßgeschneiderter Phishing-Nachrichten.
- Diamond Sleet nutzte KI, um falsche Personen und Scheinfirmen zu erstellen, um seine Ziele zu täuschen.
Berichten zufolge hat eine Gruppe im August und September mehr als 100 maßgeschneiderte PDF-Köder erstellt, die auf südkoreanische Nutzer abzielten. Solche Arbeiten dauerten früher für jedes Ziel Tage.
Die Gruppen setzten auch KI-Code-Tools ein. Microsoft gab an, dass Betreiber Tools wie Cursor verwendeten, um Code zu schreiben, Fehler zu beheben und Methoden zur Umgehung der Erkennung zu entwickeln.
Onyx Sleet und Pearl Sleet nutzten ARTEX, ein Open-Source-Tool, das Systeme auf Schwachstellen testet. Es kann mit einem KI-Modell verknüpft und angewiesen werden, eigenständig nach Zielen zu suchen. Eine an China verbundene Gruppe, Storm-0940, setzte Berichten zufolge ARTEX gegen ConnectWise ein.
Analysten von Microsoft sind der Ansicht, dass Menschen weiterhin die Hauptverantwortung für Nordkoreas Hackeroperationen tragen und KI lediglich nutzen, um bereits bestehende Aufgaben zu beschleunigen, wie etwa das Auskundschaften von Zielen, das Erstellen von Phishing-Inhalten und das Aufrechterhalten falscher Identitäten.
Microsoft erklärte, dass Kryptobörsen und Finanzunternehmen zu den häufigsten Zielen von Nordkoreas Cyberoperationen gehören, weil das Ziel hauptsächlich darin besteht, Gelder für das Regime zu beschaffen und Intelligence zu sammeln.
Hat KI eine Rolle beim Binance-Hack gespielt?
Bisher gibt es keine Hinweise darauf, dass die am Binance-Hack beteiligten Angreifer KI eingesetzt haben, und der Bericht von Microsoft stellt keine Verbindung zwischen dem Diebstahl bei Binance und einer bestimmten KI-Technik her.
Der Binance-Hack, der als größter Krypto-Diebstahl in der Geschichte beschrieben wurde, ereignete sich am 29. Oktober. Die Blockchain-Forschungsfirm TRM Labs gab an, dass ein Angreifer rund 6,36 Milliarden US-Dollar aus Binance-Wallets über zehn Blockchains hinweg transferierte, wobei der Großteil davon innerhalb von etwa 20 Minuten bewegt wurde.
TRM macht TraderTraitor dafür verantwortlich, das sie als Nordkoreas Elite-Hackereinheit bezeichnet, und ist sich dieser Einschätzung sehr sicher. Jonathan Levin, Mitbegründer von Chainalysis, kam auf X zu demselben Schluss.
Cryptopolitan berichtete Dass Binances eigene Darstellung des Vorfalls darlegt, wie die Angreifer Zugang erlangten, aber nicht, welche Tools sie verwendeten. Die Börse gab zunächst an, dass ein gehackter Laptop eines Ingenieurs als Eintrittspunkt gedient habe, eine spätere Untersuchung ergab jedoch weitere „Einbruchstellen“.
Binance hat rund 3 Milliarden US-Dollar der gestohlenen Mittel eingefroren, Auszahlungen pausiert und zugesichert, die Verluste der Nutzer zu ersetzen.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Häufig gestellte Fragen
Welche nordkoreanischen Gruppen nannte Microsoft als seine Top-KI-Nutzer?
Microsoft Threat Intelligence benannte Jade Sleet, Coral Sleet und Jasper Sleet als die drei Gruppen, die KI in ihren gesamten Operationen operationalisiert haben – die höchste Stufe seiner vierstufigen Skala.
Wie viel wurde von Binance gestohlen und wer wird dafür verantwortlich gemacht?
TRM Labs gab an, dass etwa 6,36 Milliarden US-Dollar aus Binance-Wallets über zehn Blockchains bewegt wurden, größtenteils innerhalb von etwa 20 Minuten, und ordnete dies mit hoher Wahrscheinlichkeit der nordkoreanischen Einheit TraderTraitor zu, eine Einschätzung, die auch Chainalysis-Mitbegründer Jonathan Levin teilte.
Haben nordkoreanische Hacker bei dem Binance-Hack KI eingesetzt?
Dies ist nicht bestätigt. Yonhap berichtete, dass es bisher keine Beweise dafür gibt, dass KI bei dem Binance-Einbruch verwendet wurde, und der Bericht von Microsoft verknüpft den Diebstahl nicht mit einer KI-gestützten Methode.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









