




مايكروسوفت: المجموعة المسؤولة عن اختراق بينانس ضمن أبرز مستخدمي الذكاء الاصطناعي في كوريا الشمالية


- تقول استخبارات التهديدات التابعة لمايكروسوفت إن ثلاث مجموعات اختراق من كوريا الشمالية قد دمجت الذكاء الاصطناعي في عملياتها.
- تُعد منصات العملات المشفرة والشركات المالية الأهداف الرئيسية لكوريا الشمالية.
- يُلقى باللوم على "TraderTraitor" في سرقة بينانس القياسية البالغة 6.36 مليار دولار.
تقول مايكروسوفت إن ثلاث مجموعات اختراق من كوريا الشمالية تستخدم الآن الذكاء الاصطناعي في هجماتها اليومية، وهو أعلى مستوى على مقياسها.
تصنف مايكروسوفت (NASDAQ: MSFT) الاستخدام العام لكوريا الشمالية للذكاء الاصطناعي في الاختراقات على أنه مرتفع. جاء التقرير بينما تُلقى اللوم على كوريا الشمالية في أكبر عملية سرقة للعملات المشفرة على الإطلاق، وهي اختراق بينانس بقيمة 6.36 مليار دولار.
كيف يستخدم مخربو كوريا الشمالية الذكاء الاصطناعي؟
في تقرير نُشر يوم الخميس، ذكرت استخبارات التهديدات التابعة لمايكروسوفت أنها صنفت ثمانية من أكثر مجموعات الاختراق نشاطاً في كوريا الشمالية على مقياس مكون من أربع خطوات. الخطوات هي: ناشئ، متوسع، متسارع، ومُدمج عملياً. يُعد "مُدمج عملياً" الخطوة العليا ويعني أن الذكاء الاصطناعي أصبح جزءاً من العملية الكاملة للمجموعة.
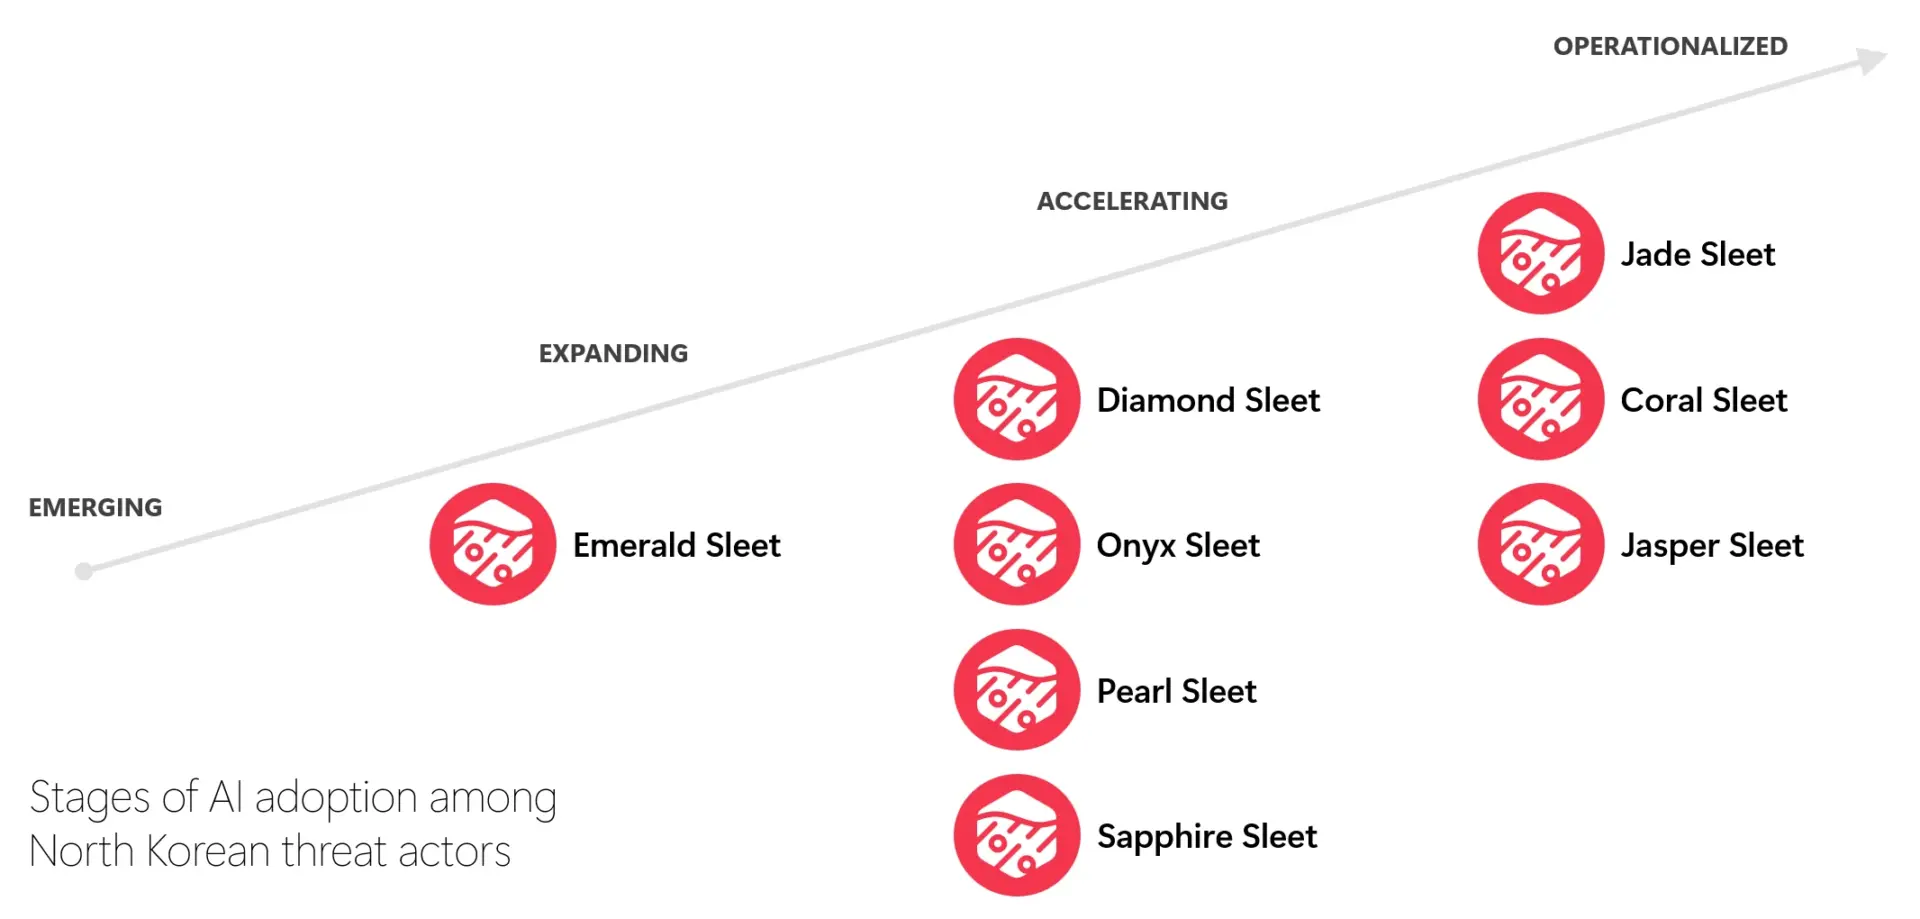
توجد مجموعات جاد سليت، وكورال سليت، وجاسبر سليت في الخطوة العليا، بينما توجد مجموعات دايموند سليت، وأونيكس سليت، وبل سليت، وسافير سليت في خطوة التسريع. وتوجد مجموعة إيمرد سليت في خطوة التوسع، ولا توجد أي مجموعة حالياً في مرحلة الظهور.
ربطت مايكروسوفت التصنيفات بأنشطة محددة.
- نفذت مجموعة جاد سليت حملات عبر ثلاث شركات وهمية خلال أسبوع واحد.
- عثرت مجموعة كورال سليت على طريقة لزراعة برمجيات خبيثة في مستودعات الشفرة البرمجية الخاصة.
- أنشأت Onyx Sleet عشرات الرسائل التصيدية المخصصة خلال دقائق.
- استخدمت Diamond Sleet الذكاء الاصطناعي لبناء هويات وهمية وشركات واجهة لخداع أهدافها.
وذكرت تقارير أن إحدى المجموعات قامت بإنشاء أكثر من 100 طُعم PDF مخصص موجّهين للمستخدمين الكوريين الجنوبيين في شهري أغسطس وسبتمبر. مثل هذه الأعمال كانت تستغرق أياماً لكل هدف سابقاً.
كما استخدمت المجموعات أدوات برمجة مدعومة بالذكاء الاصطناعي. وذكرت مايكروسوفت أن المشغلين استخدموا أدوات مثل Cursor لكتابة الأكواد، وإصلاح الأخطاء، وبناء طرق لتجنب الكشف عنهم.
استخدمت كل من Onyx Sleet وPearl Sleet أداة ARTEX، وهي أداة مفتوحة المصدر تختبر الأنظمة بحثاً عن نقاط ضعف. يمكن ربطها بنموذج ذكاء اصطناعي وتوجيهها لاستهداف الأهداف بشكل مستقل. وقد استخدمت مجموعة مرتبطة بالصين تُعرف بـ Storm-0940 أداة ARTEX ضد ConnectWise.
يعتقد محللو مايكروسوفت أن البشر لا يزالون يتحكمون بشكل رئيسي في عمليات الاختراق التي تنفذها كوريا الشمالية، ويستخدمون الذكاء الاصطناعي فقط لتسريع الأعمال التي تقوم بها هذه المجموعات بالفعل، مثل استهداف الضحايا، وإنشاء محتوى التصيد الاحتيالي، والحفاظ على الهويات المزيفة.
قالت مايكروسوب إن منصات العملات المشفرة والشركات المالية هي من بين الأكثر استهدافًا في العمليات الإلكترونية لكوريا الشمالية لأن الهدف هو أساسًا جمع الأموال للنظام وجمع المعلومات الاستخباراتية.
هل لعب الذكاء الاصطناعي دورًا في اختراق بينانس؟
حتى الآن، لا توجد أدلة حتى الآن على أن المهاجمين المشاركين في اختراق بينانس استخدموا الذكاء الاصطناعي، ولا تربط تقرير مايكروسوفت سرقة بينانس بأي تقنية ذكاء اصطناعي.
حدث اختراق بينانس، الذي وصف بأنه أكبر عملية سرقة للعملات المشفرة في التاريخ، في 29 أكتوبر. قالت شركة أبحاث البلوك تشين TRM Labs إن مهاجمًا نقل حوالي 6.36 مليار دولار من محافظ بينانس عبر عشرة سلاسل كتل، معظمها في حوالي 20 دقيقة.
ألقت TRM باللوم على TraderTraitor، التي تصفها بأنها وحدة النخبة لكوريا الشمالية في الاختراق، وقالت إنها واثقة للغاية من هذا الاستنتاج. توصل جوناثان ليفين، المؤسس المشارك لشركة Chainalysis، إلى نفس الاستنتاج على منصة X.
أبلغت Cryptopolitan توضح رواية بينانس الخاصة بالحادثة كيف دخل المهاجمون النظام، لكنها لا تكشف الأدوات التي استخدموها. بدأت المنصة بالإشارة إلى أن حاسوب محمول لمهندس مخترق يبدو أنه نقطة الدخول، لكن تحقيقاً لاحقاً كشف عن نقاط اختراق إضافية.
جمّدت بينانس حوالي 3 مليارات دولار من الأموال المسروقة، وعلقت عمليات السحب، وتعهدت بتعويض المستخدمين عن خسائرهم.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
الأسئلة الشائعة
ما هي المجموعات الكورية الشمالية التي صنفتها مايكروسوفت كأعلى المتبنين للذكاء الاصطناعي؟
صنّف قسم استخبارات التهديدات في مايكروسوفت مجموعات «Jade Sleet» و«Coral Sleet» و«Jasper Sleet» على أنها الثلاث مجموعات التي عمّمت استخدام الذكاء الاصطناعي عبر عملياتها بالكامل، وهي الفئة العليا ضمن مقياس مكون من أربع مراحل لدى الشركة.
كم مقدار الأموال المسروقة من بينانس، ومن يُلقى عليه اللوم؟
أفادت شركة TRM Labs بأن حوالي 6.36 مليار دولار تم نقلها من محافظ بينانس عبر عشرة سلاسل كتلية، معظمها خلال نحو 20 دقيقة، ونسبت ذلك بثقة عالية إلى وحدة TraderTraitor التابعة لكوريا الشمالية، وهو تقييم أكده المؤسس المشارك لشركة Chainalysis، جوناثان ليفين.
هل استخدم القراصنة الشماليون الكوريون الذكاء الاصطناعي في اختراق بينانس؟
لم يتم التأكيد بعد. أفادت وكالة يونهاب بأنه لا توجد أدلة حتى الآن على استخدام الذكاء الاصطناعي في اختراق بينانس، كما أن تقرير مايكروسوفت لا يربط عملية النهب بأي تقنية مساعدة مدعومة بالذكاء الاصطناعي.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









