




Selon Microsoft, le groupe accusé du piratage de Binance figure parmi les principaux utilisateurs d'IA en Corée du Nord


- Microsoft Threat Intelligence indique que trois groupes de pirates informatiques nord-coréens ont intégré l’IA dans leurs opérations.
- Les plateformes d’échange de cryptomonnaies et les institutions financières sont les principales cibles de la Corée du Nord.
- TraderTraitor est tenu responsable du vol record de 6,36 milliards de dollars sur Binance.
Microsoft affirme que trois groupes de pirates informatiques nord-coréens utilisent désormais l’IA dans leurs attaques quotidiennes, atteignant le niveau le plus élevé de son échelle.
Microsoft (NASDAQ : MSFT) évalue à « élevé » l’utilisation globale par la Corée du Nord de l’IA dans le cybercrime. Ce rapport a été publié alors que la Corée du Nord était tenue responsable du plus grand vol de cryptomonnaies de l’histoire, le piratage de Binance ayant entraîné une perte de 6,36 milliards de dollars.
Comment les hackers nord-coréens utilisent-ils l’IA ?
Dans un rapport publié jeudi, Microsoft Threat Intelligence a classé huit des groupes de pirates informatiques les plus actifs en Corée du Nord sur une échelle à quatre niveaux : émergent, en expansion, accélération et opérationnalisé. « Opérationnalisé » constitue le niveau supérieur et signifie que l’IA fait partie intégrante de l’ensemble des activités du groupe.
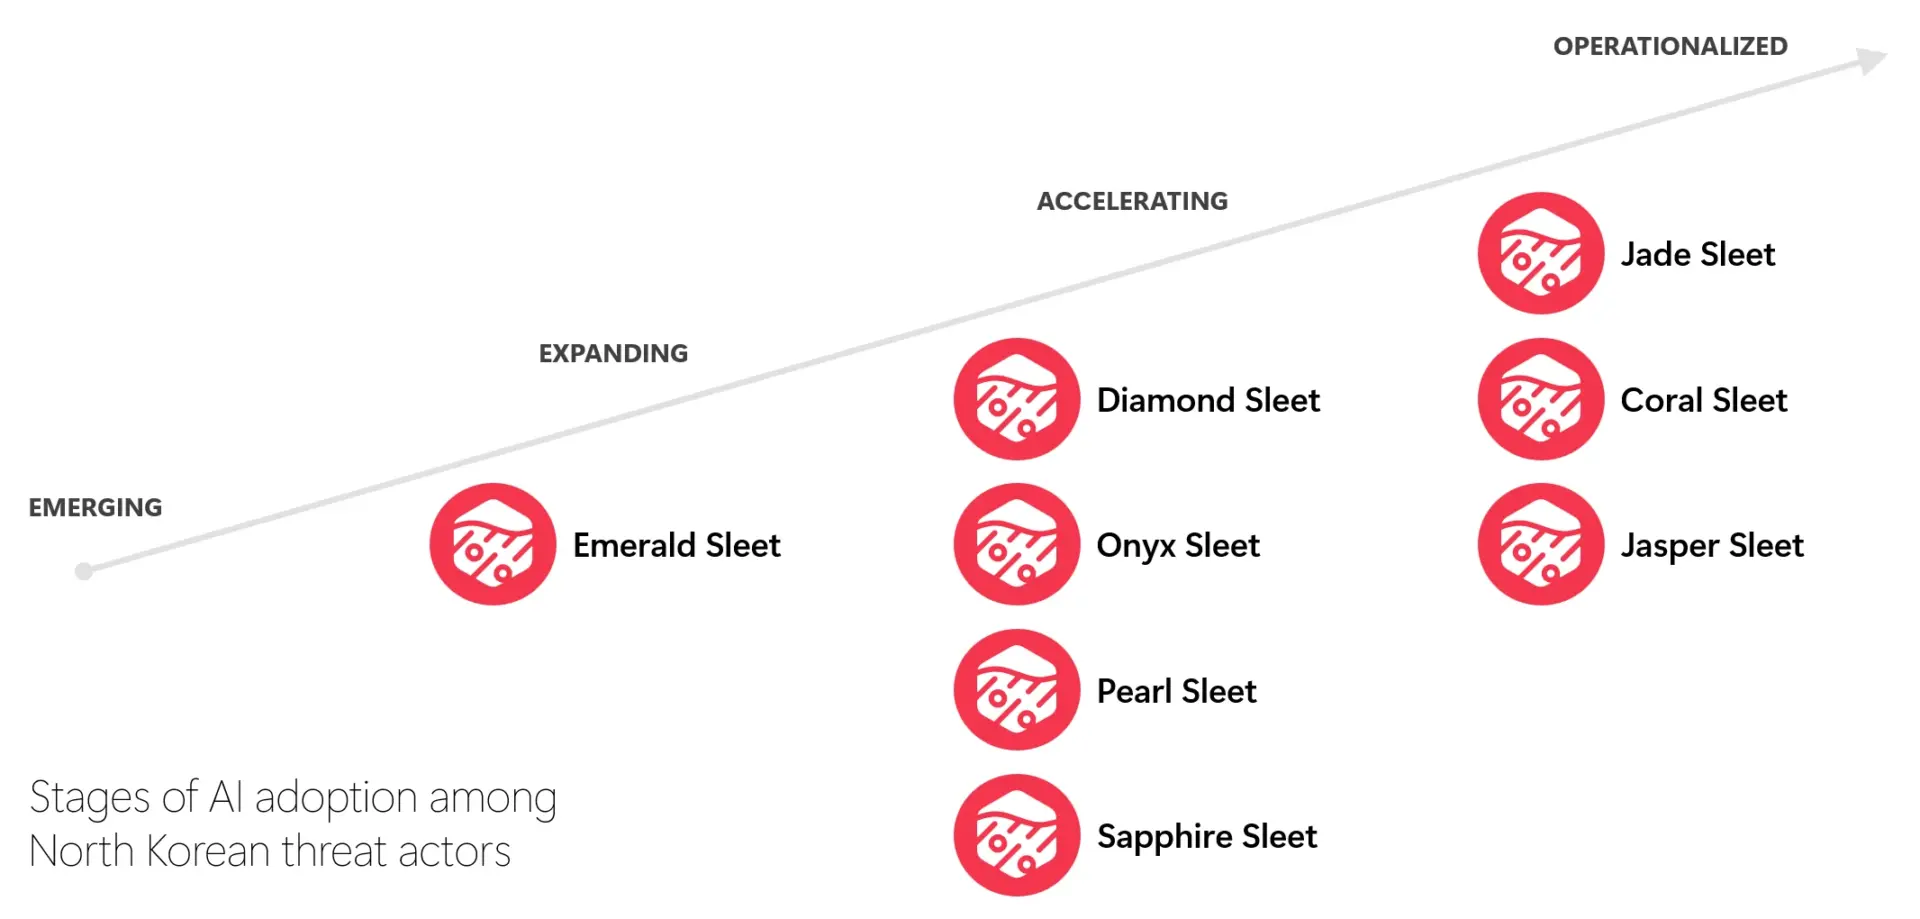
Jade Sleet, Coral Sleet et Jasper Sleet se trouvent à l'étape supérieure, tandis que Diamond Sleet, Onyx Sleet, Pearl Sleet et Sapphire Sleet sont à l'étape d'accélération. Emerald Sleet est à l'étape d'expansion et aucun groupe n'est actuellement à l'étape émergente.
Microsoft a lié les classements à des activités spécifiques.
- Jade Sleet a mené des campagnes via trois fausses entreprises en une seule semaine.
- Coral Sleet a trouvé un moyen d'infecter de malwares dans le stockage de code privé.
- Onyx Sleet a créé des dizaines de messages de phishing personnalisés en quelques minutes.
- Diamond Sleet a utilisé l'IA pour créer de faux personnages et des sociétés écrans afin de piéger ses cibles.
Un groupe aurait créé plus de 100 leurres PDF personnalisés ciblant les utilisateurs sud-coréens en août et septembre. Un tel travail prenait autrefois plusieurs jours par cible.
Les groupes ont également utilisé des outils de codage alimentés par l'IA. Microsoft a indiqué que les opérateurs utilisaient des outils tels que Cursor pour écrire du code, corriger des erreurs et développer des moyens d'éviter la détection.
Onyx Sleet et Pearl Sleet ont utilisé ARTEX, un outil open-source qui teste les systèmes à la recherche de vulnérabilités. Il peut être connecté à un modèle d'IA et lui ordonner de repérer des cibles de manière autonome. Un groupe lié à la Chine, Storm-0940, aurait utilisé ARTEX contre ConnectWise.
Les analystes de Microsoft estiment que les humains restent principalement aux commandes des opérations de piratage nord-coréennes et utilisent simplement l’IA pour accélérer le travail déjà accompli par ces groupes, comme la prospection de cibles, la création de contenus de hameçonnage et le maintien d’identités fictives.
Microsoft a indiqué que les plateformes d’échange de cryptomonnaies et les institutions financières figurent parmi les cibles les plus fréquentes des cyberopérations nord-coréennes car l’objectif est principalement de générer des revenus pour le régime et de recueillir des renseignements.
L’IA a-t-elle joué un rôle dans le piratage de Binance ?
À ce jour, aucune preuve n’indique que les auteurs du piratage de Binance ont utilisé l’IA, et le rapport de Microsoft n’établit aucun lien entre le vol sur Binance et une technique d’IA quelconque.
Le piratage de Binance, décrit comme le plus important vol de cryptomonnaies jamais enregistré, s’est produit le 29 octobre. Le cabinet de recherche blockchain TRM Labs a indiqué qu’un attaquant a transféré environ 6,36 milliards de dollars depuis des portefeuilles Binance sur dix blockchains, dont la majeure partie en environ 20 minutes.
TRM a incriminé TraderTraitor, qu’elle qualifie d’unité d’élite de piratage nord-coréenne, et affirme être très confiante dans cette conclusion. Jonathan Levin, cofondateur de Chainalysis, est arrivé à la même conclusion sur X.
Cryptopolitan l'a rapporté Le récit de Binance sur l'incident explique comment les attaquants sont entrés, mais pas quels outils ils ont utilisés. L'échange a d'abord indiqué qu'un ordinateur portable piraté appartenant à un ingénieur semblait être le point d'entrée, mais une enquête ultérieure a révélé davantage de « points de brèche ».
Binance a gelé environ 3 milliards de dollars des fonds volés, suspendu les retraits et promis de couvrir les pertes des utilisateurs.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
FAQ
Quels groupes nord-coréens Microsoft a-t-il nommés comme ses principaux adopteurs de l'IA ?
Microsoft Threat Intelligence a nommé Jade Sleet, Coral Sleet et Jasper Sleet comme les trois groupes qui ont opérationnalisé l'IA dans l'ensemble de leurs activités, constituant le premier niveau de son échelle en quatre étapes.
Combien a été volé chez Binance, et qui est tenu pour responsable ?
TRM Labs a indiqué qu'environ 6,36 milliards de dollars ont été transférés hors des portefeuilles de Binance sur dix blockchains, principalement en environ 20 minutes, et l'a attribué avec une forte confiance à l'unité TraderTraitor de la Corée du Nord, évaluation que Jonathan Levin, cofondateur de Chainalysis, a confirmée.
Les hackers nord-coréens ont-ils utilisé l'IA lors du piratage de Binance ?
Cela n'est pas confirmé. Yonhap a rapporté qu'il n'y a encore aucune preuve que l'IA ait été utilisée dans la brèche de Binance, et le rapport de Microsoft ne relie pas le cambriolage à une technique assistée par l'IA.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









