




Il gruppo accusato dell'hack di Binance tra i principali utilizzatori di AI in Corea del Nord, secondo Microsoft


- Microsoft Threat Intelligence afferma che tre gruppi di hacker nordcoreani hanno integrato l'IA nelle loro operazioni.
- Gli exchange di criptovalute e le istituzioni finanziarie sono i bersagli principali della Corea del Nord.
- TraderTraitor è considerato responsabile del record di furto da 6,36 miliardi di dollari a Binance.
Microsoft dichiara che tre gruppi di hacker nordcoreani utilizzano ora l'IA nei loro attacchi quotidiani, raggiungendo il livello più alto nella sua scala di valutazione.
Microsoft (NASDAQ: MSFT) valuta come elevato l'uso complessivo dell'IA da parte della Corea del Nord nel hacking. La relazione è stata pubblicata mentre la Corea del Nord era indicata come responsabile del più grande furto di criptovalute della storia, l'attacco a Binance da 6,36 miliardi di dollari.
Come stanno utilizzando l'IA gli hacker nordcoreani?
In un rapporto pubblicato giovedì, Microsoft Threat Intelligence ha classificato otto dei gruppi di hacking più attivi della Corea del Nord su una scala in quattro fasi: emergente, in espansione, accelerazione e operativizzazione. "Operativizzazione" rappresenta il livello massimo e indica che l'IA è integrata in tutte le attività del gruppo.
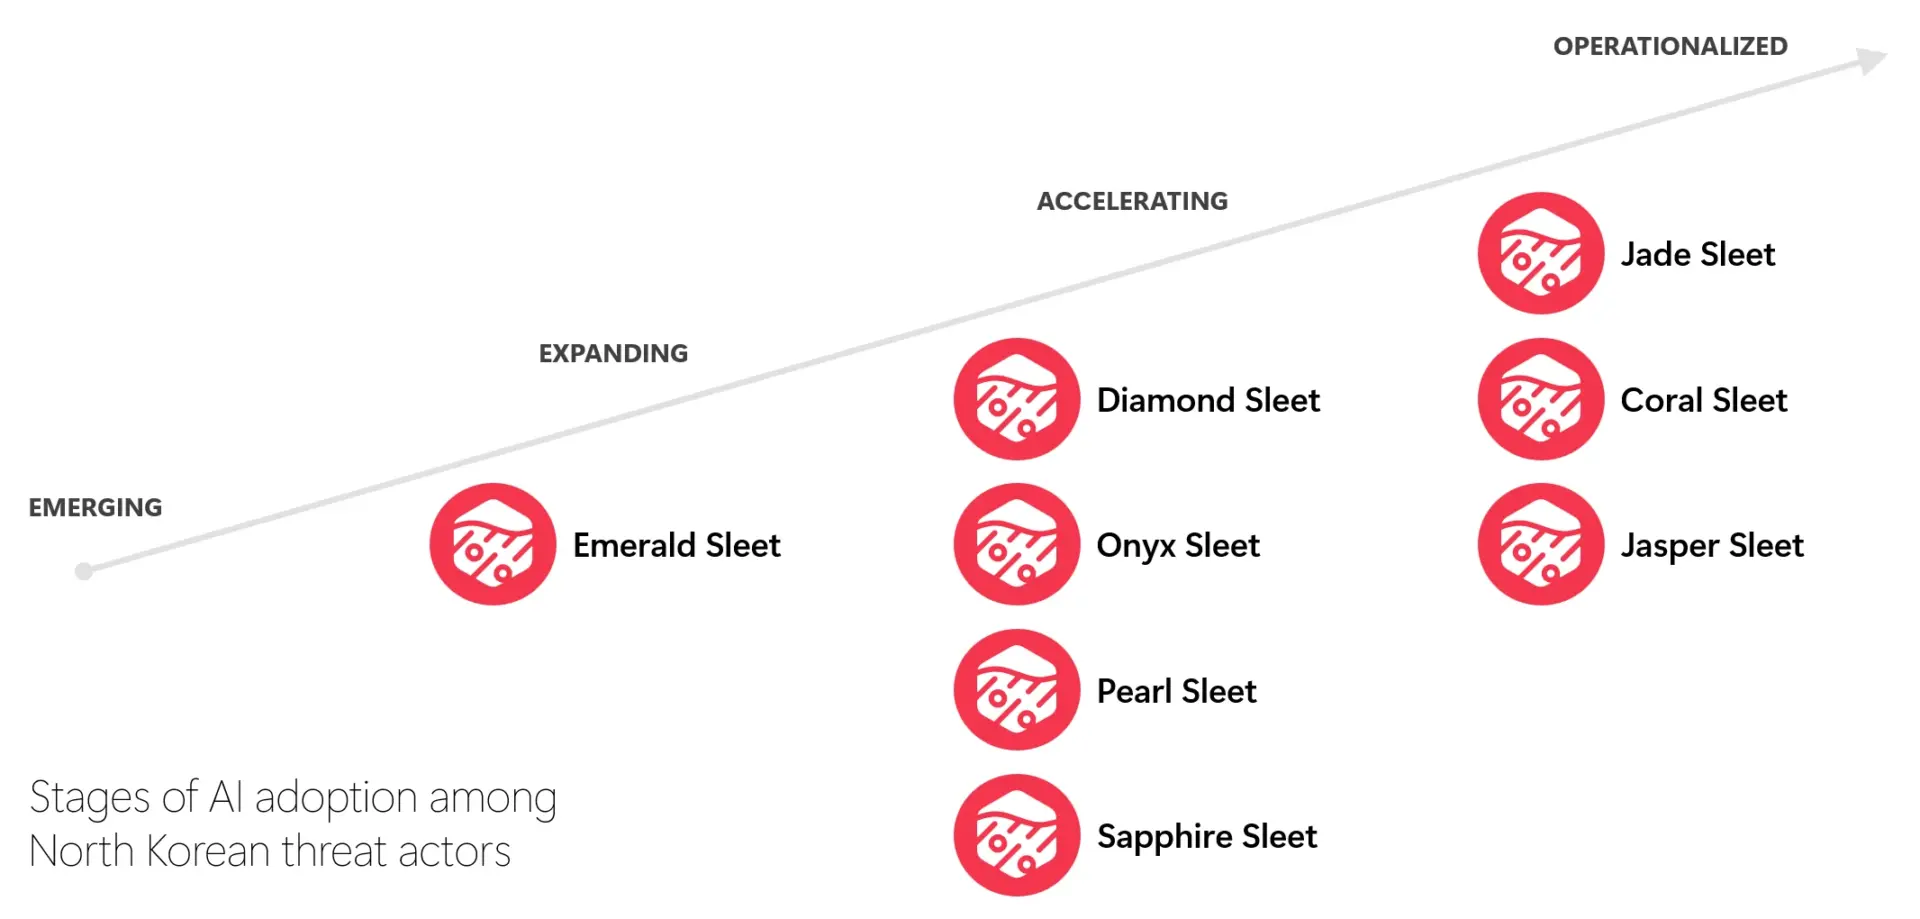
Jade Sleet, Coral Sleet e Jasper Sleet si trovano nello step superiore, mentre Diamond Sleet, Onyx Sleet, Pearl Sleet e Sapphire Sleet sono nello step di accelerazione. Emerald Sleet è nello step di espansione e attualmente nessun gruppo si trova nello step emergente.
Microsoft ha collegato le classifiche ad attività specifiche.
- Jade Sleet ha condotto campagne attraverso tre società fasulle in una sola settimana.
- Coral Sleet ha trovato il modo di installare malware nell'archiviazione del codice privato.
- Onyx Sleet ha creato decine di messaggi di phishing personalizzati nel giro di pochi minuti.
- Diamond Sleet ha utilizzato l'intelligenza artificiale per creare persone false e società di facciata al fine di ingannare i propri bersagli.
Un gruppo avrebbe realizzato oltre 100 esche PDF personalizzate rivolte agli utenti sudcoreani ad agosto e settembre. Operazioni di questo tipo un tempo richiedevano giorni per ogni singolo bersaglio.
I gruppi hanno anche fatto uso di strumenti di codifica basati sull'IA. Microsoft ha dichiarato che gli operatori hanno impiegato strumenti come Cursor per scrivere codice, correggere errori e sviluppare metodi per eludere il rilevamento.
Onyx Sleet e Pearl Sleet hanno utilizzato ARTEX, uno strumento open-source progettato per testare la presenza di vulnerabilità nei sistemi. Può essere collegato a un modello di IA e istruito a scansionare autonomamente i bersagli. Un gruppo legato alla Cina, Storm-0940, avrebbe utilizzato ARTEX contro ConnectWise.
Gli analisti di Microsoft ritengono che gli esseri umani siano ancora principalmente a capo delle operazioni di hacking della Corea del Nord e utilizzino semplicemente l'IA per accelerare il lavoro già svolto dai gruppi, come la selezione dei bersagli, la creazione di contenuti di phishing e il mantenimento di identità false.
Microsoft ha dichiarato che gli exchange di criptovalute e le aziende finanziarie sono tra i bersagli più comuni delle operazioni informatiche della Corea del Nord perché l'obiettivo è principalmente quello di raccogliere fondi per il regime e ottenere informazioni intelligence.
L'IA ha giocato un ruolo nell'hack di Binance?
Finora, non ci sono prove che gli autori dell'hack di Binance abbiano utilizzato l'IA, e il rapporto di Microsoft non collega il furto di Binance a nessuna tecnica di IA.
L'hack di Binance, descritto come il più grande furto di criptovalute nella storia, è avvenuto il 29 ottobre. La società di ricerca blockchain TRM Labs ha affermato che un attaccante ha prelevato circa 6,36 miliardi di dollari dai wallet di Binance su dieci blockchain, per la maggior parte in circa 20 minuti.
TRM ha attribuito la responsabilità a TraderTraitor, definita l'unità di hacking d'élite della Corea del Nord, ed è altamente fiduciosa in questa conclusione. Jonathan Levin, co-fondatore di Chainalysis, è giunto alla stessa conclusione su X.
riportato da Cryptopolitan Il resoconto fornito da Binance sull'incidente illustra come gli aggressori siano riusciti ad accedere al sistema, ma non quali strumenti abbiano utilizzato. Inizialmente, la piattaforma aveva indicato che un laptop di un ingegnere compromesso sembrava essere il punto di ingresso, ma un'indagine successiva ha individuato ulteriori «punti di violazione».
Binance ha congelato circa 3 miliardi di dollari dei fondi rubati, sospeso i prelievi e si è impegnata a risarcire le perdite degli utenti.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Domande frequenti
Quali gruppi nordcoreani Microsoft ha indicato tra i principali utilizzatori di intelligenza artificiale?
Microsoft Threat Intelligence ha identificato Jade Sleet, Coral Sleet e Jasper Sleet come i tre gruppi che hanno implementato l'intelligenza artificiale in tutte le loro operazioni, collocandosi nel livello più alto della scala in quattro fasi sviluppata dall'azienda.
Quanto è stato sottratto a Binance e chi è ritenuto responsabile?
TRM Labs ha stimato che circa 6,36 miliardi di dollari sono stati trasferiti dai wallet di Binance su dieci blockchain, principalmente nell'arco di circa 20 minuti, attribuendo con alta confidenza la responsabilità all'unità nordcoreana TraderTraitor; una valutazione confermata anche da Jonathan Levin, co-fondatore di Chainalysis.
Gli hacker nordcoreani hanno utilizzato l'intelligenza artificiale per il furto ai danni di Binance?
Non è ancora confermato. Yonhap ha riferito che al momento non vi sono prove dell'utilizzo dell'IA nella violazione subita da Binance, e il rapporto di Microsoft non collega il furto a tecniche assistite dall'intelligenza artificiale.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









