




Microsoft: grupo responsable del hackeo de Binance, entre los principales usuarios de IA de Corea del Norte


- Microsoft Threat Intelligence afirma que tres grupos de hackers norcoreanos han integrado la inteligencia artificial en todas sus operaciones.
- Los intercambios de criptomonedas y las instituciones financieras son los principales objetivos de Corea del Norte.
- Se atribuye a TraderTraitor el robo récord de 6.360 millones de dólares en Binance.
Microsoft indica que tres grupos de hackers norcoreanos ahora utilizan IA en sus ataques diarios, lo que representa el nivel más alto en su escala.
Microsoft (NASDAQ: MSFT) califica como alta la utilización general de la IA por parte de Corea del Norte en actividades de hacking. El informe se publicó cuando se culpó a Corea del Norte del mayor robo de criptomonedas de la historia, el hackeo de Binance por 6.360 millones de dólares.
¿Cómo están utilizando la IA los hackers norcoreanos?
En un informe publicado el jueves, Microsoft Threat Intelligence clasificó a ocho de los grupos de hackers más activos de Corea del Norte en una escala de cuatro pasos: emergente, en expansión, acelerado y operacionalizado. "Operacionalizado" es el paso superior e implica que la IA forma parte integral de toda la operación del grupo.
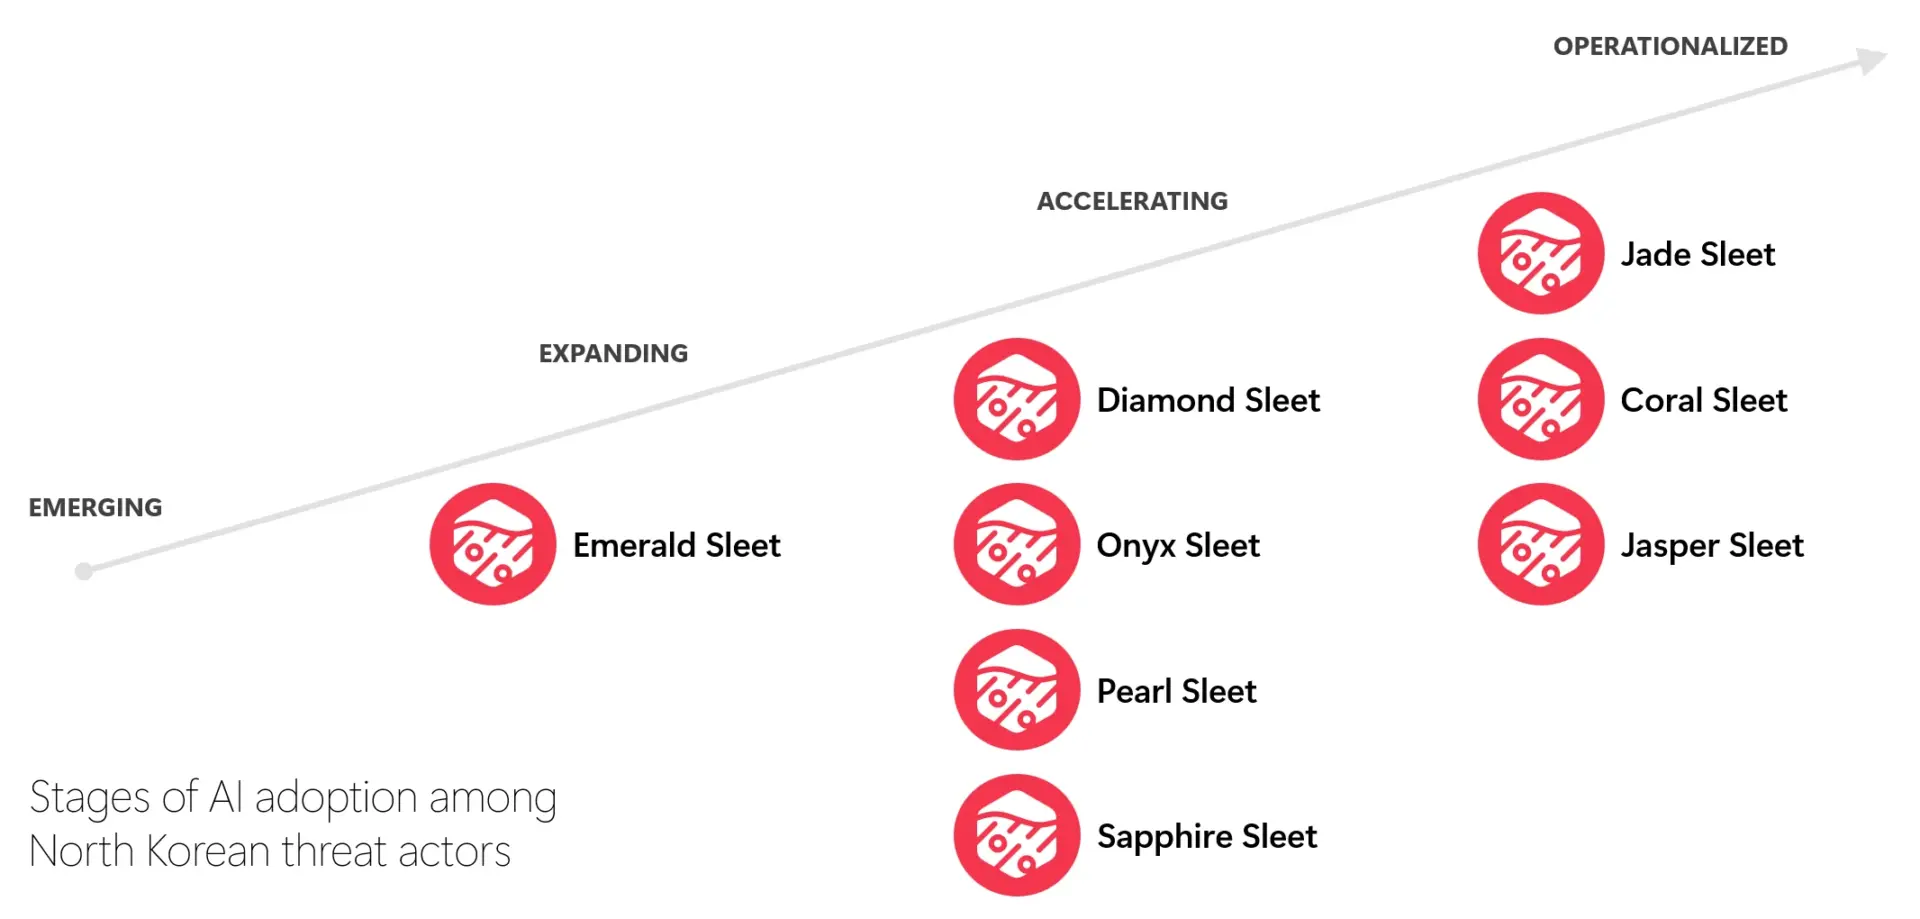
Jade Sleet, Coral Sleet y Jasper Sleet se encuentran en la etapa superior, mientras que Diamond Sleet, Onyx Sleet, Pearl Sleet y Sapphire Sleet están en la etapa de aceleración. Emerald Sleet está en la etapa de expansión y actualmente ningún grupo se encuentra en la etapa emergente.
Microsoft vinculó los rankings a actividades específicas.
- Jade Sleet ejecutó campañas a través de tres empresas falsas en una sola semana.
- Coral Sleet encontró una manera de instalar malware en el almacenamiento de código privado.
- Onyx Sleet creó docenas de mensajes de phishing personalizados en cuestión de minutos.
- Diamond Sleet utilizó inteligencia artificial para crear personas ficticias y empresas fachada con el fin de engañar a sus objetivos.
Un grupo reportedly generó más de 100 señuelos personalizados en formato PDF dirigidos a usuarios surcoreanos durante agosto y septiembre. Este tipo de trabajo solía llevar días por cada objetivo.
Los grupos también utilizaron herramientas de codificación con IA. Microsoft indicó que los operadores emplearon herramientas como Cursor para escribir código, corregir errores y desarrollar métodos para evitar la detección.
Onyx Sleet y Pearl Sleet utilizaron ARTEX, una herramienta de código abierto que evalúa sistemas en busca de vulnerabilidades. Puede vincularse a un modelo de IA y ordenársele que busque objetivos por su cuenta. Un grupo vinculado a China, Storm-0940, reportedly utilizó ARTEX contra ConnectWise.
Los analistas de Microsoft creen que los humanos siguen siendo los principales responsables de las operaciones de ciberataques de Corea del Norte y utilizan la IA simplemente para acelerar el trabajo que ya realizaban estos grupos, como la selección de objetivos, la creación de contenido de phishing y el mantenimiento de identidades falsas.
Microsoft señaló que los intercambios de criptomonedas y las instituciones financieras son algunos de los objetivos más frecuentes de las operaciones cibernéticas de Corea del Norte porque el objetivo es principalmente recaudar fondos para el régimen y recopilar inteligencia.
¿Jugó la IA algún papel en el hackeo de Binance?
Hasta ahora, no hay pruebas de que los atacantes involucrados en el hackeo de Binance hayan utilizado IA, y el informe de Microsoft no vincula el robo de Binance con ninguna técnica de IA.
El hackeo de Binance, descrito como el mayor robo de criptomonedas registrado, ocurrió el 29 de octubre. La firma de investigación blockchain TRM Labs indicó que un atacante trasladó aproximadamente 6.360 millones de dólares desde las billeteras de Binance a través de diez blockchains, la mayoría de ellos en unos 20 minutos.
TRM atribuyó el ataque a TraderTraitor, a la que denomina unidad de élite de hackers de Corea del Norte, y expresó una alta confianza en esta conclusión. Jonathan Levin, cofundador de Chainalysis, llegó a la misma conclusión en X.
informó Cryptopolitan La propia descripción de Binance del incidente detalla cómo accedieron los atacantes, pero no qué herramientas utilizaron. La bolsa indicó inicialmente que una computadora portátil hackeada de un ingeniero parecía ser el punto de entrada, pero una investigación posterior encontró más «puntos de vulnerabilidad».
Binance ha congelado unos 3000 millones de dólares de los fondos robados, suspendido los retiros y prometido cubrir las pérdidas de los usuarios.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Preguntas frecuentes
¿Qué grupos norcoreanos nombró Microsoft como sus principales adoptantes de IA?
Microsoft Threat Intelligence identificó a Jade Sleet, Coral Sleet y Jasper Sleet como los tres grupos que han implementado la IA en toda su operativa, situándose en el nivel superior de su escala de cuatro fases.
¿Cuánto se robó de Binance y quién es el responsable?
TRM Labs informó que unos 6360 millones de dólares fueron retirados de las billeteras de Binance a través de diez blockchains, principalmente en aproximadamente 20 minutos, y lo atribuyó con alta confianza a la unidad TraderTraitor de Corea del Norte, una evaluación respaldada por Jonathan Levin, cofundador de Chainalysis.
¿Utilizaron hackers norcoreanos la IA en el hackeo de Binance?
No está confirmado. Yonhap informó que aún no hay pruebas de que se haya utilizado IA en la brecha de seguridad de Binance, y el informe de Microsoft no vincula el robo con ninguna técnica asistida por IA.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









