






- Microsoftの脅威インテリジェンスチームによると、北朝鮮のハッキンググループ3つが自らの活動全体にAIを組み込んでいる。
- 暗号資産取引所や金融企業が北朝鮮の主要な標的となっている。
- 記録的な63億6000万ドルのBinance盗難事件について、TraderTraitorが責任を問われている。
Microsoftは、北朝鮮のハッキンググループ3つが日常の攻撃でAIを使用しており、同社の評価スケールで最高レベルに達していると発表した。
Microsoft(NASDAQ: MSFT)は、北朝鮮によるハッキングでのAI使用全体を「高」と評価している。この報告書は、過去最大の暗号資産盗難事件である63億6000万ドルのBinanceハック事件で北朝鮮が非難されている時期に出された。
北朝鮮のハッカーはAIをどのように活用しているのか?
木曜日に発表されたレポートにおいて、Microsoftの脅威インテリジェンスチームは 北朝鮮で最も活発な8つのハッキンググループを 4段階の評価基準でランク付けした。その段階は「emergence(萌芽期)」、「expansion(拡大期)」、「acceleration(加速期)」、「operationalized(実用化済み)」である。「Operationalized」が最上位段階であり、AIがグループの活動全体に組み込まれていることを意味する。
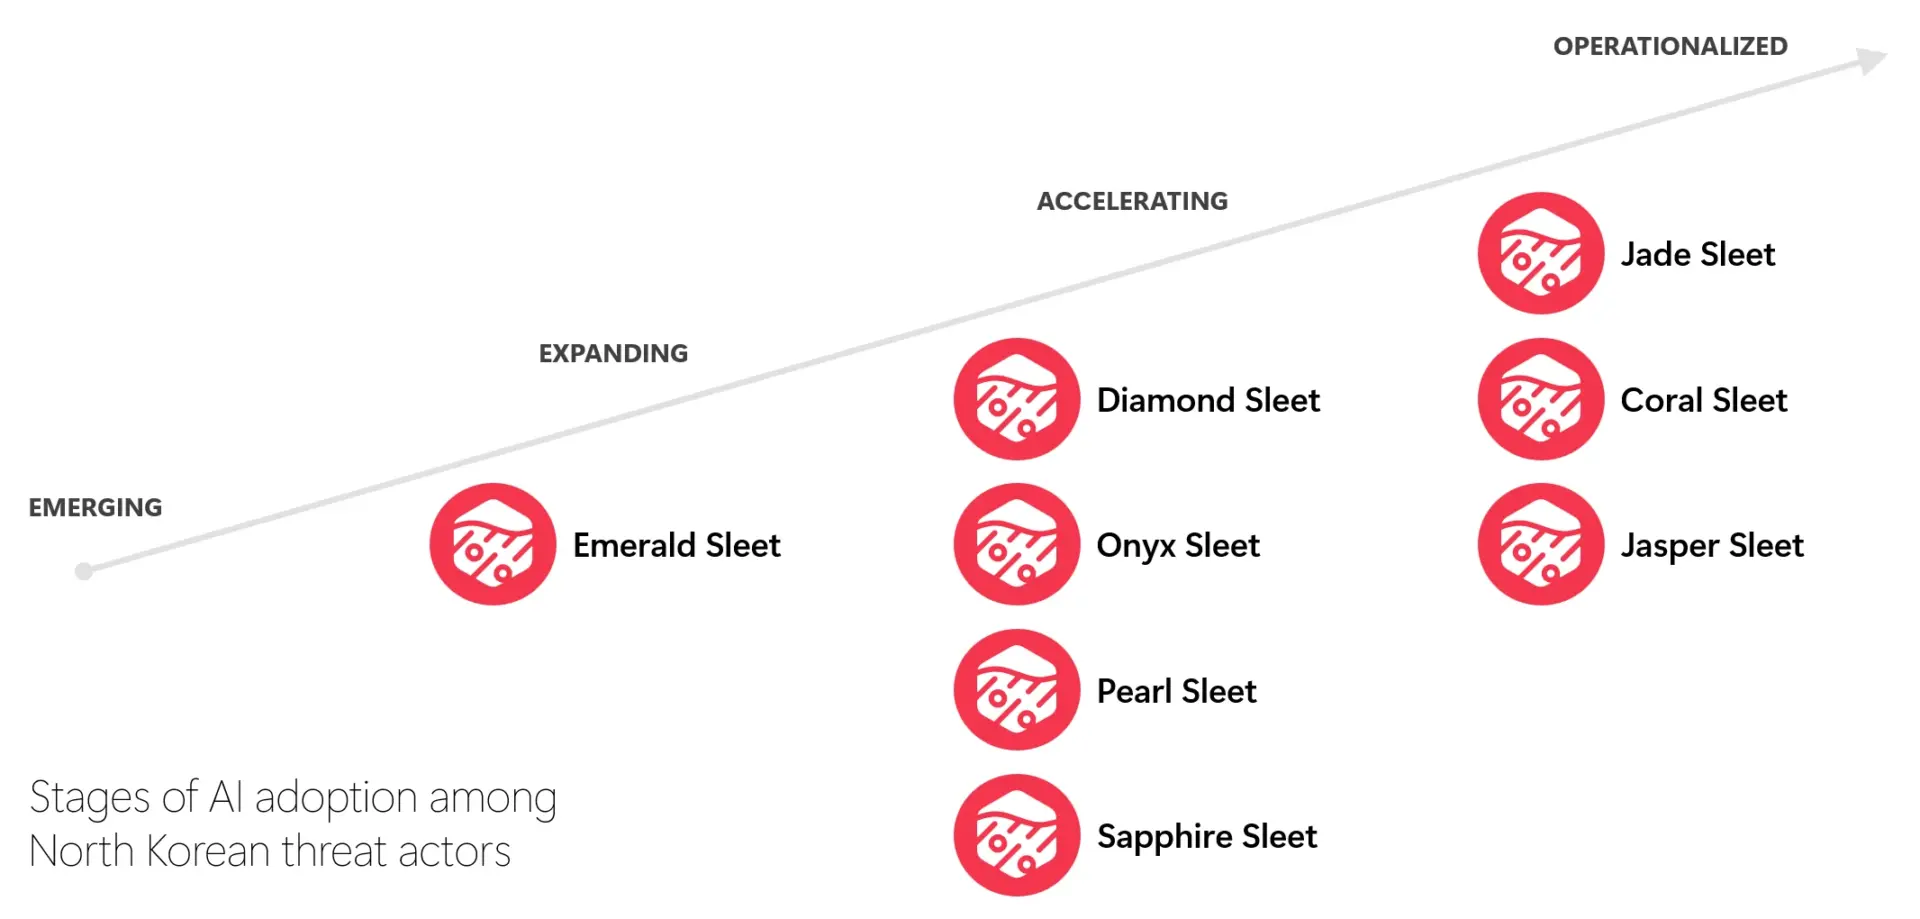
Jade Sleet、Coral Sleet、Jasper Sleetは最上段に位置し、Diamond Sleet、Onyx Sleet、Pearl Sleet、Sapphire Sleetは加速段階にあります。Emerald Sleetは拡大段階にあり、現在どのグループも萌芽段階にはありません。
Microsoftはランキングを特定の活動と関連付けています。
- Jade Sleetは1週間で3つの偽装企業を通じてキャンペーンを実施しました。
- Coral Sleetはプライベートなコードストレージにマルウェアを仕込む方法を見つけました。
- Onyx Sleetは数分で数十件のカスタムフィッシングメッセージを作成しました。
- Diamond SleetはAIを使用して架空の人物や表向きの企業を作り出し、標的を欺きました。
あるグループは8月と9月に韓国ユーザーを対象とした100件以上のカスタムPDFルアーを作成したと報告されています。このような作業は以前では各標的に数日かかっていました。
これらのグループはまた、AIコーディングツールも使用しました。Microsoftによると、作業者はCursorなどのツールを使用してコードの作成、エラー修正、検知回避機能の実装を行っていました。
Onyx SleetとPearl SleetはARTEXというオープンソースツールを使用しました。これはシステムの脆弱性をテストするためのツールで、AIモデルにリンクして自律的に標的を探させることができます。中国に関連するグループ「Storm-0940」はConnectWiseに対してARTEXを使用したと報告されています。
Microsoftの分析チームは、北朝鮮のハッキング活動はまだ主に人間が主導しており、AIはすでにグループが行っている作業(標的の選定、フィッシングコンテンツの作成、偽造アイデンティティの維持など)を加速させるために使用されていると信じています。
Microsoftによると、暗号資産取引所や金融機関は 北朝鮮のサイバー攻撃における 最も一般的な標的の一つであり、 その目的は 主に政権への資金調達と情報収集です。
BinanceのハッキングにAIは関与したのか?
これまでに、Binanceのハッキングに関与した攻撃者がAIを使用したという証拠はなく、MicrosoftのレポートもBinanceでの盗難を特定のAI技術に関連付けていません。
過去最大の暗号資産盗難事件とされるBinanceのハッキングは10月29日に発生しました。ブロックチェーン調査企業のTRM Labsは、攻撃者が約6.36億ドルを10種類のブロックチェーン上のBinanceウォレットから移動させたと報告し、その大半が約20分で実行されたと説明しています。
TRMはこの行為を北朝鮮のエリートハッキングユニットであるTraderTraitorによるものだと非難し、この結論に対して高い確信を示しています。Chainalysisの共同創設者であるJonathan Levin氏もX(旧Twitter)で同様の見解を示しました。
Cryptopolitanが報告 Binanceの事件に関する自社の説明では攻撃者がどのように侵入したかは明かされているが、使用されたツールについては言及されていない。取引所は当初、ハッキングされたエンジニアのノートパソコンが侵入経路だったと発表していたが、その後の調査によりさらに多くの「侵害ポイント」が発見された。
Binanceは盗まれた資金のうち約30億ドルを凍結し、出金を一時停止するとともに、ユーザーの損失を補償すると約束した。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。
よくある質問
MicrosoftがAIの主要採用者として名指しした北朝鮮のグループはどれか?
Microsoft Threat Intelligenceは、Jade Sleet、Coral Sleet、Jasper Sleetの3つのグループを、4段階の評価スケールにおける最上位層で、組織全体の運用にAIを実装したグループとして特定した。
Binanceからどの程度の金額が盗まれ、誰が責任を負わされているのか?
TRM Labsによると、約63億6,000万ドルが10種類のブロックチェーンを介してBinanceのウォレットから移動され、その大半は約20分以内に完了した。この事象は高い確度で北朝鮮のTraderTraitorユニットによるものと特定されており、Chainalysis共同創設者のJonathan Levinもこの評価を支持している。
北朝鮮のハッカーはBinanceのハッキングにAIを使用したのか?
未確認である。Yonhap通信は、Binanceの侵害においてAIが使用されたという証拠はまだないとの報道を行っており、Microsoftの報告書でもこの強奪事件とAI支援技術の関連性は指摘されていない。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









