






- ハッカーはBinanceから約63億ドルを盗み、攻撃者は発行者がロックできないステーブルコインをイーサリアム、ビットコイン、TRXに変換しています。
- ステーブルコインの発行元、Arbitrumのセキュリティ評議会、および1inchなどの企業は、約30億ドルを凍結しました。
- 約2.86億ドルが凍結機能を持たない資産に存在します。
63億ドルのBinance盗難事件の攻撃者は、凍結または潜在的な取り戻しが可能な資産と、凍結制御の外にある資産という観点から、略奪品を分割し始めています。
一方、ステーブルコインの発行元はすでにブラックリスト化や凍結措置を実施していますが、ハッカー側は発行者やオフスイッチのないETH、BTC、その他のトークンへの移行を急いでいます。
回復不能な領域に入る前にトークンを隔離するための競り合いは、皮肉にも世界最大の暗号通貨取引所を襲った、暗号通貨史上最大級の盗難事件を受けて行われています。
Binanceの事件に関する最初の報告では、この脆弱性はDevOpsエンジニアのノートパソコンの侵害によるものだと指摘しています。
Binanceハックで凍結されたものは何ですか?
TRM LabsおよびChainalysisが高確度で北朝鮮のTraderTraitor部隊と特定したBinance攻撃者は、取引所から移動させたトークンのほぼ30億ドルを失った。
市場時価総額最大のステーブルコインであるTetherとCircleの発行元は、それぞれ約17億7,000万USDTと8億2,500万USDCをブラックリストに登録している(TRM Labsによる)。
盗まれたRLUSDステーブルコイン8,850万枚のうち、Rippleは4,050万枚を凍結し、トランプ氏関連のWorld Liberty Financialは自社のUSD1トークン2,780万枚をロックした。
Arbitrumのセキュリティ評議会もレバーを操作し、3,050万ドルの流出を防ぐのに貢献した。
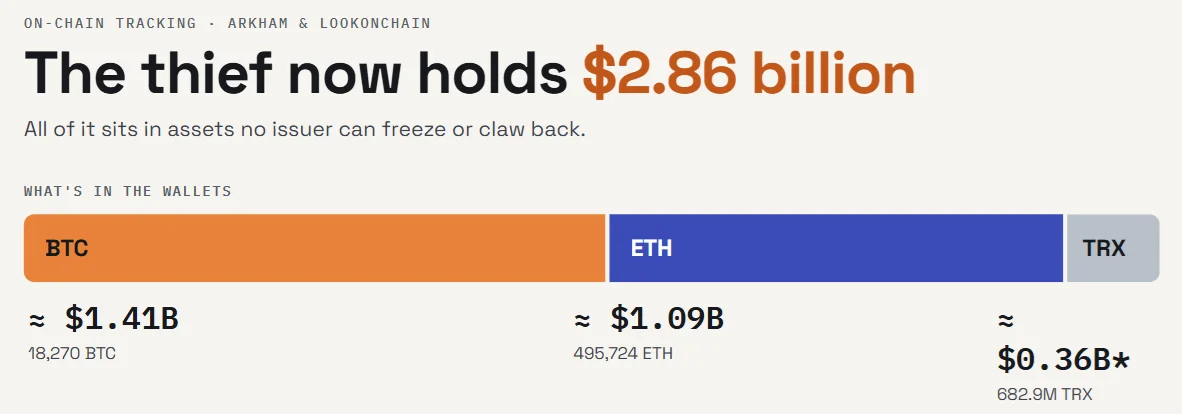
しかし、北朝鮮に関連する攻撃者はまだ約30億ドルを保有しており、ArkhamおよびLookonchainの追跡によると、どの組織もこれに手を付けられない。内訳はETH約10億9,000万ドル、BTC約14億1,000万ドル、TRX 6億8,290万枚である。
攻撃者はAAVE、ENA、LINK、PEPE、UNIなどのアルトコインを売却して1億5,825万ドルを調達したが、その全額は凍結できない資産であるイーサリアムに換金された。
誰が介入でき、誰ができないのか?
DEXアグリゲーターの1inchとReserveプロトコルが、ハッカーが利用しようとしたインターベンションブリッジに関する並列比較を提示した。
1inchは述べた エクスプロイトに関連するアドレスはすでに同社のdApp、ウォレット、APIへのアクセスからブロックされている。また、Binanceに支援を提供するために連絡を取り、ZeroShadow、SEAL 911、TRM Labsと調整中であると発表した。
一方、Reserveは約34億個のRSRトークンを一掃した攻撃者を止めることができなかった。チームは X 上で 「誰も、私たちを含めて、トークンを凍結することはできない」と述べている。なぜならRSRは不変であり、管理者キーを持っていないからだ。
Arbitrumのセキュリティ評議会は、Ethereum上のネットワークのインボックス契約を一時的に変更し、エクスプロイトアドレスになりすましてクロスチェーン取引を再現する機能を追加し、8,425 ETHおよび74,559,805 ARBを0DA0で終わるホーディングウォレットへ移動させた。これはArbitrumガバナンスフォーラムによるとのことである。
その後、評議会は契約を復元した。資金の移動はArbitrumDAOの投票後にのみ可能となる。
評議会は4月にも同じ緊急権限を使用し、KelpDAOのエクスプロイトに関連する約30,766 ETH(約7,100万ドル相当)を凍結した。
Bitgetのハッキング事件がすでに示したもの
Frozenは回復しておらず、業界には攻撃者が変換してしまうと凍結がほとんど機能しないという新たな証拠がある。9月のBitget侵害では、 Cryptopolitanが報告 CircleとTetherが盗まれた3億8,750万ドルのうちわずか31万8,000ドルのみを凍結した。これは、犯人が残りをすでにイーサリアムに交換していたためである。
Bitquery Cryptopolitanが引用したデータ 1週間以内に凍結されたウォレットは、1週間後にUSDTの59%を保持しているが、6ヶ月後にはわずか12%しか残っていない。
Binanceは入出金を停止し、 SAFU基金および会社資金からユーザーの損失を補償すると約束し、48時間以内に出金再開を見込んでいる。 共同CEOのリチャード・テン氏はXで「あなたの資産は安全であり、すべての損失をカバーします」と述べた。同取引所は、実際に回収できる凍結された30億ドルの割合や、残り33億ドルの行方については明らかにしていない。
ハッカーはBinanceからどれほど盗んだのか?
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
よくある質問
Binanceはこの侵害による被害額を約63億ドルと推定しており、TRM LabsおよびChainalysisはこれを暗号通貨史上最大の窃盗事件と見なしている。これまでにオンチェーン上で約30億ドルが凍結されている。
なぜ盗まれたイーサリアムやビットコインは凍結できないのか?
盗まれた Ether や Bitcoin を凍結できないのはなぜですか?
ETH、BTC、TRX、SOLには中央発行機関やブロックリストが存在しないため、USDTやUSDCのように発行者がアドレスをブラックリストに追加して送金を停止させることができません。これが、攻撃者が凍結可能なステーブルコインをこれらの通貨に変換している理由です。
ハッキングへの対応は誰が調整していますか?
ステーブルコイン発行者のTether、Circle、Ripple、World Liberty Financialがトークンを凍結し、Arbitrumのセキュリティ評議会が3,050万ドル相当のETHとARBをロックしました。また、1inchはZeroShadow、SEAL 911、TRM Labsと連携しながら、悪用されたアドレスをブロックしています。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









