





Binance-Hacker jagen Krypto-Sperren davon, während 3 Mrd. $ blockiert werden

- Hackers haben etwa 6,3 Milliarden US-Dollar von Binance gestohlen, und der Angreifer wandelt einfrierbare Stablecoins in Ether, Bitcoin und TRX um, die kein Emittent sperren kann.
- Stablecoin-Emittenten, der Sicherheitsrat von Arbitrum und Unternehmen wie 1inch haben rund 3 Milliarden US-Dollar eingefroren.
- Etwa 2.86 Milliarden US-Dollar befinden sich in Vermögenswerten ohne Einfriermöglichkeit.
Die Angreifer bei dem Diebstahl von 6,3 Milliarden US-Dollar bei Binance haben begonnen, ihre Beute entlang der Linie von Vermögenswerten aufzuteilen, die eingefroren oder möglicherweise zurückgefordert werden können, und von solchen, die außerhalb der Einfrierkontrollen liegen.
Einerseits ziehen Stablecoin-Emittenten bereits die Blacklist- und Einfriemechanismen, während die Hacker darauf hinarbeiten, zu ETH, BTC und anderen Token ohne Emittenten oder Ausschaltmöglichkeiten überzugehen.
Das Bemühen, Token abzugrenzen, bevor sie in den nicht wiederherstellbaren Bereich gelangen, folgt auf das, was als größter Diebstahl in der Krypto-Geschichte beschrieben wurde, der ironischerweise die weltweit größte Kryptobörse traf.
Binance’s ursprünglicher Bericht zum Vorfall hat den Exploit einem kompromittierten Laptop eines DevOps-Ingenieurs zugeschrieben.
Was wurde vom Binance-Hack eingefroren?
Die Angreifer von Binance, die TRM Labs und Chainalysis mit hoher Sicherheit als Einheit TraderTraitor aus Nordkorea identifiziert haben, haben fast 3 Milliarden US-Dollar der Token verloren, die sie von der Börse abgezogen hatten.
Die Emittenten der größten Stablecoins nach Marktkapitalisierung, Tether und Circle, haben jeweils etwa 1,77 Milliarden USDT bzw. 825 Millionen USDC auf die schwarze Liste gesetzt, laut TRM Labs.
Von den gestohlenen 88,5 Millionen RLUSD-Stablecoin hat Ripple 40,5 Millionen eingefroren, während das mit Trump verbundene World Liberty Financial 27,8 Millionen seiner USD1-Token gesperrt hat.
Auch der Sicherheitsrat von Arbitrum betätigte einen Hebel, der half, 30,5 Millionen Dollar zu stoppen.
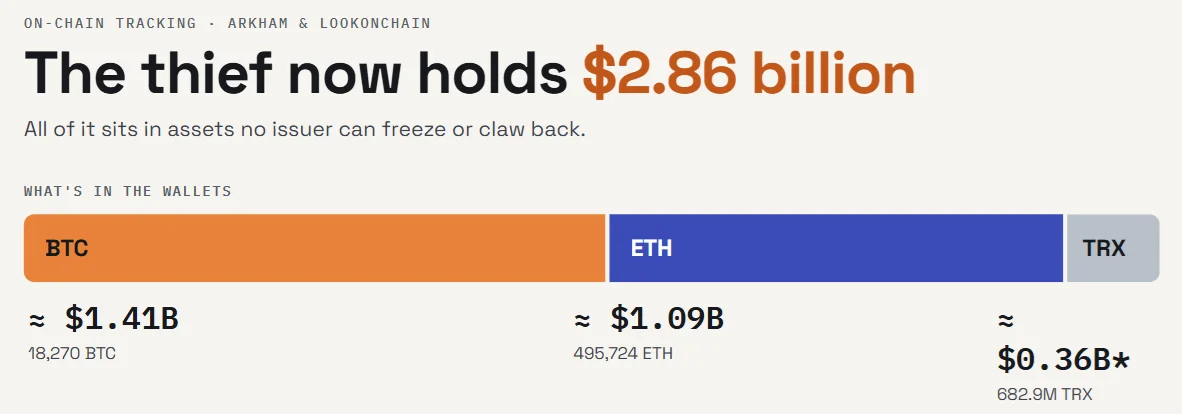
Dennoch besitzen die nordkoreanisch verbundenen Angreifer weiterhin fast 3 Milliarden US-Dollar, auf die keine Stelle zugreifen kann, gemäß Tracking durch Arkham und Lookonchain: rund 1,09 Milliarden US-Dollar in ETH, 1,41 Milliarden US-Dollar in BTC und 682,9 Millionen TRX.
Der Angreifer beschaffte 158,25 Millionen US-Dollar durch den Verkauf von Altcoins wie AAVE, ENA, LINK, PEPE und UNI. All dieses Geld wurde anschließend in Ethereum umgewandelt, ein nicht einfrierbares Asset.
Wer kann eingreifen und wer nicht?
Der DEX-Aggregator 1inch und das Reserve-Protokoll stellen einen direkten Vergleich der Interventionsbrücke an, über die die Hacker zu gelangen versuchen.
1inch erklärte Adressen, die mit dem Exploit in Verbindung stehen, wurden bereits vom Zugriff auf seine dApp, Wallet und API ausgeschlossen. Zudem hat man sich an Binance gewandt, um Hilfe anzubieten, und koordiniert sich mit ZeroShadow, SEAL 911 und TRM Labs.
Reserve hingegen konnte nichts tun, um die Angreifer aufzuhalten, als diese etwa 3,4 Milliarden seiner RSR-Token abzogen. Das Team schrieb auf X betonte, dass „niemand, einschließlich uns,“ die Token einfrieren kann, da RSR unveränderlich ist und keine Admin-Schlüssel besitzt.
Der Sicherheitsrat von Arbitrum hat den Inbox-Contract des Netzwerks auf Ethereum vorübergehend modifiziert, eine Funktion hinzugefügt, um eine Cross-Chain-Transaktion unter Identität der Exploit-Adresse nachzubilden, und 8.425 ETH sowie 74.559.805 ARB in ein Holding-Wallet verschoben, das auf 0DA0 endet, laut dem Arbitrum-Governance-Forum.
Anschließend stellte der Rat den Contract wieder her. Die Mittel können nur nach einer Abstimmung im ArbitrumDAO bewegt werden.
Der Sicherheitsrat nutzte dieselben Notfallbefugnisse bereits im April, als er etwa 30.766 ETH (im Wert von rund 71 Millionen US-Dollar) sperrte, die mit dem KelpDAO-Exploit verbunden waren.
Was der Bitget-Hack bereits gezeigt hat
Frozen ist nicht wiederhergestellt, und die Branche hat neue Beweise dafür, wie wenig das Einfrieren ausmachen kann, sobald ein Angreifer konvertiert. Bei dem Bitget-Angriff im September Cryptopolitan berichtete sperren Circle und Tether nur 318.000 US-Dollar von den gestohlenen 387,5 Millionen US-Dollar, weil der Dieb den Rest bereits in Ether getauscht hatte.
Bitquery Daten, auf die sich Cryptopolitan beruft zeigt, dass innerhalb einer Woche eingefrorene Wallets nach einer Woche noch 59 % ihres USDT halten, aber nach sechs Monaten nur noch 12 %.
Binance hat Ein- und Auszahlungen ausgesetzt, hat sich verpflichtet, Nutzerverluste zu ersetzen aus seinem SAFU-Reservefonds und Firmenkapital, und erwartet, dass Auszahlungen innerhalb von 48 Stunden wieder aufgenommen werden können.
Co-CEO Richard Teng schrieb auf X: „Ihr Geld ist sicher, und wir übernehmen jeden Verlust.“ Die Börse hat nicht angegeben, wie viel von den eingefrorenen 3 Milliarden US-Dollar sie tatsächlich zurückgewinnen kann oder was mit den verbleibenden 3,3 Milliarden US-Dollar geschieht.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Häufig gestellte Fragen
Wie viel haben Hacker von Binance gestohlen?
Binance schätzt den Schaden auf etwa 6,3 Milliarden US-Dollar, was TRM Labs und Chainalysis als den größten Diebstahl in der Krypto-Geschichte bezeichnen. Bisher wurden rund 3 Milliarden US-Dollar on-chain eingefroren.
Warum können die gestohlenen Ether und Bitcoin nicht eingefroren werden?
ETH, BTC, TRX und SOL haben keinen zentralen Emittenten und keine Blockliste, sodass kein Unternehmen ihre Überweisung verhindern kann – im Gegensatz zu USDT oder USDC, deren Emittenten Adressen auf die schwarze Liste setzen können. Deshalb konvertiert der Angreifer stabilcoins mit Einfrierfunktion in diese Coins.
Wer koordiniert die Reaktion auf den Hack?
Die Stablecoin-Emittenten Tether, Circle, Ripple und World Liberty Financial haben Token eingefroren, der Sicherheitsrat von Arbitrum hat 30,5 Millionen USD in ETH und ARB gesperrt, und 1inch hat die Exploit-Adressen blockiert, während es mit ZeroShadow, SEAL 911 und TRM Labs zusammenarbeitet.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









