



Ledger расследует подозрительное хищение на сумму 86 млн долларов, затронувшее авторизованного реселлера

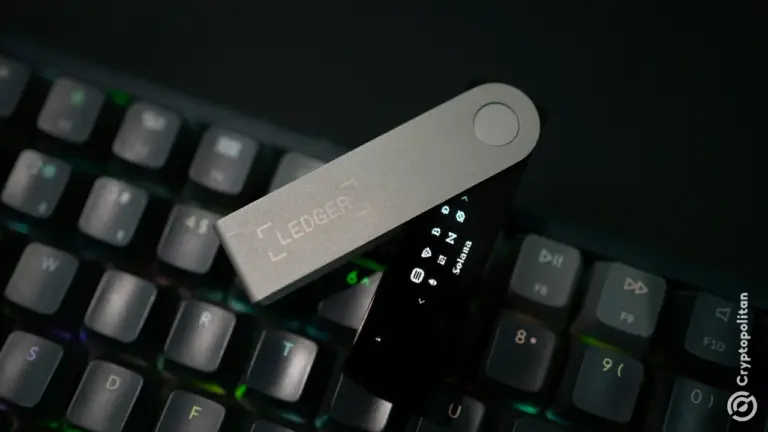
- Ledger расследует сообщения о краже более 86 миллионов долларов в биткоинах, эфириуме и троне с кошельков, проданных через CryptoBilis — реселлера, авторизованного компанией.
- Эти потери подрывают рекомендации Ledger покупать устройства только у проверенных каналов.
- Инцидент произошел на фоне попыток компании привлечь частных инвесторов после отложения IPO на сумму 4 миллиарда долларов.
Ledger начала расследование кражи около 86 миллионов долларов. Деньги были похищены с криптокошельков, проданных через CryptoBilis.
Стандартная рекомендация компании по безопасности заключается в покупке только через проверенные официальные каналы, такие как CryptoBilis, который был одобрен самой Ledger.
Сколько было украдено у реселлера Ledger?
CryptoBilis — это малайзийский интернет-магазин, запущенный в декабре 2020 года Арравиндом Прабhu, Вималом Селвамани и Дивагером Ратхакрышнаном под их компанией Fetch International. Магазин указал в 2021 что стал авторизованным реселлером для парисского производителя аппаратных кошельков.
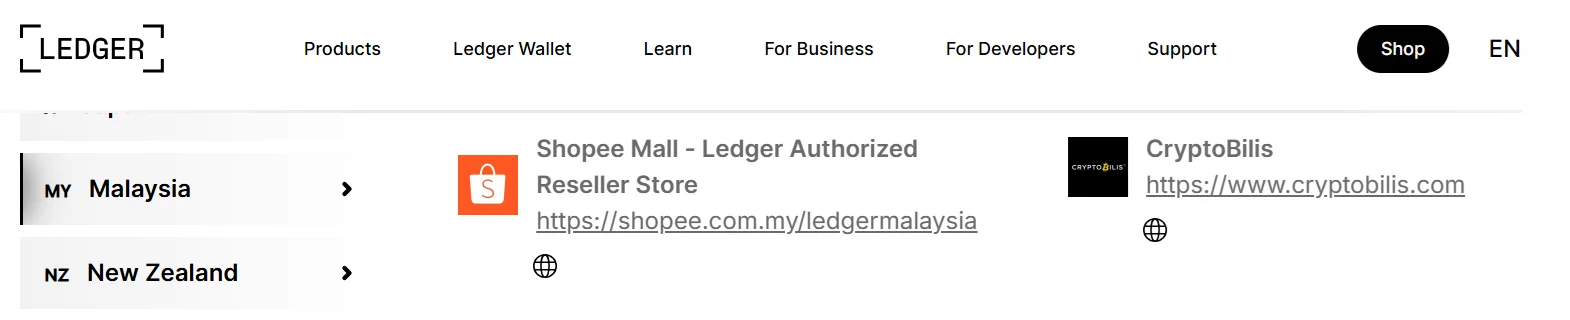
В пятницу Ledger сообщила в своем аккаунте поддержки что она просила CryptoBilis приостановить все продажи и отгрузки продуктов Ledger, пока расследуются сообщения о краже более 86 миллионов долларов в биткоинах, эфириуме и троне из кошельков, которые продавала эта компания.
Спектр, анонимный исследователь блокчейна, Securitize что были жалобы на опустошенные кошельки среди владельцев Ledger в X и Reddit.
Спектр сообщил, что их расследование подозреваемых адресов кражи выявило поступления от сотен кошельков жертв в биткоинах, эфириуме и троне, общая сумма которых превысила 86 миллионов долларов.
Общая сумма потерь в результате взлома и связь между отдельными случаями не подтверждены. Причина также остается неизвестной. Ledger заявляет, что нет доказательств того, что ее собственные системы или программное обеспечение для кошельков были скомпрометированы.
Ledger рекомендовал всем, кто покупал у реселлера за последние 90 дней, не настраивать устройство. Клиентам, которые уже активировали кошелек, было рекомендовано перевести свои средства на другое устройство Ledger с новым восстановительным паролем.
Какие основные версии?
Одна из популярных теорий о том, как злоумышленники осуществили взлом, предполагает использование атаки через цепочку поставок. В ходе такой атаки устройство модифицируется таким образом, что любая фраза восстановления для него уже известна злоумышленнику до того, как оно попадет к покупателю. После этого злоумышленник может опустошить кошелек, как только на него поступят средства.
Этот метод был документирован в 2023 когда исследователи Kaspersky обнаружили аппаратный кошелек Trezor Model T с признаками вмешательства. Основной чип устройства был заменен, а его программное обеспечение было изменено так, чтобы выдавать пользователям одну из 20 фраз, уже известных злоумышленникам. В данном случае злоумышленники выждали около месяца, прежде чем опустошить кошелек.
сообщил Cryptopolitan что Ledger отказался от запланированного IPO на сумму $4 млрд в США в мае, заявив, что решение было обусловлено неблагоприятными рыночными условиями. Компания указала, что рассматривает возможность привлечения частного финансирования, однако теперь эти шансы кажутся невеликими на фоне нового инцидента с безопасностью.
Ledger зафиксировал отдельный инцидент в январе, сообщив, что его платежный процессор Global-e подвергся утечке данных клиентов. Исследователь ZachXBT прокомментировал этот инцидент, отметив, что компаниям, производящим аппаратные кошельки, нельзя доверять хранение личной информации.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Часто задаваемые вопросы
Сколько криптовалюты, по сообщениям, было украдено и откуда?
Спектр, анонимный следователь, заявил в X, что более 86 миллионов долларов были отследены со сотен кошельков жертв в сетях Bitcoin, Ethereum и Tron, хотя эта цифра не была независимо подтверждена.
Что должны сделать люди, купившие Ledger у CryptoBilis?
Ledger рекомендовал покупателям за последние 90 дней не настраивать свои устройства и сообщил, что всем, кто уже активировал кошелек, следует перевести свои активы на новое устройство Ledger с использованием вновь созданной фразы восстановления.
Была ли взломана собственная технология Ledger?
В Ledger заявили, что нет никаких доказательств того, что их системы или программное обеспечение для кошельков были скомпрометированы; расследование касается устройств, проданных через стороннего реселлера, при этом атака на цепочку поставок указана как одна из возможных, но неподтвержденных версий.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимые исследования и/или консультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ханна Коллимор
Ханна — писатель и редактор с почти десятилетним опытом ведения блогов и освещения мероприятий в криптоиндустрии. В Cryptopolitan Ханна работает над новостной страницей, освещая и анализируя последние события в сферах DeFi, RWA, криптовалютного регулирования, искусственного интеллекта и передовых технологий. Она окончила Университет Аркадии со степенью бакалавра делового администрирования.









