




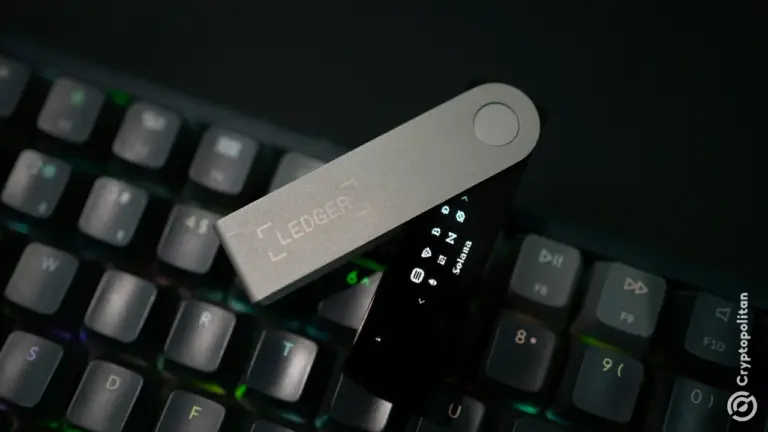
- Ledger 正在调查有关通过 CryptoBilis(该公司授权的转售商)销售的钱包中超过 8600 万美元的比特币、以太坊和波场币被盗的报告。
- 这些损失削弱了 Ledger 关于仅从授权渠道购买的建议。
- 此次风波发生在该公司搁置 40 亿美元 IPO 计划并试图吸引私人投资者之际。
Ledger 已对约 8600 万美元被盗事件展开调查。据称,这笔资金是从通过 CryptoBilis 销售的加密钱包中盗取的。
该公司一贯的安全建议是仅从经过审核的官方渠道(如由 Ledger 自身审核的 CryptoBilis)购买产品。
从 Ledger 经销商处盗取了多少资金?
CryptoBilis 是一家于 2020 年 12 月由 Arravind Prabu、Vimal Selvamany 和 Dhivager Rathakrishnan 在其公司 Fetch International 旗下推出的马来西亚在线商店。该商店 在 2021 中表示 已成为 授权经销商 峰会 这家总部位于巴黎的硬件钱包制造商的
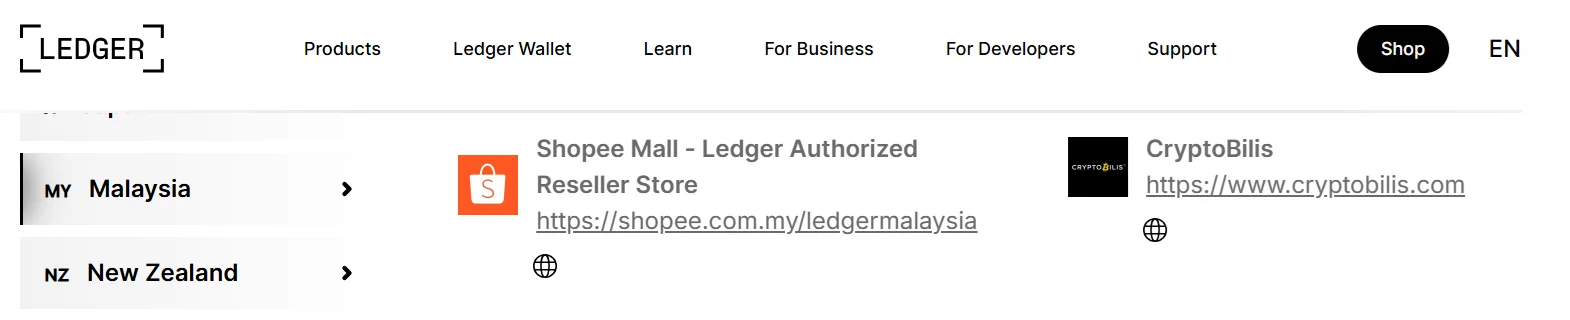
周五,Ledger 在其支持账户上表示 CryptoBilis已要求暂停所有Ledger产品的销售和发货,以便其调查有关从其销售的钱包中被盗取超过8600万美元比特币、以太坊和波场代币的报告。
Specter,一位匿名的区块链调查员, 发布于 X 平台 在X和Reddit上出现了关于Ledger用户钱包被清空投诉的报道。
Specter表示,他们对涉嫌盗窃地址的调查发现了来自数百个受害者钱包的存款,涉及比特币、以太坊和波场,总额超过8600万美元。
此次黑客攻击造成的总损失金额以及各案例之间是否存在关联尚未得到确认。原因也仍然未知。Ledger称没有证据表明其系统或钱包软件遭到入侵。
Ledger 建议在过去90天内从该经销商处购买的用户暂时不要设置设备。已经激活钱包的客户被指示将资金转移到使用新生成恢复短语的其他Ledger设备上。
主要的理论是什么?
关于攻击者如何实施黑客攻击,一种流行的理论是供应链攻击。在这种攻击中,设备被篡改,使得用于该设备的任何恢复助记词在到达买家之前就已经被攻击者知晓。一旦资金转入钱包,攻击者即可将其清空。
这种方法曾 在 2023 中被记录,当时卡巴斯基研究人员发现了一款被篡改的 Trezor Model T 硬件钱包。该设备的主芯片已被替换,其软件也被篡改,向用户提供 20 个攻击者已知的助记词之一。在此案例中,攻击者等待了约一个月才将钱包清空。
Cryptopolitan 报道 此前,Ledger 于 5 月宣布放弃计划中的 40 亿美元美国 IPO,称此举是由于市场状况不佳所致。该公司表示正在考虑私募融资,但随着此次新的安全恐慌事件发生,这一可能性如今看来微乎其微。
Ledger 在 1 月记录了一起独立事件, 披露其支付处理商 Global-e 发生了客户数据泄露。调查员 ZachXBT 对此事发表评论称,硬件钱包公司不可信任地保管个人信息。 Ledger 正在调查一起涉及授权经销商的疑似 8600 万美元盗窃案。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。
常见问题
据报道,有多少加密货币被盗?来自何处?
一位化名为 Specter 的调查人员在 X 平台表示,已追踪到来自数百个受害者钱包的超过 8600 万美元资金,涉及比特币、以太坊和波场,但该数字尚未得到独立证实。
从 CryptoBilis 购买 Ledger 设备的人应该怎么做?
Ledger 建议过去 90 天内购买的买家不要设置其设备,并表示任何已经激活钱包的人都应使用新生成的助记词将资产转移到新的 Ledger 设备上。
Ledger 自身的技术是否遭到黑客攻击?
Ledger 表示没有证据表明其系统或钱包软件受到侵害;此次调查涉及通过第三方转售商销售的设备,供应链攻击被认为是可能的解释之一,但尚未得到证实。
免责声明。 所提供的信息不构成交易建议。Cryptopolitan.com 对基于本页信息进行的任何投资不承担任何责任。我们强烈建议在做出任何投资决策之前进行独立研究或咨询合格的专业人士。

Hannah Collymore
汉娜是一位作家兼编辑,在加密货币领域拥有近十年的博客写作和活动报道经验。在Cryptopolitan,汉娜负责新闻板块,报道和分析DeFi、RWA、加密货币监管、AI和前沿科技行业的最新发展。她毕业于阿卡迪亚大学,获得工商管理学位。









