



Ledger investiga un robo sospechoso de 86 millones de dólares que afecta a distribuidores autorizados

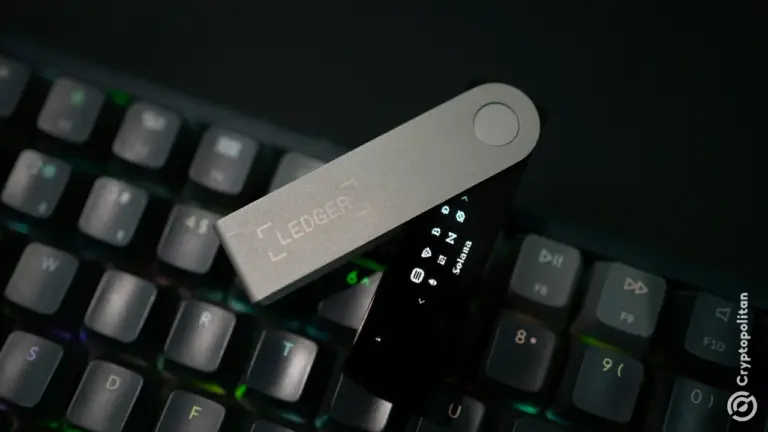
- Ledger está investigando informes de que se robaron más de 86 millones de dólares en Bitcoin, Ethereum y Tron de carteras vendidas a través de CryptoBilis, un revendedor autorizado por la empresa.
- Estas pérdidas contradicen el consejo de Ledger de comprar únicamente a través de canales aprobados.
- Este incidente ocurre mientras la empresa intenta atraer inversores privados tras haber pospuesto su oferta pública inicial (IPO) valorada en 4.000 millones de dólares.
Ledger ha abierto una investigación sobre el robo de aproximadamente 86 millones de dólares. El dinero supuestamente fue sustraído de carteras de criptomonedas vendidas a través de CryptoBilis.
El consejo estándar de seguridad de la empresa es comprar solo a través de canales oficiales y verificados como CryptoBilis, el cual fue validado por el propio Ledger.
¿Cuánto se robó al revendedor de Ledger?
CryptoBilis es una tienda en línea malaya lanzada en diciembre de 2020 por Arravind Prabu, Vimal Selvamany y Dhivager Rathakrishnan, bajo su empresa Fetch International. La tienda indicó en 2021 que se convirtió en un revendedor autorizado para del fabricante de carteras de hardware con sede en París.
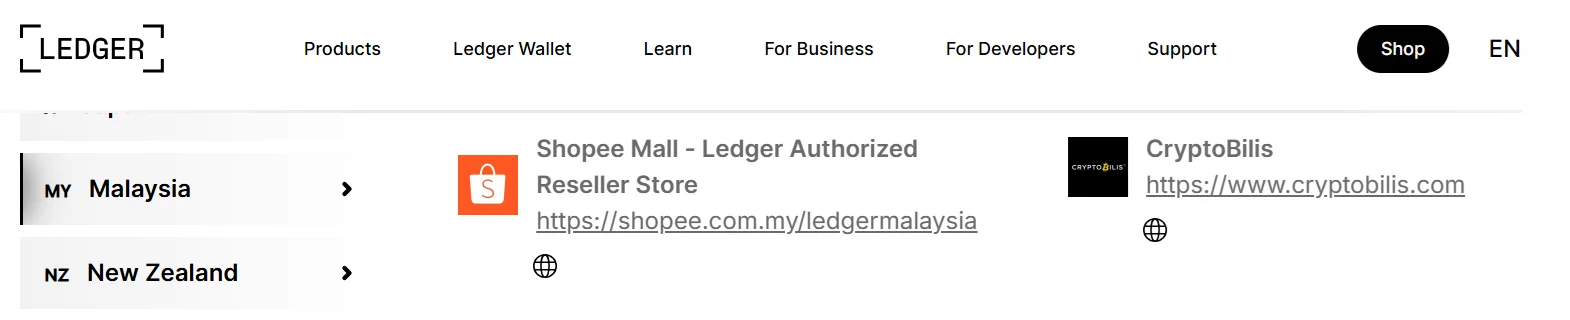
El viernes, Ledger declaró en su cuenta de soporte que había solicitado a CryptoBilis que detuviera todas las ventas y envíos de productos Ledger mientras investiga los informes de que se han robado más de 86 millones de dólares en Bitcoin, Ethereum y Tron de las billeteras de las tiendas vendidas.
Specter, un investigador de blockchain anónimo, publicó en X que ha habido quejas sobre billeteras vacías en X y Reddit entre propietarios de Ledger.
Specter dijo que su investigación sobre las direcciones sospechosas de robo encontró depósitos provenientes de cientos de billeteras de víctimas en Bitcoin, Ethereum y Tron, sumando más de 86 millones de dólares.
El monto total perdido en el hackeo y cualquier conexión entre los casos individuales no han sido confirmados. La causa también sigue siendo desconocida. Ledger dice que no hay evidencia de que sus propios sistemas o software de billetera hayan sido vulnerados.
Ledger aconsejó a cualquiera que haya comprado al revendedor en los últimos 90 días que no configure su dispositivo aún. Se les dijo a los clientes que ya habían activado una billetera que movieran sus fondos a un dispositivo Ledger diferente con una frase de recuperación recién generada.
¿Cuáles son las principales teorías?
Una teoría popular sobre cómo los atacantes llevaron a cabo el hackeo es un ataque a la cadena de suministro. En este tipo de ataque, se manipula un dispositivo de manera que cualquier frase de recuperación utilizada para él ya sea conocida por un atacante antes de llegar al comprador. El atacante puede entonces vaciar la billetera una vez que los fondos lleguen a ella.
Este método fue documentado en 2023 cuando investigadores de Kaspersky encontraron una billetera de hardware Trezor Model T manipulada. El chip principal del dispositivo había sido reemplazado y su software estaba configurado para ofrecer a los usuarios una de 20 frases ya conocidas por los atacantes. Los atacantes esperaron aproximadamente un mes antes de vaciar la billetera en este caso.
informó Cryptopolitan que Ledger abandonó una oferta pública inicial (IPO) planificada por 4 mil millones de dólares en Estados Unidos en mayo, afirmando que la decisión se debió a las malas condiciones del mercado. La compañía dijo que estaba considerando una recaudación de fondos privada, pero las posibilidades ahora parecen escasas con esta nueva preocupación de seguridad.
Ledger registró un incidente separado en enero, revelando que su procesador de pagos Global-e experimentó una filtración de datos de clientes. El investigador ZachXBT comentó sobre el incidente, afirmando que las empresas de billeteras de hardware no pueden ser confiables con información personal.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Preguntas frecuentes
¿Cuánto cripto se robó según los informes y de dónde?
Specter, un investigador anónimo, afirmó en X que se rastrearon más de 86 millones de dólares desde cientos de billeteras de víctimas a través de Bitcoin, Ethereum y Tron, aunque la cifra no ha sido confirmada de forma independiente.
¿Qué deben hacer las personas que compraron una Ledger en CryptoBilis?
Ledger aconsejó a los compradores de los últimos 90 días no configurar sus dispositivos y dijo que cualquier persona que ya haya activado una billetera debe transferir sus activos a un nuevo dispositivo Ledger utilizando una frase de recuperación recién generada.
¿Se vio comprometida la tecnología propia de Ledger?
Ledger indicó que no hay evidencia de que sus sistemas o el software de la billetera hayan sido vulnerados; la investigación se centra en los dispositivos vendidos a través de un revendedor de terceros, citándose un ataque a la cadena de suministro como una posible pero no confirmada explicación.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









