




- Ledger社は、CryptoBilis(同社が認可したリセラー)を通じて販売されたウォレットから、8,600万ドル以上のビットコイン、イーサリアム、トロンが盗まれたとの報告を調査している。
- この損失は、承認されたチャネルからの購入のみを推奨するLedgerのアドバイスに反するものとなっている。
- この問題は、同社が40億ドル規模のIPOを延期した後、民間投資家の獲得を試みている時期に発生した。
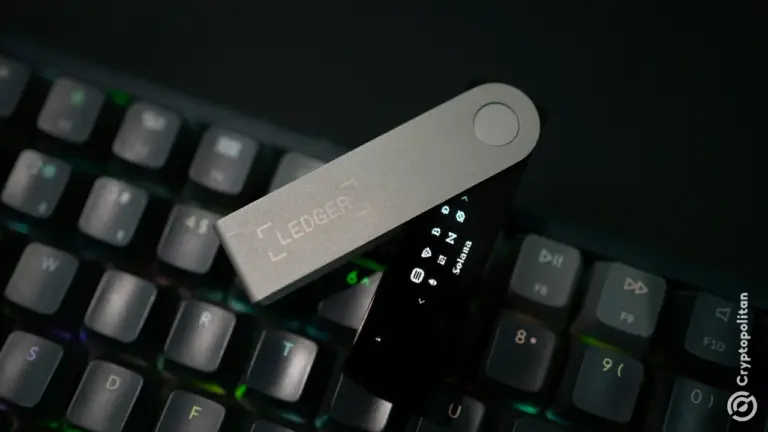
Ledgerは約8,600万ドルの盗難事件に関する調査を開始しました。この資金は、CryptoBilisを通じて販売された暗号ウォレットから不正に引き出されたとされています。
同社の標準的な安全アドバイスは、Ledger自身によって審査されたCryptoBilisのような信頼できる公式チャネルからのみ購入することです。
Ledgerのリセラーからどの程度の金額が盗まれたのでしょうか?
CryptoBilisは、Arravind Prabu、Vimal Selvamany、Dhivager Rathakrishnanによって設立されたFetch International社が運営するオンラインストアで、2020年12月にマレーシアで開設されました。このストアは 2021で述べたところによると 、 正規リセラーとして承認され JPMD 、パリを拠点とするハードウェアウォレットメーカーであるLedgerと提携しました。
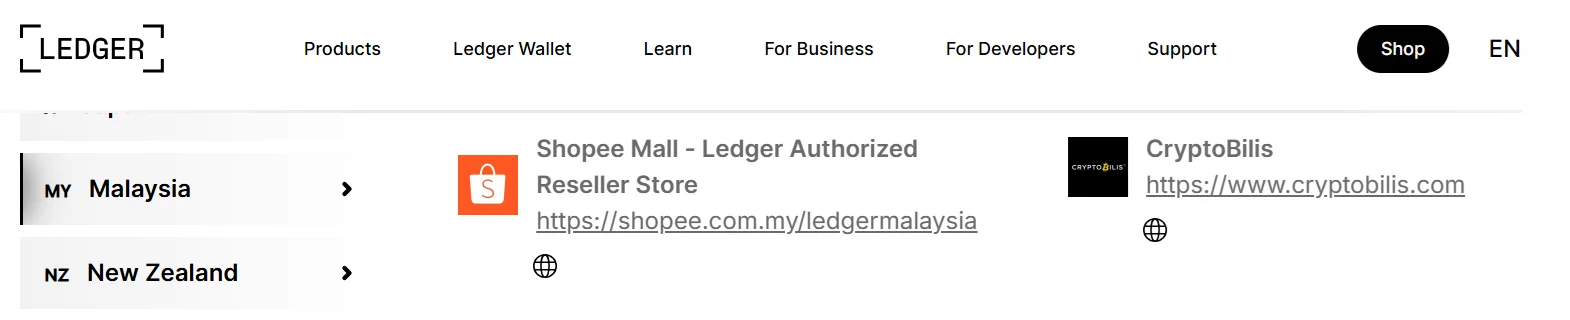
金曜日、Ledgerは サポートアカウントで次のように述べています 同社は、自身が販売したウォレットから8,600万ドル以上のビットコイン、イーサリアム、トロンが盗まれたとの報告を受け、調査を行う間、Ledger製品のすべての販売と出荷を停止するようCryptoBilisに要請した。
匿名のブロックチェーン調査家であるSpecter氏は、 Xに Ledger所有者の間でXやReddit上でウォレットが空にされたという苦情があったと伝えた。
Specter氏によると、疑わしい盗難アドレスへの調査では、ビットコイン、イーサリアム、トロン上の数百の被害者ウォレットからの入金が見つかり、合計8,600万ドル以上に上ったという。
ハッキングによる損失総額や各事件間の関連性は確認されていない。原因もまだ不明である。Ledger側は、自社のシステムやウォレットソフトウェアに侵害の証拠はないと述べている。
Ledger 過去90日間にリセラーから購入した人は、デバイスのセットアップを行わないよう助言した。すでにウォレットを有効化した顧客には、新しく生成されたリカバリーフレーズを使用して、別のLedgerデバイスへ資金を移動するよう指示された。
主要な理論は何ですか?
攻撃者がハッキングを実行した方法に関する有力な理論の一つは、サプライチェーン攻撃です。この攻撃では、回復フレーズが購入者に届く前に攻撃者によって既に知られているように、デバイスが改ざんされます。その後、資金が入金されると攻撃者はウォレットから資金を引き出すことができます。
この手法は 2023で 記録されています。カスペルスキーの研究者が改ざんされたTrezor Model Tハードウェアウォレットを発見した際、デバイスのメインチップが交換され、ソフトウェアが仕掛けられていました。これにより、ユーザーには攻撃者が既に把握している20種類のフレーズのいずれかが表示されるようになっていました。このケースでは、攻撃者が約1ヶ月待ってからウォレットを空にしました。
Cryptopolitanが報告 Ledgerは5月、市場環境の悪化を理由に、計画していた40億ドル規模の米国IPOを中止すると発表しました。同社は代わりにプライベート調達を検討していると述べていましたが、今回の新たなセキュリティ事件により、その可能性は低くなっているようです。
Ledgerは1月に別のインシデントも記録しており、 支払い処理業者であるGlobal-eで顧客データの漏洩が発生したことを明らかにしました。調査者のZachXBTはこのインシデントについてコメントし、ハードウェアウォレット企業は個人情報を信頼して預けるべきではないと指摘しました。 その決済プロセッサーであるGlobal-eで顧客データの漏洩が発生しました。調査者のZachXBT氏はこの事案について、ハードウェアウォレット企業は個人情報を信頼して預けるべきではないと指摘しています。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。
よくある質問
どのくらいの暗号資産が、どこから盗まれたと報告されているのか?
匿名の調査家であるSpecter氏はX上で、ビットコイン、イーサリアム、トロンにわたる数百の被害者ウォレットから8,600万ドル以上が追跡されたと述べたが、この数字は独立して確認されていない。
CryptoBilisからLedgerを購入した人はどうすべきか?
Ledgerは過去90日間に購入したユーザーに対し、デバイスのセットアップを行わないようアドバイスし、すでにウォレットをアクティベートしたユーザーは、新しく生成されたリカバリーフレーズを使用して、資産を新しいLedgerデバイスへ移すよう指示した。
Ledger独自のテクノロジーはハッキングされたのか?
Ledgerは、自社のシステムやウォレットソフトウェアが侵害された証拠はないと述べており、今回の調査は第三者のリセラーを通じて販売されたデバイスに関するものであり、サプライチェーン攻撃が一つの可能性として挙げられているが、未確認のままとしている。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









