



A Ledger investiga suposto roubo de US$ 86 milhões que afetou revendedor autorizado

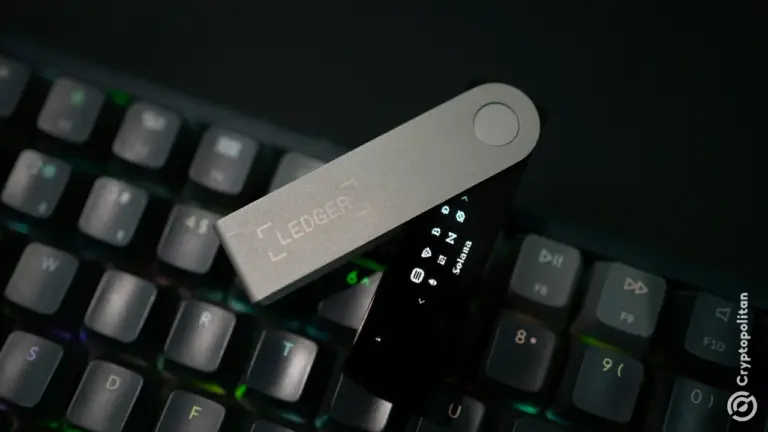
- A Ledger está investigando relatos de que mais de US$ 86 milhões em Bitcoin, Ethereum e Tron foram roubados de carteiras vendidas por meio da CryptoBilis, um revendedor autorizado pela empresa.
- As perdas contradizem o conselho da Ledger de comprar apenas por canais aprovados.
- O incidente ocorre enquanto a empresa tenta atrair investidores privados após adiar sua oferta pública inicial (IPO) de US$ 4 bilhões.
A Ledger abriu uma investigação sobre o roubo de cerca de US$ 86 milhões. O dinheiro teria sido subtraído de carteiras criptográficas vendidas por meio da CryptoBilis.
O conselho padrão de segurança da empresa é comprar apenas por canais oficiais e verificados, como a CryptoBilis, que foi verificada pela própria Ledger.
Quanto foi roubado do revendedor da Ledger?
A CryptoBilis é uma loja online malaia lançada em dezembro de 2020 por Arravind Prabu, Vimal Selvamany e Dhivager Rathakrishnan, sob sua empresa, Fetch International. A loja disse em 2021 que se tornou um revendedor autorizado para da fabricante de hardware wallets com sede em Paris.
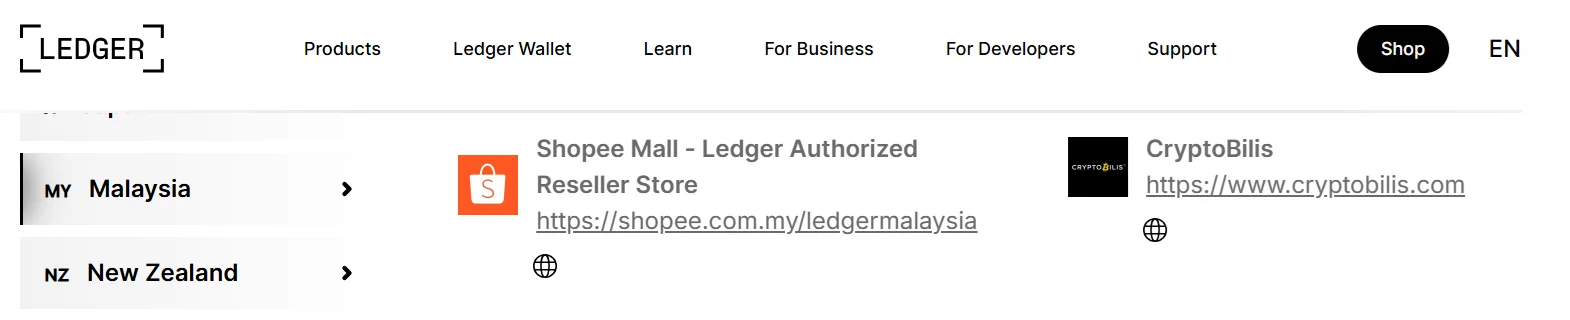
Na sexta-feira, a Ledger disse em sua conta de suporte que solicitou à CryptoBilis que interrompesse todas as vendas e envios de produtos Ledger enquanto investiga relatos de que mais de US$ 86 milhões em Bitcoin, Ethereum e Tron foram roubados de carteiras dos produtos vendidos pela loja.
Specter, um investigador de blockchain pseudônimo, postou no X de que houve reclamações sobre carteiras esvaziadas no X e no Reddit entre proprietários da Ledger.
Specter afirmou que sua investigação nos endereços suspeitos de roubo encontrou depósitos provenientes de centenas de carteiras de vítimas em Bitcoin, Ethereum e Tron, totalizando mais de US$ 86 milhões.
O valor total perdido no hackeamento e qualquer conexão entre os casos individuais não foram confirmados. A causa também ainda é desconhecida. A Ledger afirma não haver evidências de que seus próprios sistemas ou software de carteira tenham sido violados.
Ledger aconselhou qualquer pessoa que comprou do revendedor nos últimos 90 dias a não configurar o dispositivo ainda. Os clientes que já haviam ativado uma carteira foram instruídos a transferir seus fundos para outro dispositivo Ledger com uma frase de recuperação recém-gerada.
Quais são as principais teorias?
Uma teoria popular sobre como os atacantes realizaram o hack é um ataque à cadeia de suprimentos. Nesse tipo de ataque, um dispositivo é adulterado de modo que a frase de recuperação usada para ele já seja conhecida por um atacante antes de chegar ao comprador. O atacante pode então drenar a carteira assim que os fundos forem depositados nela.
Esse método foi documentado em 2023 quando pesquisadores da Kaspersky encontraram uma carteira de hardware Trezor Model T adulterada. O chip principal do dispositivo havia sido substituído e seu software foi modificado para fornecer aos usuários uma das 20 frases já conhecidas pelos atacantes. Os atacantes esperaram cerca de um mês antes de esvaziar a carteira neste caso.
reportou o Cryptopolitan que a Ledger abandonou sua IPO planejada nos EUA no valor de US$ 4 bilhões em maio, afirmando que a decisão se deveu às condições desfavoráveis do mercado. A empresa disse que estava considerando captação de recursos privada, mas as chances agora parecem remotas com esse novo susto de segurança.
A Ledger registrou um incidente separado em janeiro, revelando que seu processador de pagamentos Global-e sofreu um vazamento de dados de clientes. O investigador ZachXBT comentou sobre o incidente, afirmando que empresas de carteiras de hardware não podem ser confiáveis com informações pessoais.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Perguntas Frequentes
Quanto crypto foi supostamente roubado e de onde?
Specter, um investigador anónimo, afirmou no X que mais de 86 milhões de dólares foram rastreados a partir de centenas de carteiras de vítimas em Bitcoin, Ethereum e Tron, embora este valor não tenha sido confirmado independentemente.
O que devem fazer as pessoas que compraram uma Ledger na CryptoBilis?
A Ledger aconselhou os compradores dos últimos 90 dias a não configurar os seus dispositivos e informou que qualquer pessoa que já tenha ativado uma carteira deve transferir os seus ativos para um novo dispositivo Ledger utilizando uma frase de recuperação recém-gerada.
A tecnologia da própria Ledger foi hackeada?
A Ledger afirmou que não há evidências de que os seus sistemas ou software de carteira tenham sido comprometidos; o inquérito diz respeito a dispositivos vendidos através de um revendedor de terceiros, sendo um ataque à cadeia de abastecimento citada como uma explicação possível, mas não confirmada.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Hannah Collymore
Hannah é escritora e editora com quase uma década de experiência em redação de blogs e cobertura de eventos no espaço cripto. Na Cryptopolitan, Hannah contribui para a página de notícias, relatando e analisando os últimos desenvolvimentos nos setores DeFi, RWA, regulação cripto, IA e tecnologias de fronteira. Ela se formou na Universidade Arcadia com graduação em Administração de Empresas.









