




CZ e Vitalik ridimensionano la minaccia AI per le crypto mentre Bitcoin Core riscrive le regole sui bug

- CZ ha sostenuto venerdì che l'IA non deve violare la crittografia di Bitcoin per causare danni, una posizione in linea con la fiducia di Vitalik Buterin nel fatto che la matematica sia solida.
- Se l'IA possa decifrare il sistema di firme alla base di Bitcoin ed Ethereum è ancora oggetto di disputa, con il capo della crittografia di Coinbase che definisce l'allarme "paura infondata".
- Bitcoin Core ha appena riscritto la propria politica di divulgazione dei bug per rilasciare correzioni più rapidamente per le vulnerabilità che l'IA può individuare con un singolo prompt.
Changpeng Zhao (CZ) non crede che l'IA debba effettivamente violare la crittografia di Bitcoin per causare danni, ha dichiarato il fondatore e ex CEO di Binance venerdì. Questi commenti sono arrivati proprio mentre Bitcoin Core rivedeva il piano su come divulgare i bug nell'era dell'intelligenza artificiale.
Lo scorso mese, il co-fondatore di Ethereum Vitalik Buterin ha espresso sentimenti simili quando ha valutato lo stato di sicurezza della matematica alla base della crittografia di Bitcoin rispetto alle capacità dell'IA.
CZ: l'IA non deve decifrare la matematica di Bitcoin
CZ, nel suo Post su X venerdì mattina, ha formulato due punti nella sua valutazione di come l'IA possa destabilizzare la sicurezza delle criptovalute e causare gravi danni.
Da un lato, CZ è convinto che la crittografia che protegge Bitcoin sia più robusta rispetto alle infrastrutture simili su cui si basano Internet e la maggior parte dei sistemi bancari.
Tuttavia, il punto debole, come sottolineato dall'ex CEO di Binance, è rappresentato dai danni causati dal phishing e dall'ingegneria sociale, che l'intelligenza artificiale può sfruttare utilizzando dati trapelati.
Vitalik Buterin, co-fondatore di Ethereum, condivide l'ottimismo di CZ riguardo alla capacità dell'IA di non violare la crittografia blockchain. Buterin è così sicuro di questa posizione da continuare a detenere la maggior parte della sua ricchezza in criptovalute.
Non tutti condividono le opinioni di CZ e Buterin
Sebbene entrambi i co-fondatori concordino sul fatto che proof-of-work e la crittografia sottostante basata sull'hashing siano solide, altri non sono altrettanto ottimisti.
Solo questo mese, il ricercatore della Fondazione Ethereum Justin Drake ha dichiarato un “modalità bunker” sulla possibilità che un progresso matematico scoperto dall'IA possa compromettere lo schema ECDSA (Elliptic Curve Digital Signature Algorithm) che prova che una transazione Bitcoin o Ethereum proviene dal titolare reale della chiave.
Dopo anni di preparazione della crittografia contro le future minacce quantistiche, l'avvertimento di Drake ha aperto un dibattito sulla capacità dell'IA di violare la crittografia prima ancora che i computer quantistici con tali capacità diventino realtà.
L’avvertimento di Drake sul recupero delle chiavi private che avverrebbe “in mesi, non in anni” ha suscitato una ferma opposizione da parte del settore, tra cui il capo della crittografia di Coinbase, Yehuda Lindell, e l’amministratore delegato di Blockstream, Adam Back.
Lindell ha definito l’idea di Drake “allarmismo”, mentre Back, inventore anche di hashcash, ha liquidato il post di Drake come “fud-burger”.
Drake ha ricevuto un sostegno moderato dal crittografo della Johns Hopkins University Matthew Green, il quale ha affermato che non darebbe per scontata l’impeccabilità dell’analisi umana dopo aver visto le macchine battere gli umani su problemi matematici complessi.
Bitcoin Core revoca il embargo per i bug facili da individuare
Il software principale che alimenta la rete Bitcoin, Bitcoin Core, ha annunciato una revisione del proprio approccio alla gestione delle vulnerabilità di sicurezza. In un’e-mail inviata giovedì alla Bitcoin Development Mailing List, lo sviluppatore Antoine Poinsot ha dichiarato che i modelli linguistici di grandi dimensioni hanno reso alcuni bug così banali da poter essere riscoperti facilmente, al punto che mantenerli segreti non garantisce più agli utenti molto tempo.
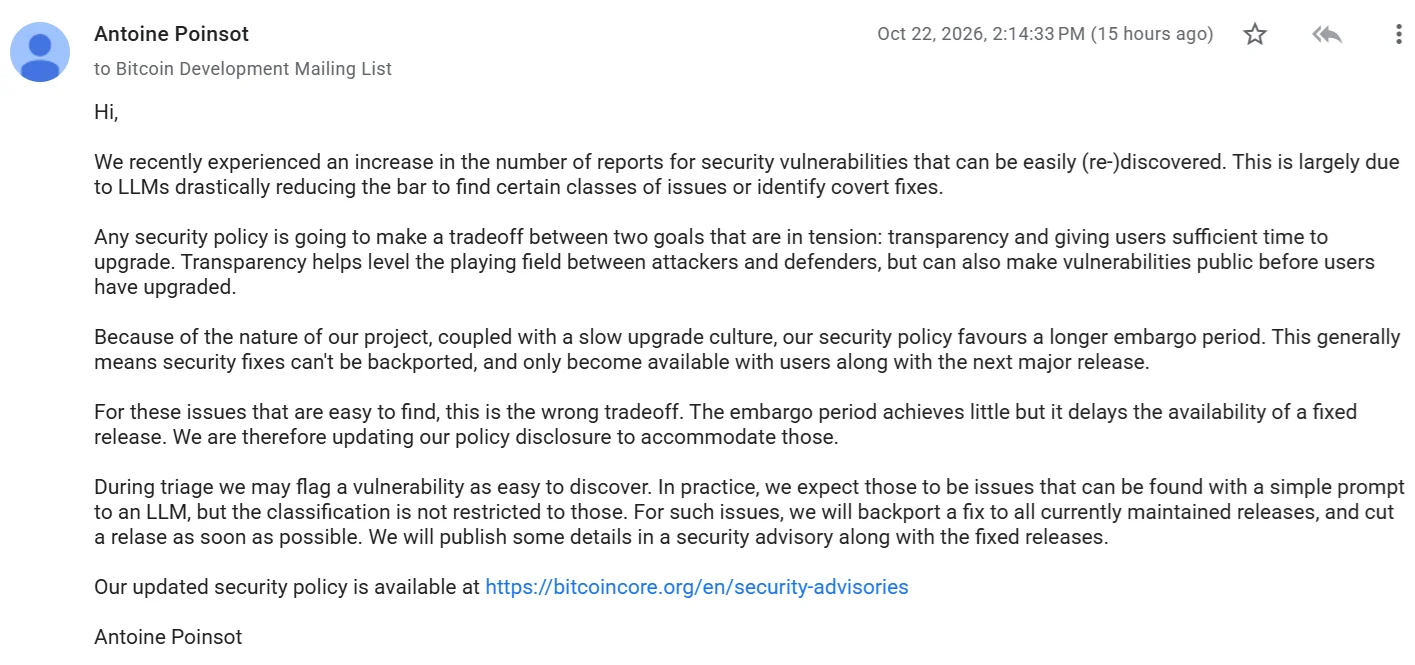
Il vecchio modello si basava su lunghi periodi di embargo. Questo offriva agli utenti una finestra per effettuare l'aggiornamento, ma impediva anche il backporting delle correzioni alle versioni precedenti. Per un bug che un attaccante potrebbe sfruttare con un singolo prompt AI, secondo Poinsot, la matematica non funziona più. «Il periodo di embargo ha poco effetto, ma ritarda la disponibilità di una versione corretta», ha scritto.
Secondo la riscrittura, qualsiasi difetto etichettato come «facilmente individuabile» riceve ora una correzione distribuita su tutte le versioni mantenute nel più breve tempo possibile, con un advisory pubblicato contestualmente.
Tutto il resto mantiene le tempistiche basate sulla gravità: i problemi a bassa gravità diventano pubblici due settimane dopo che una versione maggiore contiene la correzione, mentre quelli di media e alta gravità attendono fino alla fine del supporto dell'ultima versione interessata, tra circa un anno. I bug critici sono esclusi dalle regole standard.
«In passato ero in disaccordo con l'approccio di Antoine alla sicurezza, ma questo è un buon aggiornamento», ha dichiarato Luke de Wolf, conduttore del Bitcoin Infinity Show.
Gli attacchi legati alla matematica sono già qui
La parte in cui CZ e il cambiamento di politica concordano è che la pressione è reale, non ipotetica.
Ad agosto, un team di volontari Bitcoin Red Team composto da 16 persone ha individuato centinaia di vulnerabilità classificate come alte o critiche durante una scansione assistita dall'IA che ha portato alla luce quasi 5.000 possibili segnalazioni in oltre 390 progetti.
Gli sviluppatori di Core Lightning hanno consigliato agli operatori di effettuare l'aggiornamento o di disconnettere i propri nodi dopo una serie di segnalazioni di bug generate dall'IA nello stesso mese.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Domande frequenti
Cosa ha dichiarato CZ riguardo all'IA e alla crittografia di Bitcoin?
Ha affermato che l'IA non ha bisogno di violare la cifratura di Bitcoin per causare danni, poiché i dati già trapelati alimentano ulteriori attacchi di phishing e ingegneria sociale, e ha sostenuto che la cifratura di Bitcoin è più robusta rispetto a quella su cui si basano i sistemi internet e bancari.
Perché Bitcoin Core ha modificato la propria politica di sicurezza?
Lo sviluppatore Antoine Poinsot ha dichiarato che i modelli linguistici di grandi dimensioni (LLM) hanno reso alcune vulnerabilità così facili da riscoprire che le lunghe fasi di embargo offrono scarsa protezione; pertanto, le falle considerate "facilmente individuabili" riceveranno correzioni su tutte le versioni mantenute il prima possibile.
Gli esperti concordano sul fatto che l'IA potrebbe violare la matematica delle firme di Bitcoin?
No. Justin Drake di Ethereum ha avvertito che l'ECDSA potrebbe essere compromesso "in mesi, non in anni", ma il capo della crittografia di Coinbase, Yehuda Lindell, ha definito questa affermazione "allarmismo infondato", sostenendo che non vi sono prove che la sicurezza delle curve ellittiche stia venendo meno.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









