




CZ et Vitalik minimisent la menace de l'IA pour les cryptos alors que Bitcoin Core réécrit les règles sur les bugs

- CZ a soutenu vendredi que l'IA n'a pas besoin de briser la cryptographie de Bitcoin pour causer des dégâts, une position conforme à la confiance de Vitalik Buterin selon laquelle les mathématiques tiennent bon.
- La capacité de l'IA à casser le schéma de signature sous-jacent à Bitcoin et Ethereum reste débattue, le responsable de la cryptographie de Coinbase qualifiant cet alarmisme de « manipulation par la peur ».
- Bitcoin Core vient de réviser sa politique de divulgation des bugs afin de déployer plus rapidement les correctifs pour les vulnérabilités que l'IA peut identifier en un seul prompt.
Changpeng Zhao (CZ) ne pense pas que l'IA ait besoin de réellement casser la cryptographie de Bitcoin pour causer des dégâts, a déclaré le fondateur et ancien PDG de Binance vendredi. Ces commentaires sont tombés alors que Bitcoin Core révisait son plan de divulgation des bugs à l'ère de l'IA.
Le mois dernier, le cofondateur d'Ethereum, Vitalik Buterin, avait exprimé des sentiments similaires lorsqu'il a évalué l'état de sécurité des mathématiques derrière la cryptographie de Bitcoin face aux capacités de l'IA.
CZ : l'IA n'a pas besoin de casser les maths de Bitcoin
CZ, dans son Publication X début de vendredi, a formulé deux points dans son évaluation de la manière dont l'IA peut perturber la sécurité des cryptomonnaies et causer des dommages graves.
D'une part, CZ est convaincu que le chiffrement protégeant Bitcoin est plus robuste que les infrastructures similaires derrière Internet et la plupart des systèmes bancaires.
Cependant, le maillon faible, comme l'a souligné l'ancien PDG de Binance, est les dégâts causés par le phishing et l'ingénierie sociale que l'IA peut infliger avec des données divulguées.
Vitalik Buterin, co-fondateur d'Ethereum, partage l'optimisme de CZ quant au fait que l'IA ne parviendra pas à casser la cryptographie blockchain. Buterin est suffisamment confiant pour continuer à détenir la majeure partie de sa richesse en crypto.
Tout le monde n'est pas d'accord avec CZ et Buterin
Bien que les deux cofondateurs s'accordent sur le fait que la preuve de travail et le hachage sous-jacent sont solides, d'autres ne sont pas aussi optimistes.
Ce mois-ci même, Justin Drake, chercheur à la Fondation Ethereum, a déclaré un «mode bunker" face à la possibilité qu'une avancée mathématique découverte par l'IA puisse briser le schéma ECDSA (Elliptic Curve Digital Signature Algorithm) qui prouve qu'une transaction Bitcoin ou Ethereum provient du détenteur légitime de la clé.
Après des années de préparation contre les menaces quantiques futures, l'avertissement de Drake a ouvert une conversation sur le risque que l'IA casse la cryptographie avant même l'arrivée d'ordinateurs quantiques capables de le faire.
L’avertissement de Drake selon lequel la récupération des clés privées se produirait « dans des mois, pas des années » a suscité une vive opposition de la part de l’industrie, notamment de Yehuda Lindell, responsable de la cryptographie chez Coinbase, et d’Adam Back, PDG de Blockstream.
Lindell a qualifié l’idée de Drake de « manipulation par la peur », tandis que Back, qui a également inventé Hashcash, a rejeté le post de Drake en le qualifiant de « fud-burger ».
Drake a obtenu un soutien modéré du cryptographe de Johns Hopkins Matthew Green, qui a déclaré qu’il ne considérerait plus l’analyse humaine comme infaillible après avoir vu des machines surpasser les humains sur des problèmes mathématiques complexes.
Bitcoin Core lève l’embargo pour les bogues faciles à trouver
Le logiciel principal qui fait fonctionner le réseau Bitcoin, Bitcoin Core, a annoncé une refonte de son approche de la gestion des vulnérabilités de sécurité. Dans un e-mail adressé à la liste de diffusion Bitcoin Development Mailing List jeudi, le développeur Antoine Poinsot a indiqué que les grands modèles de langage ont rendu certains bogues si trivialement redécouvrables que les garder secrets n’offre plus aux utilisateurs beaucoup de temps.
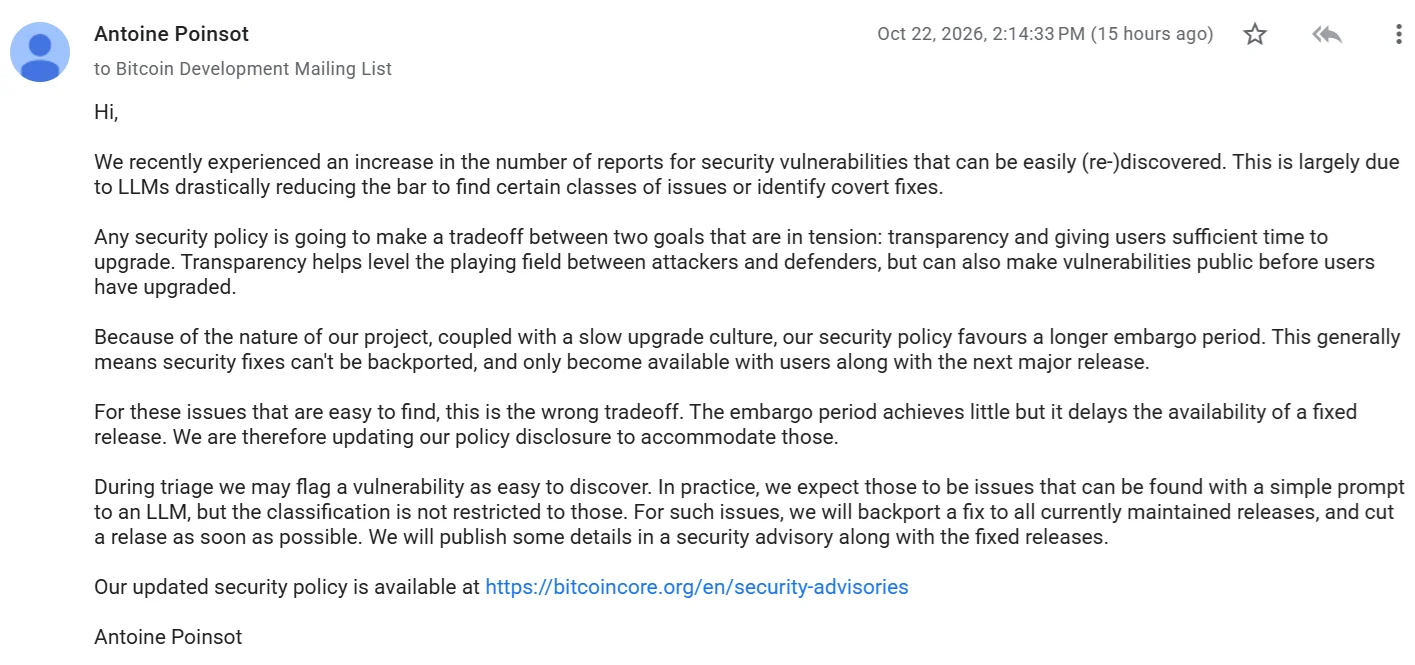
L’ancien modèle reposait sur de longues périodes d’embargo. Cela offrait aux utilisateurs une fenêtre pour mettre à jour, mais cela empêchait également le rétroportage des correctifs vers les versions antérieures. Pour un bug qu’un attaquant pourrait exploiter avec une simple invite IA, la logique ne tient plus, a déclaré Poinsot. « La période d’embargo atteint peu de choses, mais elle retarde la disponibilité d’une version corrigée », a-t-il écrit.
Sous la refonte, tout défaut identifié comme « facilement détectable » reçoit désormais un correctif déployé sur toutes les versions maintenues aussi rapidement que possible, accompagné d’un avis de sécurité publié simultanément.
Tout le reste conserve des calendriers basés sur la sévérité : les problèmes de faible gravité sont rendus publics deux semaines après qu’une version majeure ait intégré le correctif, tandis que ceux de gravité moyenne et élevée attendent que la dernière version concernée atteigne sa fin de vie, soit environ un an plus tard. Les bugs critiques échappent aux règles standard.
« J’ai déjà désapprouché l’approche d’Antoine en matière de sécurité, mais c’est une bonne mise à jour », a déclaré Luke de Wolf, animateur du Bitcoin Infinity Show.
Les attaques liées aux failles mathématiques sont déjà là
Le point où CZ et le changement de politique s’accordent est que la pression est réelle, pas hypothétique.
En août, une équipe de volontaires Bitcoin Red Team de 16 personnes a découvert des centaines de vulnérabilités graves ou critiques lors d’un scan assisté par IA qui a révélé près de 5 000 indicateurs potentiels sur plus de 390 projets.
Les développeurs de Core Lightning ont conseillé aux opérateurs de mettre à niveau leurs nœuds ou de les déconnecter après une vague de rapports de bogues générés par l’IA au cours du même mois.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
FAQ
Que dit CZ de l’IA et de la cryptographie de Bitcoin ?
Il a affirmé que l’IA n’a pas besoin de casser le chiffrement de Bitcoin pour causer des dégâts, car les données divulguées alimentent déjà davantage le phishing et l’ingénierie sociale, et il a soutenu que le chiffrement de Bitcoin est plus robuste que celui sur lequel reposent les systèmes Internet et bancaires.
Pourquoi Bitcoin Core a-t-il modifié sa politique de sécurité ?
Le développeur Antoine Poinsot a déclaré que les grands modèles de langage ont rendu certaines vulnérabilités si faciles à redécouvrir que les longues périodes de embargo offrent peu de protection ; dès lors, les failles jugées « facilement détectables » bénéficieront de correctifs sur toutes les versions maintenues dans les meilleurs délais.
Les experts s’accordent-ils à dire que l’IA pourrait briser les mathématiques de signature de Bitcoin ?
Non. Justin Drake d'Ethereum a mis en garde contre le fait que l'ECDSA pourrait être compromis « dans des mois, pas des années », mais Yehuda Lindell, responsable de la cryptographie chez Coinbase, a qualifié cela de « sensationnalisme », affirmant qu'il n'y a aucune preuve que la robustesse des courbes elliptiques soit mise à mal.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









