




CZ e Vitalik minimizam ameaça cripto da IA enquanto o Bitcoin Core reescreve regras de bugs

- CZ argumentou na sexta-feira que a IA não precisa quebrar a criptografia do Bitcoin para causar danos, uma visão alinhada com a confiança de Vitalik Buterin de que a matemática se mantém sólida.
- Se a IA poderia quebrar o esquema de assinatura por trás do Bitcoin e do Ethereum ainda é disputado, com o chefe de criptografia da Coinbase chamando o alarmismo de "medo infundado".
- O Bitcoin Core acabou de reescrever sua política de divulgação de bugs para enviar correções mais rapidamente para falhas que a IA pode encontrar com um único prompt.
Changpeng Zhao (CZ) não acredita que a IA precise realmente quebrar a criptografia do Bitcoin para causar danos, disse o fundador da Binance e ex-CEO na sexta-feira. Esses comentários vieram justamente quando o Bitcoin Core revisou o plano sobre como divulgar bugs na era da IA.
No mês passado, o co-fundador do Ethereum, Vitalik Buterin, compartilhou sentimentos semelhantes ao avaliar o status de segurança da matemática por trás da criptografia do Bitcoin em relação às capacidades da IA.
CZ: A IA não precisa quebrar a matemática do Bitcoin
CZ, em seu Post no X no início da sexta-feira, fez dois pontos em sua avaliação de como a IA pode perturbar a segurança das criptomoedas e causar sérios danos.
Por um lado, CZ está confiante de que a criptografia que protege o Bitcoin é mais robusta do que a infraestrutura similar por trás da internet e da maioria dos sistemas bancários.
No entanto, o elo mais fraco, conforme destacado pelo ex-CEO da Binance, é o dano causado pelo phishing e pela engenharia social, que a IA pode causar com dados vazados.
Vitalik Buterin, co-fundador do Ethereum, compartilha a otimização de CZ sobre a IA não conseguir quebrar a criptografia blockchain. Buterin tem confiança suficiente nessa posição para continuar mantendo a maior parte de sua riqueza em criptomoedas.
Nem todos concordam com CZ e Buterin
Embora ambos os co-fundadores concordem que a prova de trabalho e a criptografia subjacente baseada em hashing são sólidas, outros não são tão otimistas.
Apenas este mês, o pesquisador da Fundação Ethereum Justin Drake declarou um alerta de "alerta de "modo bunker" sobre a possibilidade de um avanço matemático descoberto por IA quebrar o esquema de Assinatura Digital de Curva Elíptica (ECDSA) que comprova que uma transação de Bitcoin ou Ethereum veio do verdadeiro detentor da chave.
Depois de anos se preparando para ameaças quânticas futuras, o alerta de Drake abriu uma conversa sobre a IA quebrando criptografia antes mesmo dos computadores quânticos com capacidade chegarem.
O alerta de Drake sobre a recuperação de chaves privadas acontecendo “em meses, não em anos” gerou forte rejeição da indústria, incluindo o chefe de criptografia da Coinbase, Yehuda Lindell, e o CEO da Blockstream, Adam Back.
Lindell classificou a ideia de Drake como “geração de pânico”, enquanto Back, que também inventou o hashcash, descartou o post de Drake como “notícia falsa exagerada (FUD-burger)”.
Drake recebeu apoio moderado do criptógrafo da Johns Hopkins, Matthew Green, que afirmou não assumir que a análise humana seja infalível após ver máquinas superando humanos em matemática complexa.
Bitcoin Core remove o embargo para bugs fáceis de encontrar
O principal software que executa a rede Bitcoin, o Bitcoin Core, anunciou uma reformulação de sua abordagem para lidar com falhas de segurança. Em um e-mail enviado à Lista de Discussão de Desenvolvimento do Bitcoin na quinta-feira, o desenvolvedor Antoine Poinsot disse que os modelos de linguagem de grande escala tornaram alguns bugs tão triviais de redescobrir que mantê-los em segredo já não oferece muito tempo aos usuários.
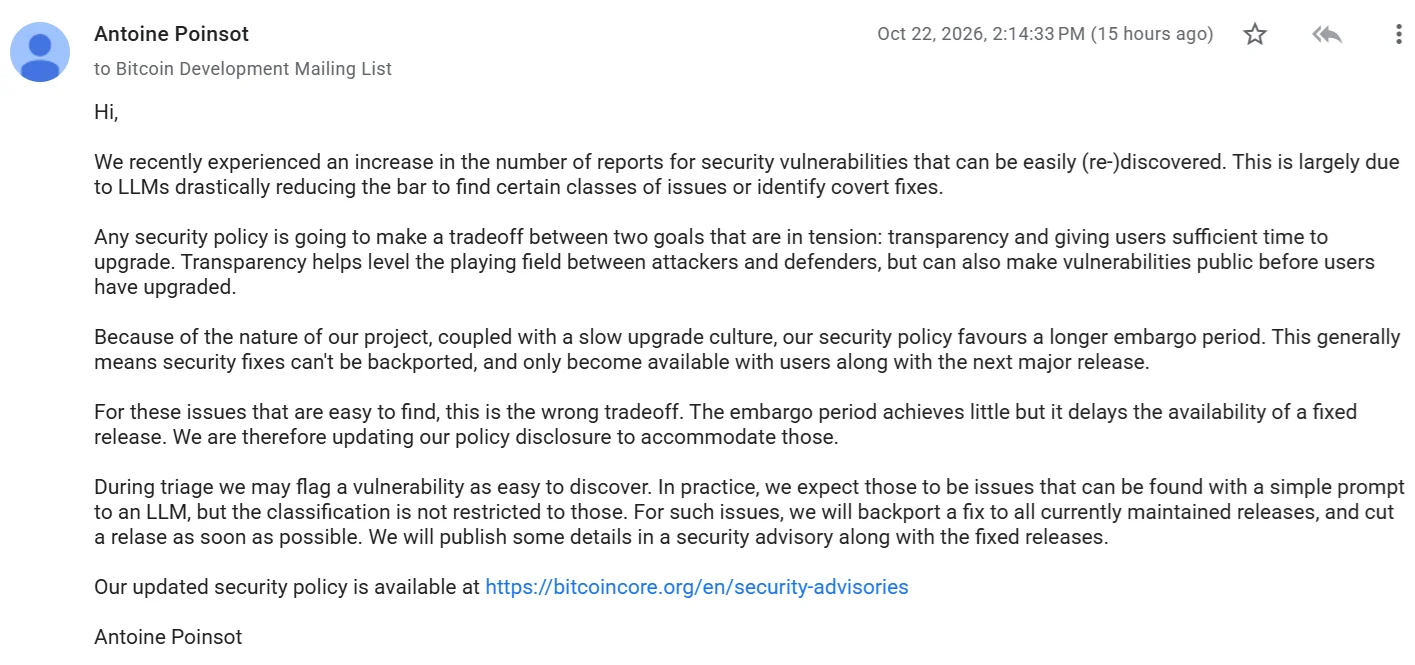
O modelo antigo dependia de longos períodos de embargo. Isso dava às pessoas uma janela para atualizar, mas também impedia que correções fossem retrotrazidas para versões mais antigas. Para um bug que um atacante poderia expor com um único prompt de IA, disse Poinsot, a matemática já não funciona. “O período de embargo tem pouco efeito, mas atrasa a disponibilidade de uma versão corrigida”, escreveu ele.
Sob a reescrita, qualquer falha marcada como “facilmente descoberta” agora recebe uma correção enviada para todas as versões mantidas o mais rápido possível, com um aviso publicado em conjunto.
Tudo o resto mantém os prazos baseados na severidade: problemas de baixa severidade são divulgados duas semanas após uma versão principal lançar a correção, enquanto os de média e alta severidade aguardam até que a última versão afetada chegue ao fim do suporte, aproximadamente um ano depois. Bugs críticos ficam fora das regras padrão.
“Eu discordava da abordagem de Antoine em relação à segurança no passado, mas esta é uma boa atualização”, disse Luke de Wolf, apresentador do Bitcoin Infinity Show.
Os ataques relacionados à matemática já estão aqui
A parte em que CZ e a mudança de política concordam é que a pressão é real, não hipotética.
Em agosto, uma equipe de voluntários da Bitcoin Red Team com 16 membros descobriu centenas de falhas classificadas como altas ou críticas durante uma varredura assistida por IA que identificou cerca de 5.000 possíveis vulnerabilidades em mais de 390 projetos.
Desenvolvedores do Core Lightning orientaram os operadores a atualizar seus nós ou mantê-los offline após uma onda de relatórios de bugs gerados por IA no mesmo mês.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Perguntas Frequentes
O que CZ disse sobre IA e criptografia do Bitcoin?
Ele afirmou que a IA não precisa quebrar a criptografia do Bitcoin para causar danos, pois dados vazados já alimentam mais phishing e engenharia social, e argumentou que a criptografia do Bitcoin é mais robusta do que a utilizada pela internet e pelos sistemas bancários.
Por que o Bitcoin Core alterou sua política de segurança?
O desenvolvedor Antoine Poinsot disse que os grandes modelos de linguagem tornaram algumas vulnerabilidades tão fáceis de redescobrir que longos períodos de embargo oferecem pouca proteção; portanto, falhas consideradas "facilmente descobertas" receberão correções em todas as versões mantidas o mais rápido possível.
Os especialistas concordam que a IA poderia quebrar a matemática das assinaturas do Bitcoin?
Não. O Ethereum's Justin Drake alertou que o ECDSA poderia falhar "em meses, não em anos", mas o chefe de criptografia da Coinbase, Yehuda Lindell, classificou isso como "sensacionalismo", afirmando que não há evidências de que a resistência das curvas elípticas esteja falhando.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Hannah Collymore
Hannah é escritora e editora com quase uma década de experiência em redação de blogs e cobertura de eventos no espaço cripto. Na Cryptopolitan, Hannah contribui para a página de notícias, relatando e analisando os últimos desenvolvimentos nos setores DeFi, RWA, regulação cripto, IA e tecnologias de fronteira. Ela se formou na Universidade Arcadia com graduação em Administração de Empresas.









