




CZ und Vitalik relativieren KI-Krypto-Risiko, während Bitcoin Core Bug-Regeln überarbeitet

- CZ argumentierte am Freitag, dass KI nicht die Kryptografie von Bitcoin brechen muss, um Schaden anzurichten – eine Ansicht, die mit Vitalik Buterins Zuversicht übereinstimmt, dass die Mathematik haltbar ist.
- Ob KI das Signaturschema hinter Bitcoin und Ethereum knacken könnte, ist weiterhin umstritten; der Leiter der Kryptografie bei Coinbase bezeichnete die Alarmbereitschaft als „Angstschürerei“.
- Bitcoin Core hat seine Richtlinie zur Offenlegung von Fehlern gerade neu formuliert, um Patches für Schwachstellen schneller auszuliefern, die KI mit einem einzigen Prompt finden kann.
Changpeng Zhao (CZ) glaubt nicht, dass KI tatsächlich die Kryptografie von Bitcoin knacken muss, um Schaden anzurichten, sagte der Binance-Gründer und ehemalige CEO am Freitag. Diese Kommentare fielen kurz nachdem Bitcoin Core den Plan zur Offenlegung von Fehlern im KI-Zeitalter überarbeitet hatte.
Im vergangenen Monat teilte Ethereum-Mitbegründer Vitalik Buterin ähnliche Ansichten, als er den Sicherheitsstatus der Mathematik hinter der Kryptografie von Bitcoin gegen die Fähigkeiten der KI einschätzte.
CZ: KI muss die Mathematik von Bitcoin nicht knacken
CZ, in seiner X-Post früh am Freitag, machte zwei Punkte in seiner Einschätzung, wie KI die Krypto-Sicherheit stören und schweren Schaden anrichten kann.
Zum einen ist sich CZ sicher, dass die Verschlüsselung, die Bitcoin schützt, robuster ist als ähnliche Infrastrukturen im Internet und in den meisten Bankensystemen.
Der schwache Punkt, wie der ehemalige Binance-CEO hervorhob, liegt jedoch im Phishing und Social Engineering, dem KI mit gestohlenen Daten Schaden zufügen kann.
Ethereum-Mitbegründer Vitalik Buterin teilt CZs Optimismus, dass KI die Blockchain-Kryptographie nicht knacken wird. Buterin ist so überzeugt von dieser Position, dass er weiterhin den Großteil seines Vermögens in Krypto hält.
Nicht alle stimmen CZ und Buterin zu
Während beide Mitbegründer übereinstimmen, dass Proof-of-Work und die zugrunde liegende Hashing-Kryptographie solide sind, sind andere weniger optimistisch.
Erst diesen Monat erklärte Justin Drake, ein Forscher der Ethereum Foundation, eine „Bunker-Modus“-Warnung für die Möglichkeit, dass ein mathematischer Durchbruch, der von KI entdeckt wurde, das Elliptic Curve Digital Signature Algorithm (ECDSA)-Schema brechen könnte, das beweist, dass eine Bitcoin- oder Ethereum-Transaktion vom echten Schlüsselhalter stammt.
Nach Jahren der Vorbereitung auf zukünftige Quantenbedrohungen durch Kryptographie eröffnete Drakes Warnung eine Diskussion darüber, ob KI Kryptographie knacken könnte, bevor Quantencomputer mit entsprechenden Fähigkeiten überhaupt verfügbar sind.
Drakes Warnung, dass die Wiederherstellung privater Schlüssel „in Monaten statt Jahren“ erfolgen könnte, stieß auf scharfe Kritik aus der Branche, darunter Yehuda Lindell, Leiter der Kryptographie bei Coinbase, und Adam Back, CEO von Blockstream.
Lindell bezeichnete Drakes Idee als „Angstschürerei“, während Back, der auch Hashcash erfunden hat, den Beitrag von Drake als „FUD-Burger“ abtat.
Drake erhielt leichte Unterstützung vom Kryptographen Matthew Green von der Johns Hopkins University, der sagte, er gehe nicht davon aus, dass menschliche Analysen fehlerfrei sind, nachdem er gesehen habe, wie Maschinen Menschen bei schwierigen mathematischen Aufgaben besiegt haben.
Bitcoin Core hebt das Embargo für leicht zu findende Fehler auf
Die Hauptsoftware, die das Bitcoin-Netzwerk betreibt, Bitcoin Core, hat eine Überarbeitung ihrer Vorgehensweise im Umgang mit Sicherheitslücken angekündigt. In einer E-Mail an die Bitcoin Development Mailing List am Donnerstag erklärte Entwickler Antoine Poinsot, dass Large Language Models (LLMs) einige Fehler so trivial gemacht haben, sie wiederzufinden, dass deren Geheimhaltung den Nutzern nicht mehr viel Zeit verschafft.
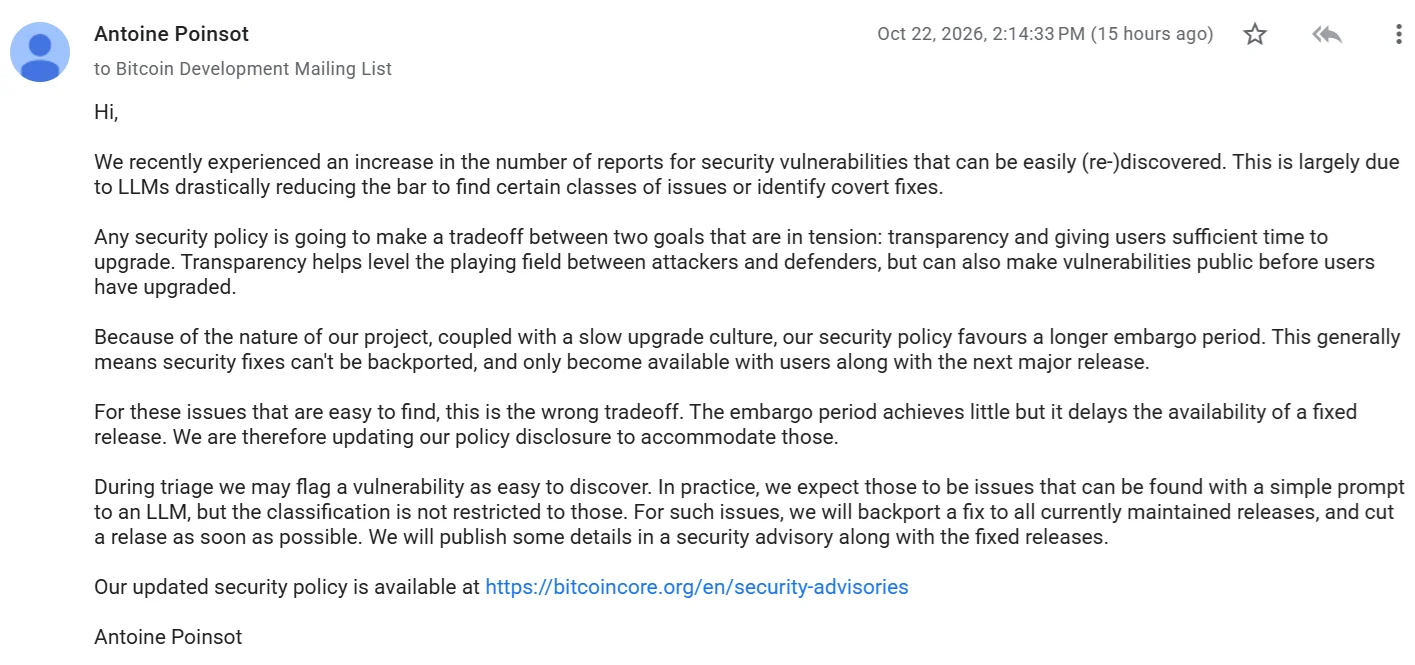
Das alte Modell beruhte auf langen Embargos. Das gab Nutzern ein Fenster zum Upgrade, verhinderte aber auch das Backporting von Fixes an ältere Versionen. Für einen Fehler, den ein Angreifer mit einem einzigen KI-Prompt ausnutzen könnte, stimmt die Rechnung nicht mehr, sagte Poinsot. „Die Embargo-Periode erreicht wenig, verzögert jedoch die Verfügbarkeit einer behobenen Version“, schrieb er.
Unter die Neuschreibung, wird jeder als „leicht erkennbar“ gekennzeichnete Fehler so schnell wie möglich in allen unterstützten Versionen behoben, wobei eine entsprechende Warnung parallel dazu veröffentlicht wird.
Alles andere bleibt bei den schwerebasierten Zeitplänen: Probleme mit niedriger Schwere werden zwei Wochen nach der Veröffentlichung eines Major-Releases, das den Fix enthält, öffentlich bekannt, während Probleme mit mittlerer und hoher Schwere warten, bis die letzte betroffene Version ihren Supportende erreicht, was etwa einem Jahr entspricht. Kritische Bugs fallen außerhalb der Standardregeln.
„Ich habe Antoinés Ansatz zur Sicherheit in der Vergangenheit kritisiert, aber dies ist eine gute Aktualisierung“, sagte Luke de Wolf, Moderator der Bitcoin Infinity Show.
Die Angriffe rund um die Mathematik sind bereits Realität
Der Punkt, an dem sich CZ und die Policy-Änderung einig sind, ist, dass der Druck ist real, nicht hypothetisch.
Im August fand ein 16-köpfiges Freiwilligen-Team für Bitcoin-Sicherheit (Red Team) bei einem KI-unterstützten Scan Hunderte von hoch- oder kritisch bewerteten Schwachstellen, die fast 5.000 mögliche Flaggen in mehr als 390 Projekten aufdeckten.
Core Lightning-Entwickler wiesen Betreiber an, ihre Nodes zu aktualisieren oder vom Netz zu nehmen, nachdem im selben Monat eine Welle von KI-generierten Fehlerberichten eingegangen war.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Häufig gestellte Fragen
Was sagte CZ über KI und die Kryptographie von Bitcoin?
Er erklärte, dass KI keinen Schaden an der Verschlüsselung von Bitcoin anrichten müsse, um Schäden zu verursachen, da bereits geleakte Daten für mehr Phishing und Social Engineering genutzt werden; zudem argumentierte er, dass die Verschlüsselung von Bitcoin stärker sei als die, auf die das Internet und das Bankensystem angewiesen sind.
Warum hat Bitcoin Core seine Sicherheitsrichtlinie geändert?
Der Entwickler Antoine Poinsot sagte, dass Large Language Models einige Schwachstellen so leicht wiederentdeckbar gemacht haben, dass lange Embargos kaum noch Schutz bieten. Daher werden als „leicht entdeckbar“ eingestufte Fehler ab sofort in allen gewarteten Versionen schnellstmöglich behoben.
Sind sich Experten einig, dass KI die mathematischen Grundlagen der Signaturerstellung von Bitcoin brechen könnte?
Nein. Justin Drake von Ethereum warnte, dass ECDSA „in Monaten und nicht in Jahren
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









