




وباء الاحتيال على منصة إكس يصرف محافظ المستخدمين بمبلغ 104 مليون دولار – هل أنت آمن؟


إكس
- في فبراير، سرق القراصنة حوالي 47 مليون دولار عبر عمليات تصيد احتيالية في العملات المشفرة، حيث وقع الغالبية العظمى من المستهلكين ضحية لحسابات X المزيفة (تويتر سابقًا).
- وفقًا لمنصة مكافحة الاحتيال في Web3، Scam Sniffer، تجاوز عدد ضحايا التصيد 57,000 هذا الشهر، مما يمثل زيادة بنسبة 40% مقارنة بشهر يناير.
- شهد عودة سوق الثور للعملات المشفرة صعودًا لأنواع مختلفة من عمليات الاحتيال في صناعة العملات المشفرة، حيث يعاني المستثمرون من خسائر مع وصول السوق إلى مستويات قياسية تاريخية.
تستمر منصة إكس، المعروفة سابقاً باسم تويتر، في كونها بيئة خصبة للمحتالين الذين يستغلون المنصة لبرامج التصيد، مما يؤدي إلى خسائر مالية كبيرة تصل إلى 104 ملايين دولار. تجذب الحسابات المنتحلة على إكس المستخدمين غير الحذرين إلى مواقع تصيد، وتقوم بأنشطة احتيالية.
إكس تتحول إلى كابوس للتصيد
في فبراير، سرق القراصنة حوالي 47 مليون دولار من خلال عمليات احتيال بالتصيد عبر العملات المشفرة، حيث وقع الغالبية العظمى من المستهلكين ضحية لحسابات إكس مزيفة (تويتر سابقاً). ومع نمو قبول العملات المشفرة خلال السوق الصاعد، زاد عدد عمليات التصيد الاحتيالي في مجال العملات المشفرة.
ومع ذلك، حققت الصناعة بعض التقدم في فبراير، مع انخفاض ملحوظ في السرقات. وفقًا لـ تقرير Scam Sniffer عن تصيد فبراير، وقع عدد كبير من الأشخاص ضحية لمثل هذه المخططات عبر منصة X.
استُخدمت تعليقات مضللة من حسابات إكس المنتحلة لتوجيه الأفراد غير الحذرين إلى مواقع تصيد حيث وقعوا ضحية لهذه المخططات.
وقعت 57,000 شخص ضحية لعمليات احتيال بالتصيد عبر العملات المشفرة، مما أدى إلى خسارة إجمالية تقارب 47 مليون دولار. ومن المثير للدهشة، انخفض عدد الضحايا بنسبة 75%، مما أدى إلى خسارة تزيد عن 1 مليون دولار خلال الشهر السابق.
في الوقت نفسه، تمثل شبكة إيثيريوم الرئيسية 78% من جميع عمليات الاحتيال، حيث كانت رموز ERC20 الهدف الأعلى، محققة 86% من الأموال المسروقة. ساعدت بصمات التصيد مثل Permit وIncreaseAllowance وUniswap Permit 2 بشكل أساسي في سرقة رموز ERC20.
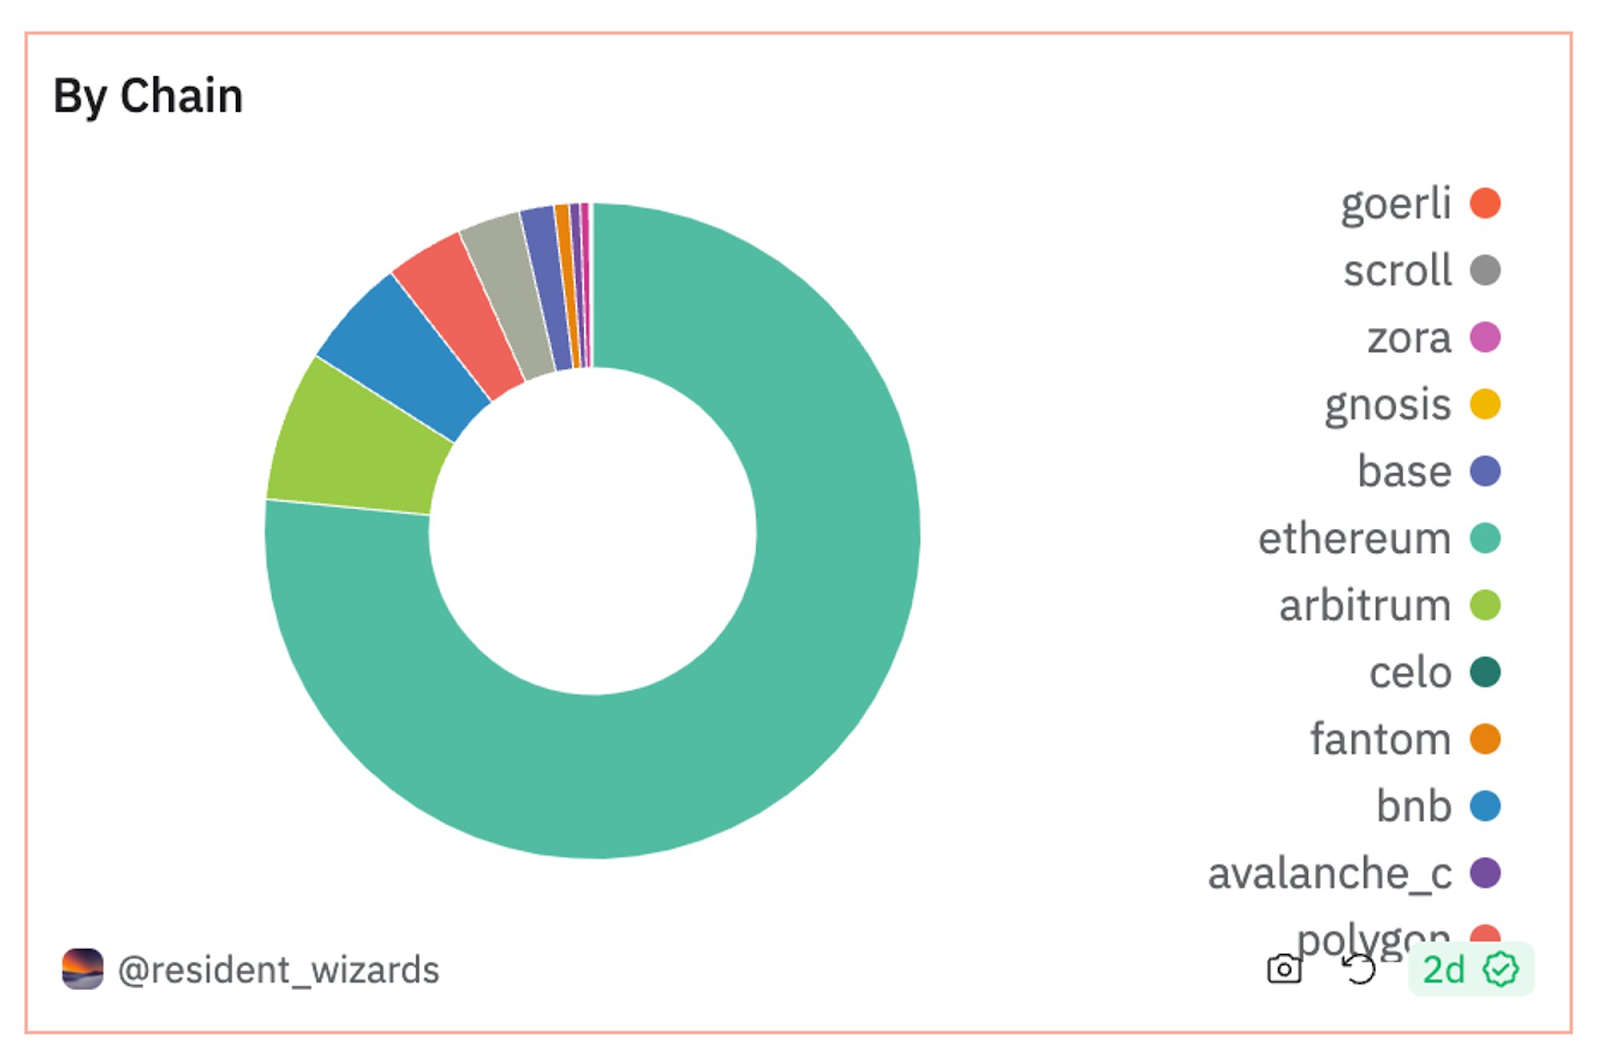
علاوة على ذلك، بدأ العديد من أدوات تصريف المحافظ (Wallet Drainers) في استخدام محافظ Safe أو محافظ التجريد الحسابي (Account Abstraction) كمصروفين لموافقة الرموز، مما يفاقم مشكلة التصيد.
تتوافق أحدث نتائج أداة Scam Sniffer مع تحليل شركة SlowMist، الذي كشف عن سرقات واسعة النطاق بدافع التغريدات الاحتيالية. أفاد فريق الأمن بحدوث حالات متعددة للسرقة واكتشف أن جزءاً كبيراً من هذه الحالات تم تمكينه من خلال تعليقات كاذبة تحت تغريدات من مشاريع معروفة.
في الواقع، تم اكتشاف أن حوالي 80% من التعليقات على تغريدات من مثل هذه المشاريع كانت لحسابات احتيال بالتصيد.
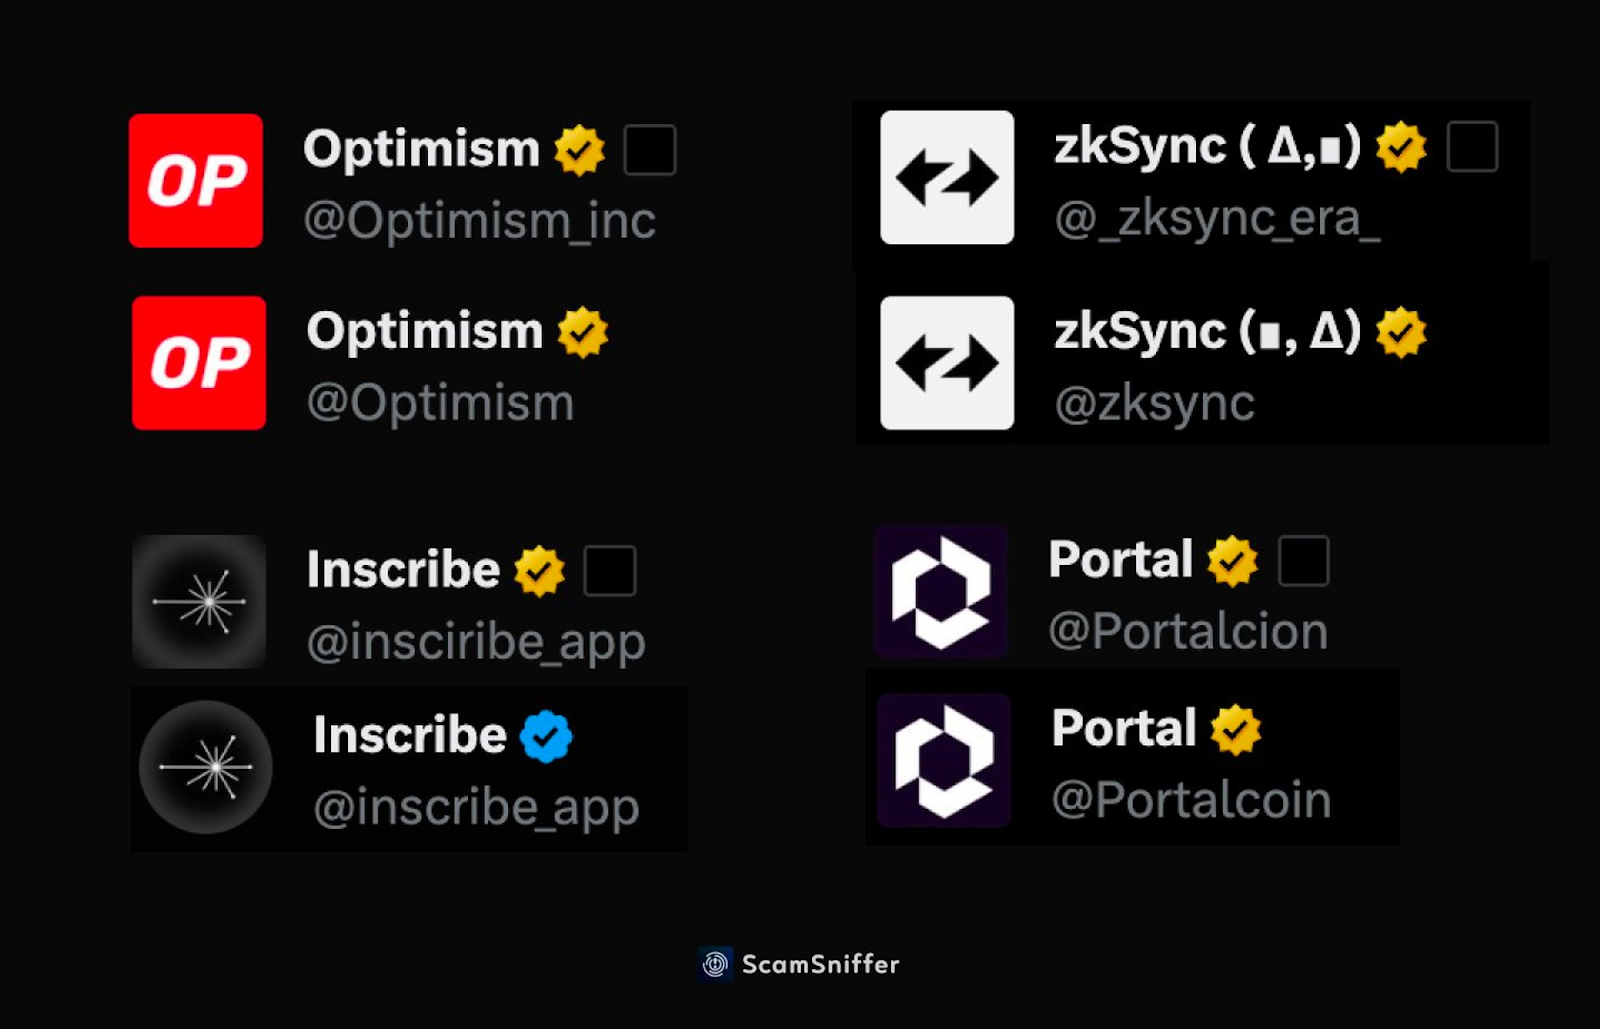
على الرغم من وعود إيلون ماسق بتقليل البوتات على الشبكة، لم يتغير الكثير بعد استيلائه المضطرب وتحسيناته اللاحقة. تشير عدة تقارير إلى أن المحتالين يستخدمون بشكل متزايد إعلانات إكس للترويج لمواقع تؤدي إلى تصريف العملات المشفرة، وأيردروبز احتيالية، وعمليات احتيال أخرى.
وباء التصيد الاحتيالي في العملات المشفرة
في عام 2024، عكرت موجة من عمليات الاحتيال بالتصيد صفو عالم العملات المشفرة، مما يطرح تحديات كبيرة للمستثمرين والهواة على حد سواء. تأتي عمليات الاحتيال في العملات المشفرة في أعقاب السوق الصاعد.
أثار هذا الاتجاه الخبيث مخاوف بين خبراء الصناعة والهيئات التنظيمية، مما يسلط الضوء على الحاجة إلى تعزيز تدابير الأمان وزيادة الوعي بين المستخدمين. تأتي هذه الهجمات على شكل:
تكتيكات متطورة: تطورت عمليات الاحتيال عبر التصيد، حيث يستخدم الجناة تكتيكات متطورة بشكل متزايد لخداع المستخدمين.
انتحال هوية الشركات: غالبًا ما ينتحل الجناة هوية شركات أو أفراد شرعيين لخداع المستخدمين وكشف مفاتيحهم الخاصة أو بيانات اعتماد تسجيل الدخول.
مع استمرار الجرائم في مجال العملات المشفرة، غالباً ما يعاني ضحايا عمليات التصيد الاحتيالي من خسائر مالية كبيرة حيث يحصل القراصنة على وصول غير مصرح به إلى محافظهم المشفرة. بالإضافة إلى ذلك، تقوض مثل هذه الحوادث الثقة في نظام العملات المشفرة البيئي، مما يثبط المستثمرين المحتملين ويعيق التبني السائد.
أبلغت أداة Scam Sniffer سابقاً عن خسائر تقارب 300 مليون دولار من عمليات احتيال بالتصيد عبر العملات المشفرة في عام 2023. على مدار العام، وقع أكثر من 320,000 مستخدم ضحية لمحاولات مزيفة مماثلة.
في الآونة الأخيرة، تطورت تكتيكات جديدة تشجع المستخدمين على النقر على روابط «أيردروب» للمطالبة بالجوائز. هذه الروابط تؤدي ببساطة إلى مواقع تقوم بتصريف أموالك من محفظتك. في الشهر الماضي، تم اختراق حساب مايكروستراتيجي، الحوت البارز في البيتكوين [BTC] على منصة إكس، واستُخدم لإرسال رابط تصيد لأيردوب مزيف.
سابقاً، تم اختراق خدمات البريد الإلكتروني من شركات Web3 الكبرى مثل Token Terminal واستخدامها لنقل روابط المطالبة بالأيردروب. أسفرت كلتا الحالتين عن خسائر مالية كبيرة.
بينما يستخدم المحتالون طرقاً متقدمة للانتحال، كن حذراً من الأخطاء المطبعية، وعدم تطابق المحتوى، والنحو غير الصحيح.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا نتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرار استثماري.

فلورنس موتشاي
تغطي فلورانس منذ 6 سنوات أخبار العملات الرقمية، والألعاب، والتكنولوجيا، والذكاء الاصطناعي. وقد زودتها دراستها لعلوم الحاسوب في جامعة ميرو للعلوم والتكنولوجيا، ودراسة إدارة الكوارث والدبلوماسية الدولية في MMUST بالمهارات اللغوية والملاحظة والتقنية اللازمة. عملت فلورانس في مجموعة VAP Group وككاتبة تحريرية في عدة وسائل إعلام متخصصة في العملات الرقمية.









