







- 2月、ハッカーたちは暗号通貨フィッシング詐欺を通じて約4,700万ドルを盗み、その大部分の消費者が偽のX(旧Twitter)アカウントの餌となりました。
- Web3の詐欺対策プラットフォーム「Scam Sniffer」によると、今月のフィッシング被害者は5万7,000人を超え、1月比で40%増加しました。
- 暗号通貨の強気相場への回帰に伴い、暗号通貨業界ではあらゆる種類の詐欺が増加し、市場が歴史的な高値を更新する中で投資家が損失を被っています。
かつてTwitterとして知られていたXは、フィッシングスキームのためにプラットフォームを悪用する詐欺師の繁殖地であり続け、1億400万ドルに及ぶ多額の金銭的損失をもたらしています。X上のなりすましアカウントは、無邪気なユーザーをフィッシングサイトに誘い込み、不正行為を行っています。
Xがフィッシングの悪夢に変貌
2月、ハッカーは暗号通貨フィッシング詐欺を通じて約4,700万ドルを盗み、消費者の大部分が偽のX(旧Twitter)アカウントの餌食となりました。ブルランの最中に暗号通貨の受容が高まるにつれて、暗号通貨フィッシング詐欺が増加しています。
しかし、業界は2月にいくつかの進歩を遂げ、盗難が大幅に減少しました。Scam Snifferの2月のフィッシングレポートによると、多くの人々がXを通じてこれらのスキームの犠牲となりました。
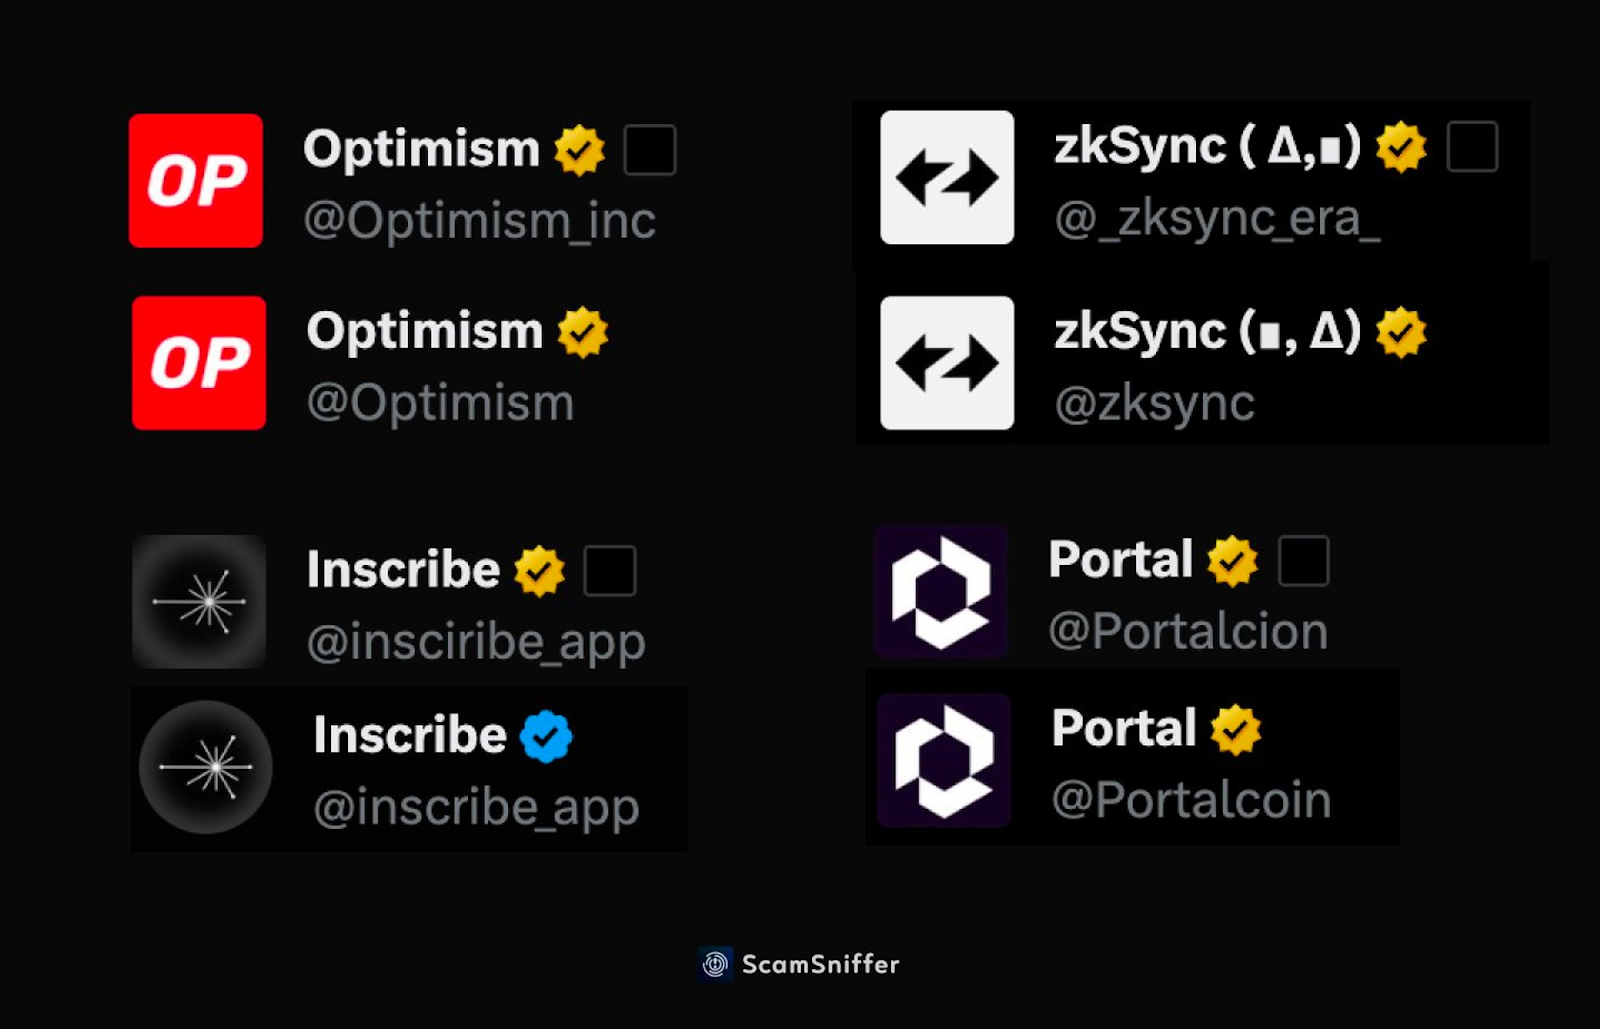
なりすましXアカウントからの欺瞞的な発言が使用され、無邪気な個人をフィッシングウェブサイトへと誘導し、そこで彼らはこれらのスキームの犠牲となりました。
驚くべきことに、57,000人が暗号通貨フィッシング詐欺の犠牲となり、合計で約4,700万ドルの損失が発生しました。幸いなことに、被害者の数は75%減少し、前の月に100万ドル以上の損失をもたらしました。
一方、Ethereumメインネットはすべての詐欺の78%を占め、ERC20トークンは最大の標的であり、盗まれた資金の86%を占めています。ERC20トークンの盗難は、主にPermit、IncreaseAllowance、Uniswap Permit 2などのフィッシング署名によって支援されました。
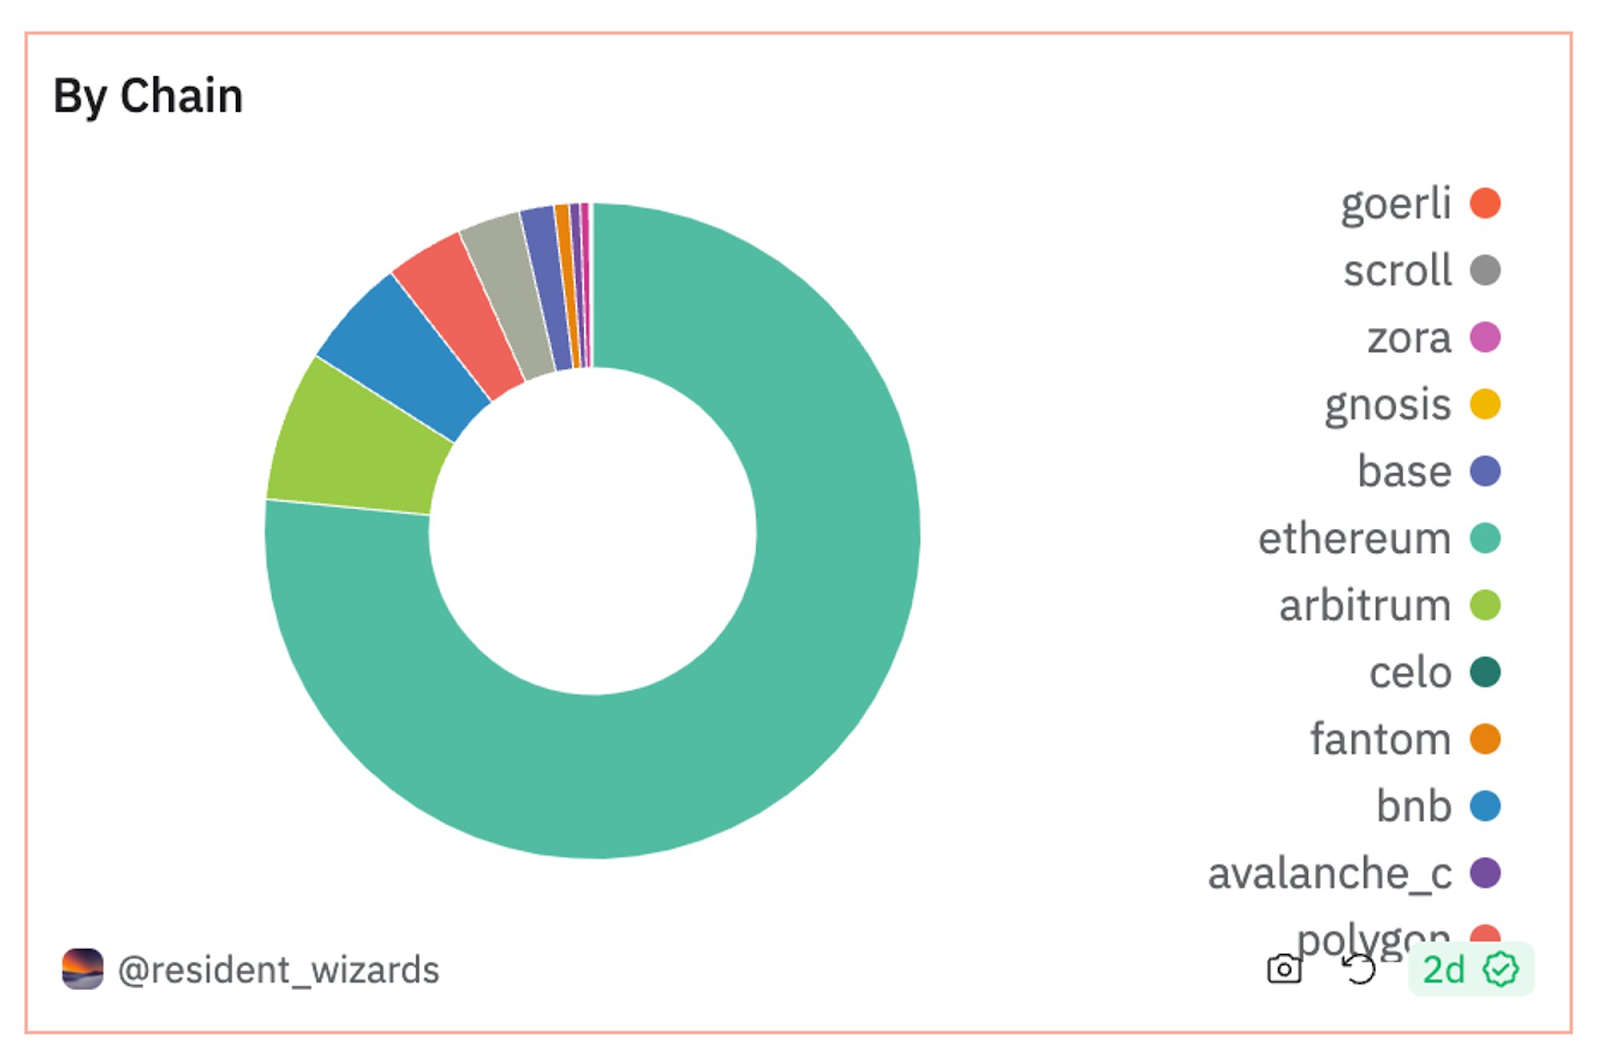
さらに、多くのウォレットドレイナーは、トークン承認spenderとしてSafeまたはAccount Abstractionウォレットの使用を開始しており、これがフィッシング問題を悪化させています。
最新のScam Snifferの発見は、SlowMistの分析と一致しており、これはフィッシングツイートに動機付けられた広範な盗難を明らかにしました。セキュリティチームは盗難の複数の事例を報告し、これらのケースの大部分が著名なプロジェクトのツイートの下の偽のコメントによって可能になっていたことを発見しました。
実際、そのようなプロジェクトのツイートに対するコメントの約80%がフィッシング詐欺アカウントとして検出されました。
Elon Muskによるネットワーク上のボット削減の誓いにもかかわらず、彼の混乱を伴う買収とその後の改善後、ほとんど変化はありません。複数の報告書によると、詐欺師はX広告を使用して、暗号通貨ドレイナー、詐欺的なエアドロップ、その他の詐欺に繋がるウェブサイトを宣伝するためにX広告をますます使用しています。
暗号通貨フィッシングのパンデミック
2024年、暗号通貨の世界はフィッシング詐欺の急増に悩まされ、投資家と愛好家の両方に重大な課題をもたらしています。暗号通貨詐欺は、ブルマーケットの後に発生しています。
この悪意のある傾向は、業界の専門家や規制当局の間で懸念を高め、強化されたセキュリティ対策とユーザー間のより高い意識の必要性を浮き彫りにしています。これらの攻撃は以下の形態で行われます:
高度な戦術:フィッシング詐欺は進化しており、加害者はユーザーを欺くためにますます高度な戦術を採用しています。
企業のなりすまし: 加害者は、ユーザーから秘密鍵やログイン資格情報を引き出すために、しばしば正規の企業や個人になりすまします。
進行中の暗号通貨犯罪により、フィッシング詐欺の被害者は、ハッカーが暗号通貨ウォレットへの不正アクセスを取得したため、しばしば重大な金銭的損失を被ります。さらに、このような事件は暗号通貨エコシステムへの信頼を損ない、潜在的な投資家を遠ざけ、主流の採用を妨げます。
Scam Snifferは以前、2023年の暗号通貨フィッシング詐欺からの損失が約3億ドルであると報告しました。一年を通じて、32万人以上のユーザーが同様の偽の企ての餌食となりました。
最近、ユーザーに「エアドロップ請求」リンクをクリックするよう促す新しい戦術が進化しました。これらは単にあなたの財布を空にするサイトへのリンクです。先月、著名なビットコイン[BTC]ホエールであるMicroStrategyのXアカウントがハッキングされ、フィッシングエアドロップリンクを送信するために使用されました。
以前、Token Terminalなどの大手Web3企業のメールサービスが侵害され、エアドロップ請求URLの送信に使用されました。両方の出来事は大きな金銭的損失をもたらしました。
詐欺師が元のエンティティになりすますために高度な方法を採用している間、誤字、コンテンツの不一致、不適切な構文に注意してください。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当ページに記載された情報に基づいて行われた投資について、一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談されることを強く推奨します。

Florence Muchai
フローレンスは過去6年間、暗号資産、ゲーム、テクノロジー、AIに関するニュースを報道してきました。メルウ科学技術大学でのコンピュータ学およびMMUSTでの災害管理と国際外交の学習により、言語能力、観察力、技術スキルを十分に備えています。フローレンスはVAPグループで勤務し、複数の暗号資産メディアハウスで編集者として活躍しました。









