





La epidemia de estafas de X vacía las billeteras de los usuarios con $104M – ¿Estás seguro?


X
- En febrero, los hackers robaron unos 47 millones de dólares mediante estafas de phishing cripto, con la gran mayoría de consumidores cayendo en cuentas falsas de X (anteriormente Twitter).
- Según la plataforma antiestafas de Web3, Scam Sniffer, el número de víctimas de phishing superó las 57.000 este mes, lo que representa un aumento del 40% respecto a enero.
- El retorno del mercado alcista de criptomonedas ha visto surgir todo tipo de estafas en la industria, con inversores sufriendo pérdidas mientras el mercado alcanza máximos históricos.
X, anteriormente conocido como Twitter, sigue siendo un caldo de cultivo para estafadores que explotan la plataforma para esquemas de phishing, lo que resulta en pérdidas financieras sustanciales que ascienden a 104 millones de dólares. Las cuentas suplantadoras en X atraen a usuarios desprevenidos a sitios de phishing, perpetuando actividades fraudulentas.
X se convierte en una pesadilla de phishing
En febrero, los hackers robaron unos 47 millones de dólares a través de estafas de phishing cripto, con la gran mayoría de los consumidores cayendo presa de cuentas falsas de X (anteriormente Twitter). A medida que la aceptación de criptomonedas crece durante el mercado alcista, ha habido un aumento en las estafas de phishing cripto.
Sin embargo, la industria logró algunos avances en febrero, con una reducción considerable en los robos. Según el Informe de Phishing de febrero de Scam Sniffer, un gran número de personas cayeron víctimas de estos esquemas a través de X.
Declaraciones engañosas de cuentas de X suplantadas se utilizaron para dirigir a individuos desprevenidos a sitios web de phishing donde fueron víctimas de estos esquemas.
Un asombroso 57.000 personas cayeron víctimas de estafas de phishing cripto, lo que resultó en una pérdida total de casi 47 millones de dólares. Sorprendentemente, el número de víctimas ha disminuido un 75%, lo que resultó en una pérdida de más de 1 millón de dólares durante el mes anterior.
Mientras tanto, Ethereum mainnet representa el 78% de todas las estafas, con los tokens ERC20 siendo el objetivo principal, representando el 86% del dinero robado. Los robos de tokens ERC20 fueron principalmente asistidos por firmas de phishing como Permit, IncreaseAllowance y Uniswap Permit 2.
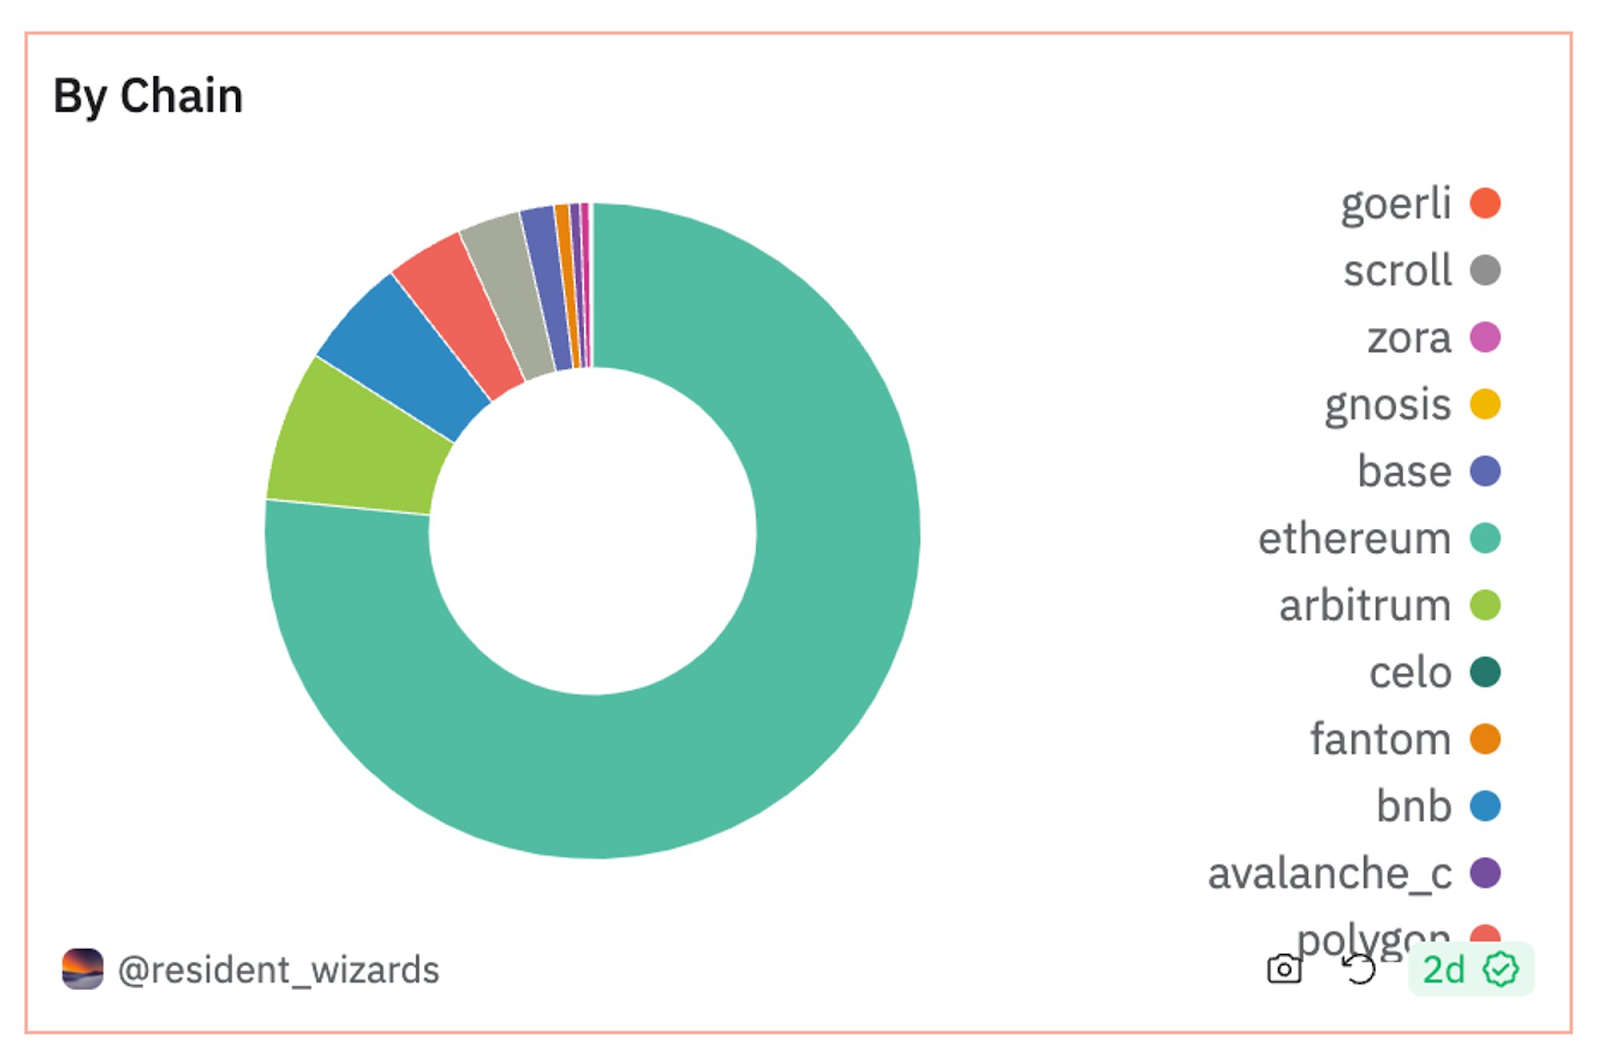
Además, muchos Wallet Drainers han comenzado a utilizar carteras Safe o de Abstracción de Cuentas como gastadores de aprobación de tokens, lo que exacerba el problema del phishing.
Los últimos hallazgos de Scam Sniffer son consistentes con el análisis de SlowMist, que reveló un robo extenso motivado por tweets de phishing. El equipo de seguridad reportó múltiples casos de robo y descubrió que una gran fracción de estos casos fueron facilitados por comentarios falsos bajo tweets de proyectos bien conocidos.
De hecho, aproximadamente el 80% de los comentarios en tweets de dichos proyectos fueron detectados como cuentas de estafa de phishing.
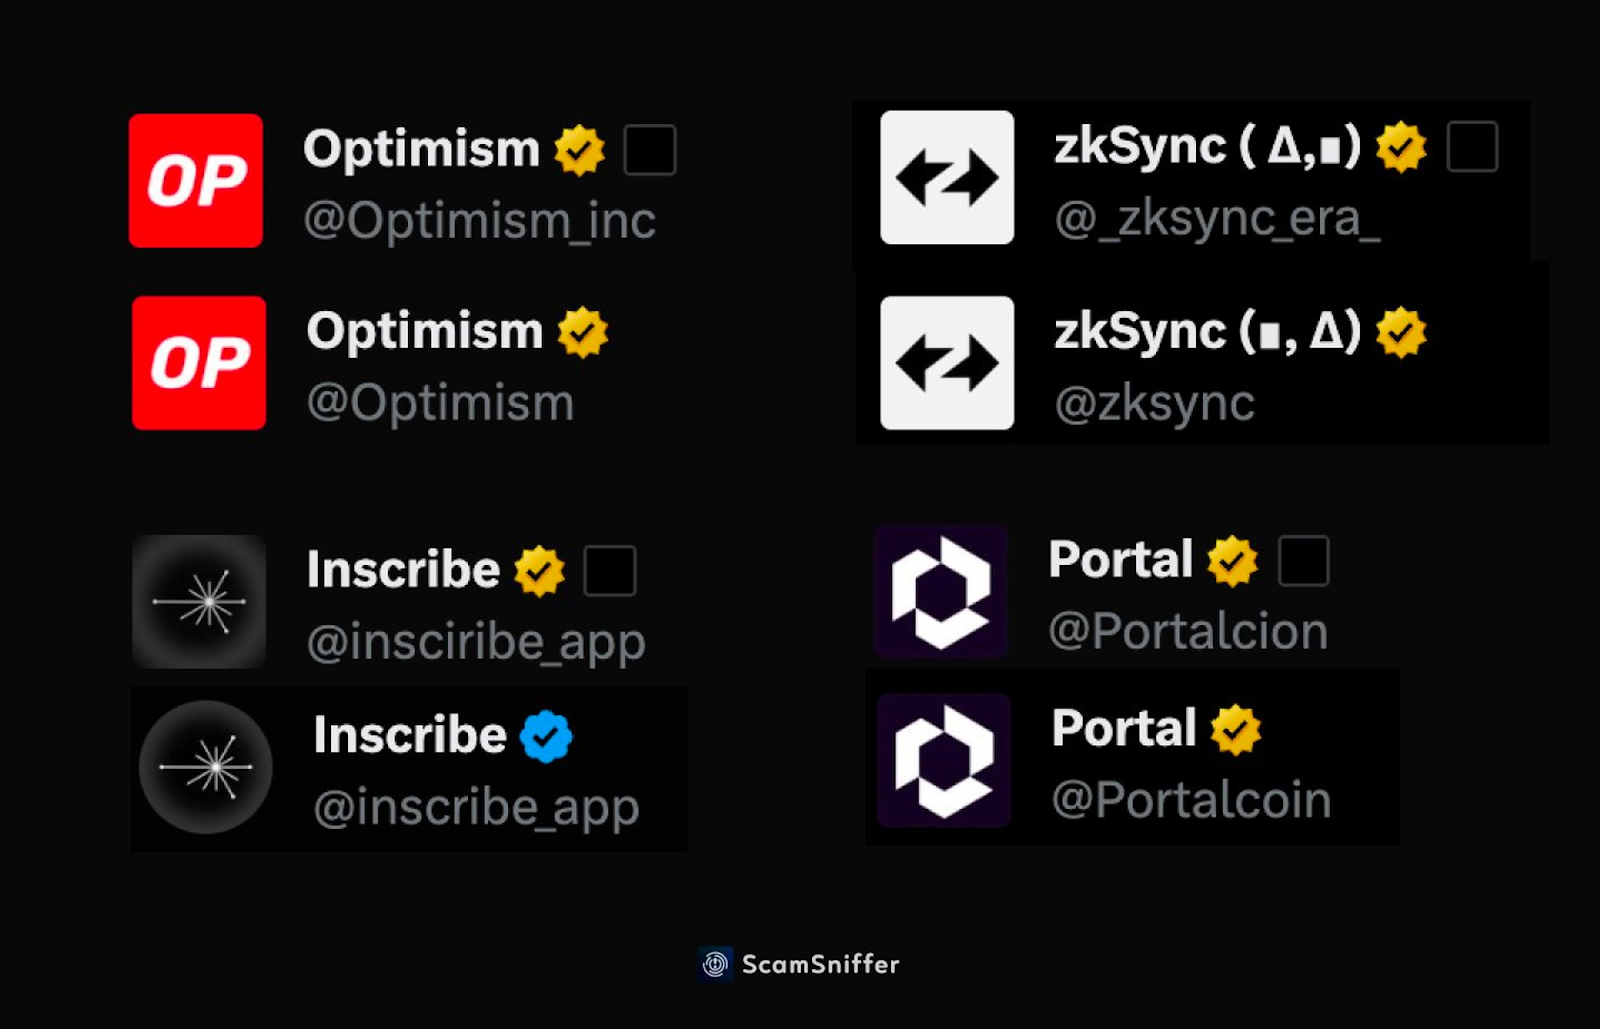
A pesar de los juramentos de Elon Musk de reducir los bots en la red, poco ha cambiado después de su tumultuosa toma de control y las mejoras subsiguientes. Varios informes indican que los estafadores están utilizando cada vez más la publicidad de X para promover sitios web que conducen a drainers de criptomonedas, airdrops fraudulentos y otras estafas.
La pandemia de phishing cripto
En 2024, el mundo de las criptomonedas ha estado marcado por un aumento de estafas de phishing, planteando desafíos significativos tanto para inversores como para entusiastas. Las estafas cripto llegan a raíz del mercado alcista.
Esta nefasta tendencia ha generado preocupación entre expertos de la industria y organismos reguladores, destacando la necesidad de medidas de seguridad mejoradas y mayor conciencia entre los usuarios. Estos ataques se presentan en la forma de:
Tácticas sofisticadas: Las estafas de phishing han evolucionado, con los perpetradores empleando tácticas cada vez más sofisticadas para engañar a los usuarios.
Suplantación de identidad de empresas: Los perpetradores a menudo suplantan a empresas o individuos legítimos para engañar a los usuarios y hacer que revelen sus claves privadas o credenciales de inicio de sesión.
Con los crímenes cripto en curso, las víctimas de estafas de phishing a menudo sufren pérdidas financieras significativas ya que los hackers obtienen acceso no autorizado a sus carteras de criptomonedas. Además, estos incidentes erosionan la confianza en el ecosistema cripto, desalentando a los inversores potenciales y obstaculizando la adopción generalizada.
Scam Sniffer informó anteriormente pérdidas de aproximadamente $300 millones de estafas de phishing de criptomonedas en 2023. A lo largo del año, más de 320.000 usuarios cayeron presa de esfuerzos falsos similares.
Recientemente, ha evolucionado una nueva táctica en la que se anima a los usuarios a hacer clic en enlaces de «reclamación de airdrop». Estos son simplemente enlaces a sitios que vacían tu billetera. El mes pasado, la cuenta de X del prominente ballena de Bitcoin [BTC] MicroStrategy fue hackeada y utilizada para enviar un enlace de airdrop de phishing.
Anteriormente, los servicios de correo electrónico de grandes empresas Web3 como Token Terminal fueron comprometidos y utilizados para transmitir URLs de reclamación de airdrops. Ambos incidentes resultaron en considerables pérdidas financieras.
Mientras los estafadores emplean métodos avanzados para suplantar la identidad de la entidad original, mantente alerta ante errores tipográficos, desalineación de contenido y sintaxis incorrecta.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar investigaciones independientes y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Florence Muchai
Florence ha estado cubriendo durante los últimos 6 años noticias sobre criptomonedas, juegos, tecnología e inteligencia artificial. Sus estudios de Ciencias de la Computación en la Universidad de Ciencias y Tecnología de Meru y Gestión de Desastres y Diplomacia Internacional en MMUST la dotan adecuadamente de habilidades lingüísticas, de observación y técnicas. Florence ha trabajado en VAP Group y como editora en varias casas de medios de criptomonedas.









