





L'epidemia di scam su X svuota i portafogli degli utenti di $104M – Sei al sicuro?


X
- A febbraio, gli hacker hanno rubato circa 47 milioni di dollari attraverso truffe di phishing cripto, con la grande maggioranza dei consumatori caduti vittime di account falsi su X (precedentemente Twitter).
- Secondo la piattaforma anti-truffa di Web3 Scam Sniffer, il numero delle vittime del phishing ha superato le 57.000 unità questo mese, rappresentando un aumento del 40% rispetto a gennaio.
- Il ritorno del mercato rialzista delle criptovalute ha visto l'ascesa di ogni genere di truffe nel settore crypto, con gli investitori che subiscono perdite mentre il mercato raggiunge nuovi massimi storici.
X, precedentemente noto come Twitter, continua a essere un terreno fertile per gli scammer che sfruttano la piattaforma per schemi di phishing, risultando in sostanziali perdite finanziarie che ammontano a 104 milioni di dollari. Gli account impersonatori su X attirano utenti ignari verso siti di phishing, perpetrando attività fraudolente.
X si trasforma in un incubo di phishing
A febbraio, gli hacker hanno rubato circa 47 milioni di dollari attraverso scam di phishing crypto, con la grande maggioranza dei consumatori che cade preda di account X falsi (precedentemente Twitter). Man mano che l'accettazione delle criptovalute cresce durante il bull run, c'è stato un aumento degli scam di phishing crypto.
Tuttavia, il settore ha fatto alcuni progressi a febbraio, con una riduzione considerevole dei furti. Secondo il Rapporto di Phishing di febbraio di Scam Sniffer, un gran numero di persone è caduto vittima di tali schemi tramite X.
Dichiarazioni ingannevoli da account X impersonati sono state utilizzate per dirigere individui ignari verso siti web di phishing dove sono diventati vittime di tali schemi.
Un sorprendente 57.000 persone sono cadute vittime di scam di phishing crypto, risultando in una perdita totale di quasi 47 milioni di dollari. Sorprendentemente, il numero di vittime è diminuito del 75%, risultando in una perdita di oltre 1 milione di dollari nel mese precedente.
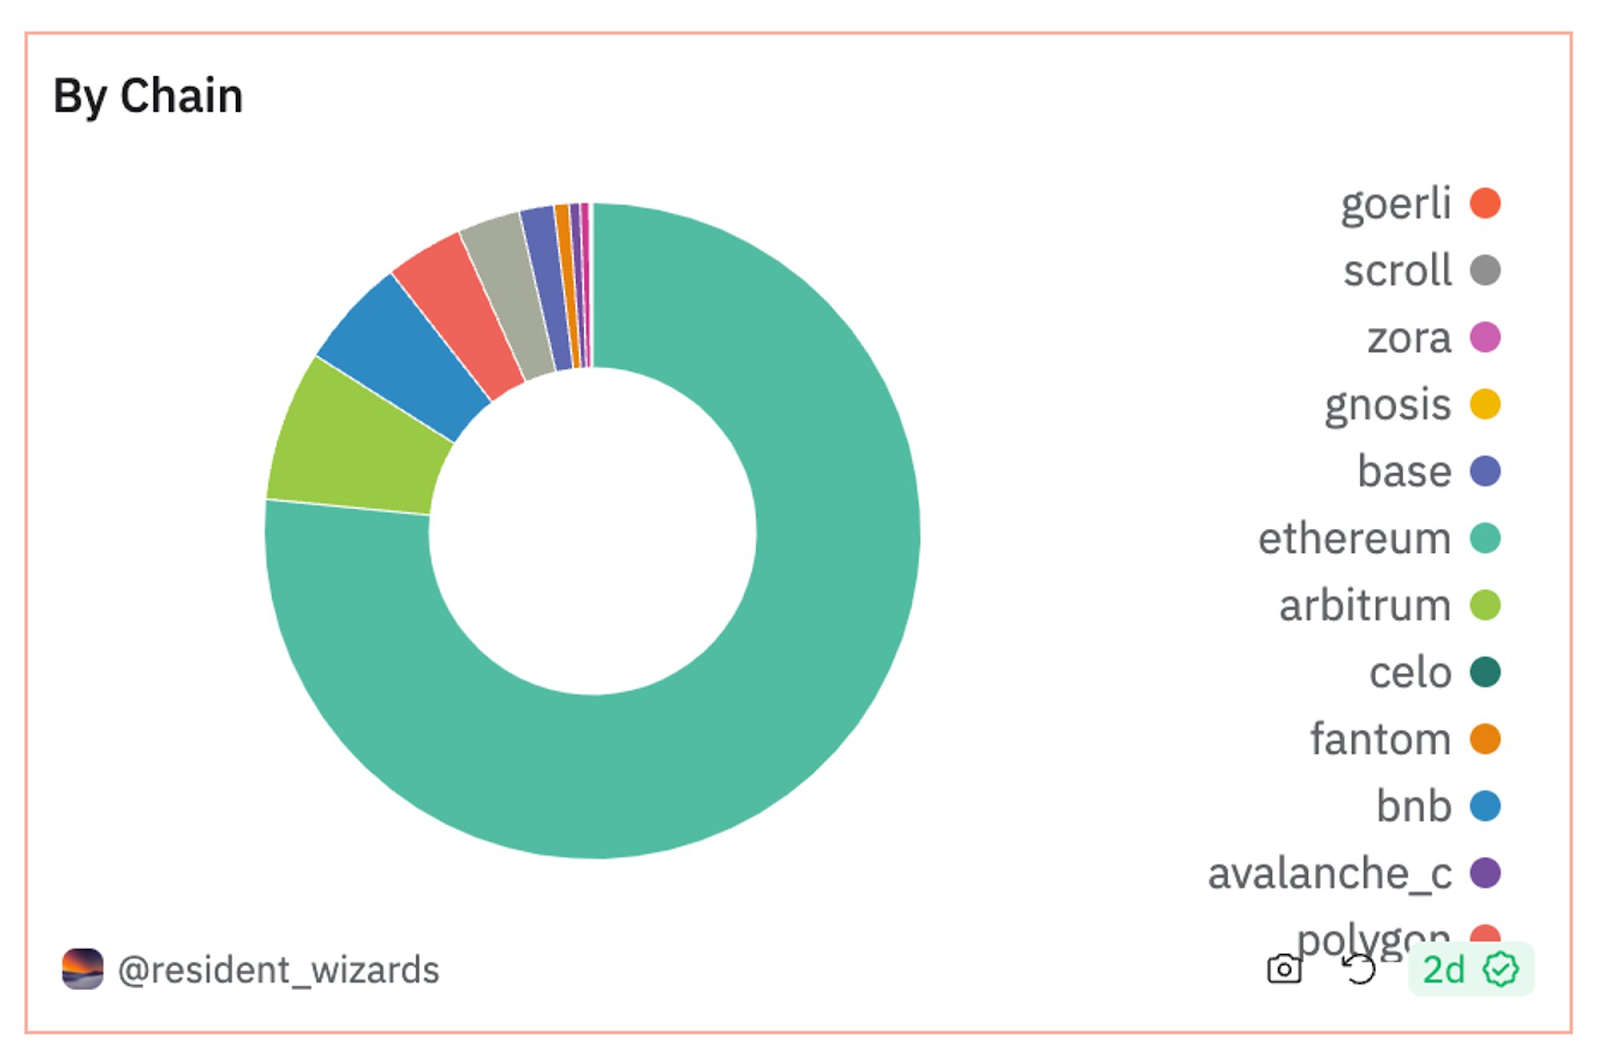
Nel frattempo, la mainnet di Ethereum rappresenta il 78% di tutti gli scam, con i token ERC20 come obiettivo principale, rappresentando l'86% dei soldi rubati. I furti di token ERC20 sono stati principalmente facilitati da firme di phishing come Permit, IncreaseAllowance e Uniswap Permit 2.
Inoltre, molti Wallet Drainers hanno iniziato a utilizzare portafogli Safe o Account Abstraction come spenditori di approvazione token, il che esacerba il problema del phishing.
Le ultime scoperte di Scam Sniffer sono coerenti con l'analisi di SlowMist, che ha rivelato furti estivi motivati da tweet di phishing. Il team di sicurezza ha segnalato molteplici istanze di furto e ha scoperto che una parte significativa di questi casi è stata resa possibile da commenti falsi sotto i tweet di progetti ben noti.
In effetti, circa l'80% dei commenti sui tweet di tali progetti è stato rilevato come proveniente da account di truffe di phishing.
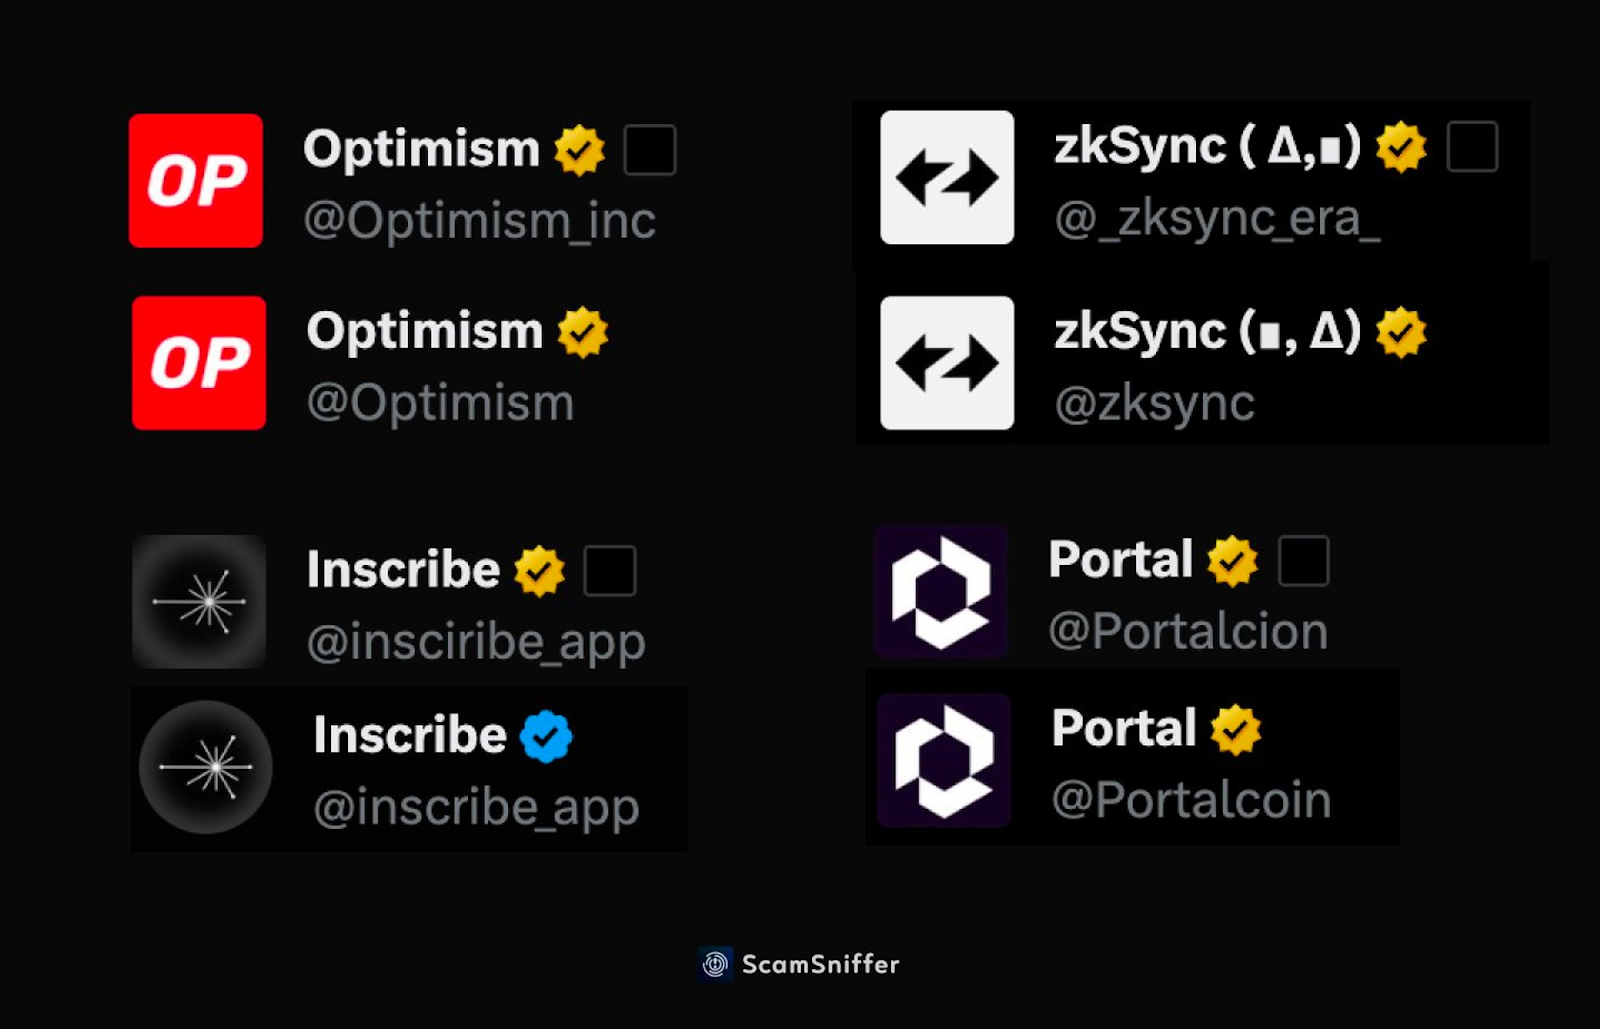
Nonostante le promesse di Elon Musk di ridurre i bot sulla rete, poco è cambiato dopo la sua tumultuosa acquisizione e i successivi miglioramenti. Diversi rapporti indicano che i truffatori stanno utilizzando sempre più la pubblicità su X per promuovere siti web che conducono a drainer di criptovalute, airdrop fraudolenti e altre truffe.
La pandemia di phishing crypto
Nel 2024, il mondo delle criptovalute è stato segnato da un'ondata di truffe di phishing, che pone sfide significative sia agli investitori che agli appassionati. Le truffe crypto arrivano nel solco del mercato rialzista.
Questa tendenza nefasta ha sollevato preoccupazioni tra gli esperti del settore e gli organismi di regolamentazione, evidenziando la necessità di misure di sicurezza rafforzate e di una maggiore consapevolezza da parte degli utenti. Questi attacchi si presentano sotto forma di:
Tattiche sofisticate: Le truffe di phishing sono evolute, con i perpetratori che impiegano tattiche sempre più sofisticate per ingannare gli utenti.
Impersonificazione di aziende: I perpetratori spesso si spacciano per aziende o individui legittimi per indurre gli utenti a rivelare le loro chiavi private o le credenziali di accesso.
Con i crimini crypto in corso, le vittime delle truffe di phishing subiscono spesso ingenti perdite finanziarie poiché gli hacker ottengono l'accesso non autorizzato ai loro portafogli crypto. Inoltre, tali incidenti erodono la fiducia nell'ecosistema crypto, scoraggiando gli investitori potenziali e ostacolando l'adozione mainstream.
Scam Sniffer ha precedentemente segnalato perdite di circa 300 milioni di dollari dalle truffe di phishing delle criptovalute nel 2023. Nel corso dell'anno, oltre 320.000 utenti sono caduti vittime di simili tentativi fraudolenti.
Recentemente, è evoluta una nuova tattica in cui gli utenti sono incoraggiati a fare clic sui link di "ritiro airdrop". Questi sono solo link a siti che svuotano il tuo portafoglio. Il mese scorso, l'account X del prominente whale Bitcoin [BTC] MicroStrategy è stato hackerato e utilizzato per inviare un link di airdrop di phishing.
In precedenza, i servizi di email di grandi aziende Web3 come Token Terminal sono stati compromessi e utilizzati per trasmettere URL di richiesta airdrop. Entrambi gli episodi hanno comportato ingenti perdite finanziarie.
Mentre i truffatori impiegano metodi avanzati per impersonare l'entità originale, stai attento a refusi, disallineamento dei contenuti e sintassi errata.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per gli investimenti effettuati sulla base delle informazioni fornite in questa pagina. Raccomandiamo vivamente ricerche indipendenti e/o consultazioni con un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Florence Muchai
Florence si occupa di notizie relative a criptovalute, gaming, tecnologia e AI da oltre 6 anni. I suoi studi in Informatica presso l'Università Meru di Scienze e Tecnologia e in Gestione delle Emergenze e Diplomazia Internazionale presso il MMUST le hanno fornito eccellenti competenze linguistiche, osservative e tecniche. Florence ha lavorato al VAP Group e come editor per diverse testate specializzate in criptovalute.









