





A epidemia de golpes no X drena as carteiras dos usuários em $104M – Você está seguro?


X
- Em fevereiro, hackers roubaram cerca de US$ 47 milhões por meio de golpes de phishing cripto, com a vasta maioria dos consumidores caindo em armadilhas de contas falsas do X (anteriormente Twitter).
- De acordo com a plataforma anti-golpes da Web3, Scam Sniffer, o número de vítimas de phishing ultrapassou 57.000 este mês, representando um aumento de 40% em relação a janeiro.
- O retorno do mercado de alta cripto testemunhou o surgimento de todo tipo de golpes na indústria cripto, com investidores sofrendo perdas enquanto o mercado atinge novos máximos históricos.
O X, anteriormente conhecido como Twitter, continua sendo um terreno fértil para golpistas que exploram a plataforma para esquemas de phishing, resultando em perdas financeiras substanciais que totalizam $104 milhões. Contas de impostores no X atraem usuários desavisados para sites de phishing, perpetuando atividades fraudulentas.
O X se torna um pesadelo de phishing
Em fevereiro, os hackers roubaram cerca de $47 milhões por meio de golpes de phishing cripto, com a vasta maioria dos consumidores caindo presa a contas falsas do X (anteriormente Twitter). À medida que a aceitação de criptomoedas cresce durante o mercado de alta, houve um aumento nos golpes de phishing cripto.
No entanto, a indústria fez algum progresso em fevereiro, com uma redução considerável nos roubos. De acordo com o Relatório de Phishing de Fevereiro da Scam Sniffer, um grande número de pessoas caiu vítima desses esquemas por meio do X.
Comentários enganosos de contas impostoras do X foram usados para direcionar indivíduos desavisados a sites de phishing, onde foram vítimas desses esquemas.
Um impressionante 57.000 pessoas caíram vítima de golpes de phishing cripto, resultando em uma perda total de quase $47 milhões. Surpreendentemente, o número de vítimas diminuiu 75%, resultando em uma perda de mais de $1 milhão no mês anterior.
Enquanto isso, a rede principal do Ethereum responde por 78% de todos os golpes, com os tokens ERC20 sendo o principal alvo, representando 86% do dinheiro roubado. Os roubos de tokens ERC20 foram principalmente facilitados por assinaturas de phishing, como Permit, IncreaseAllowance e Uniswap Permit 2.
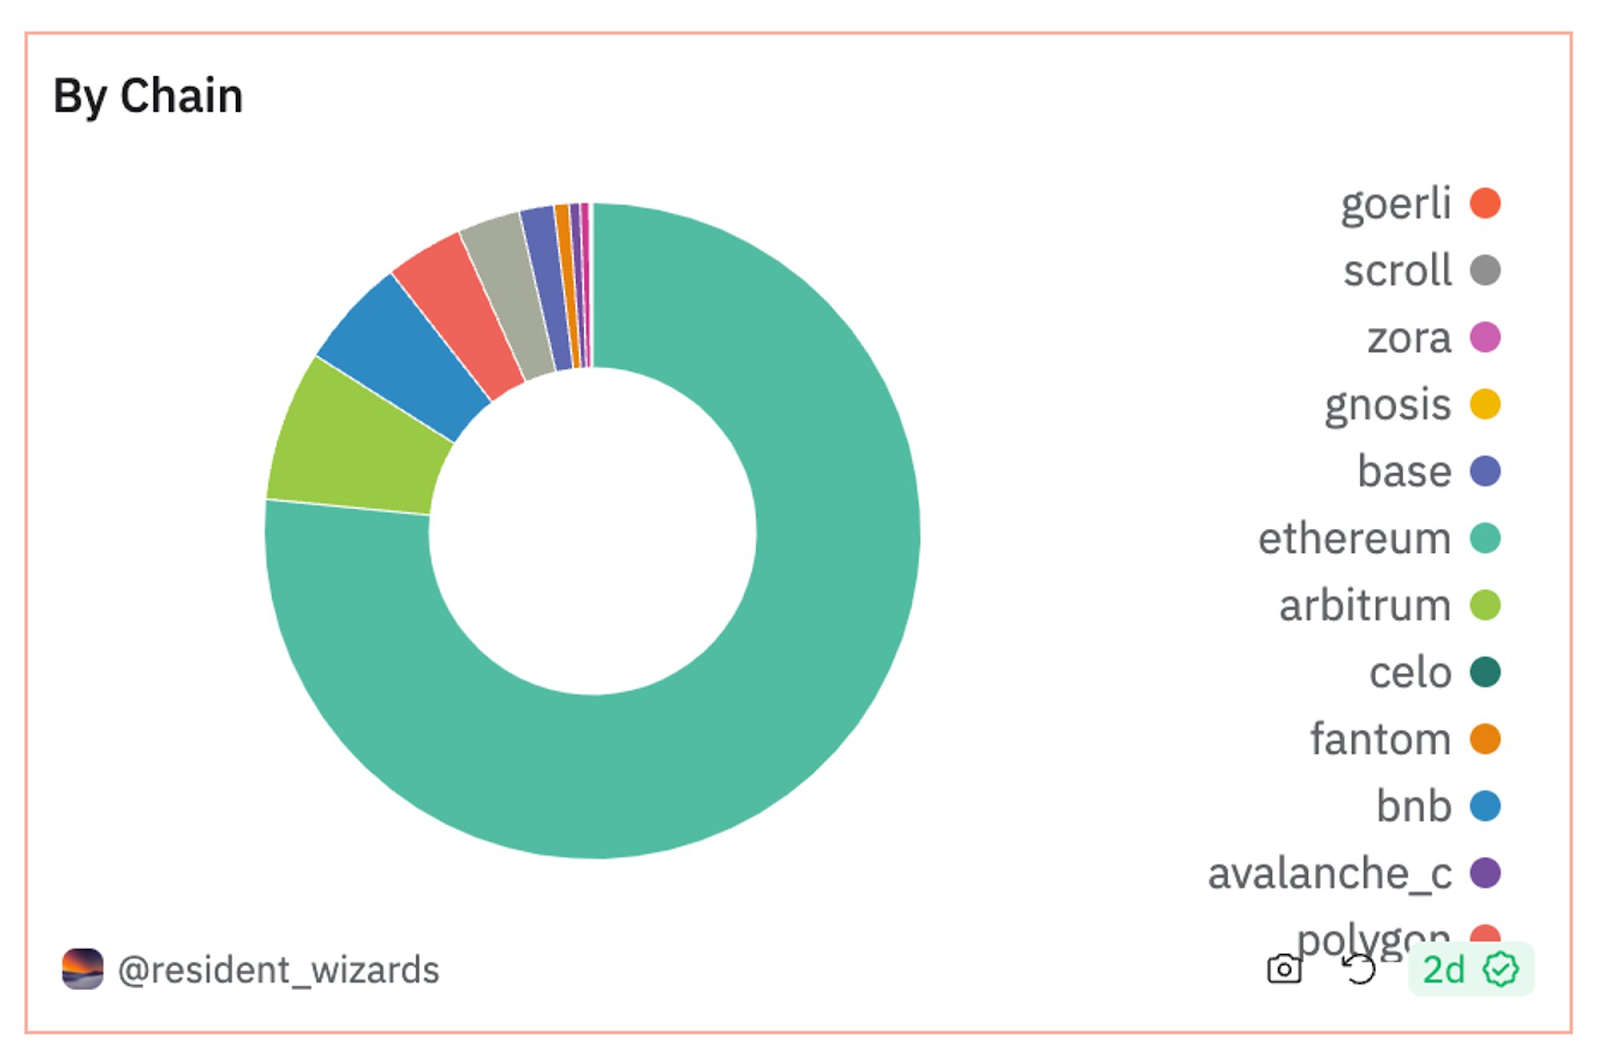
Além disso, muitos Wallet Drainers começaram a usar carteiras Safe ou Account Abstraction como gastadores de aprovação de tokens, o que exacerba o problema do phishing.
As últimas descobertas da Scam Sniffer estão em conformidade com a análise da SlowMist, que revelou roubos extensos motivados por tweets de phishing. A equipe de segurança relatou múltiplos casos de roubo e descobriu que uma grande fração desses casos foi facilitada por comentários falsos sob tweets de projetos bem conhecidos.
Na verdade, cerca de 80% dos comentários em tweets de tais projetos foram detectados como contas de golpes de phishing.
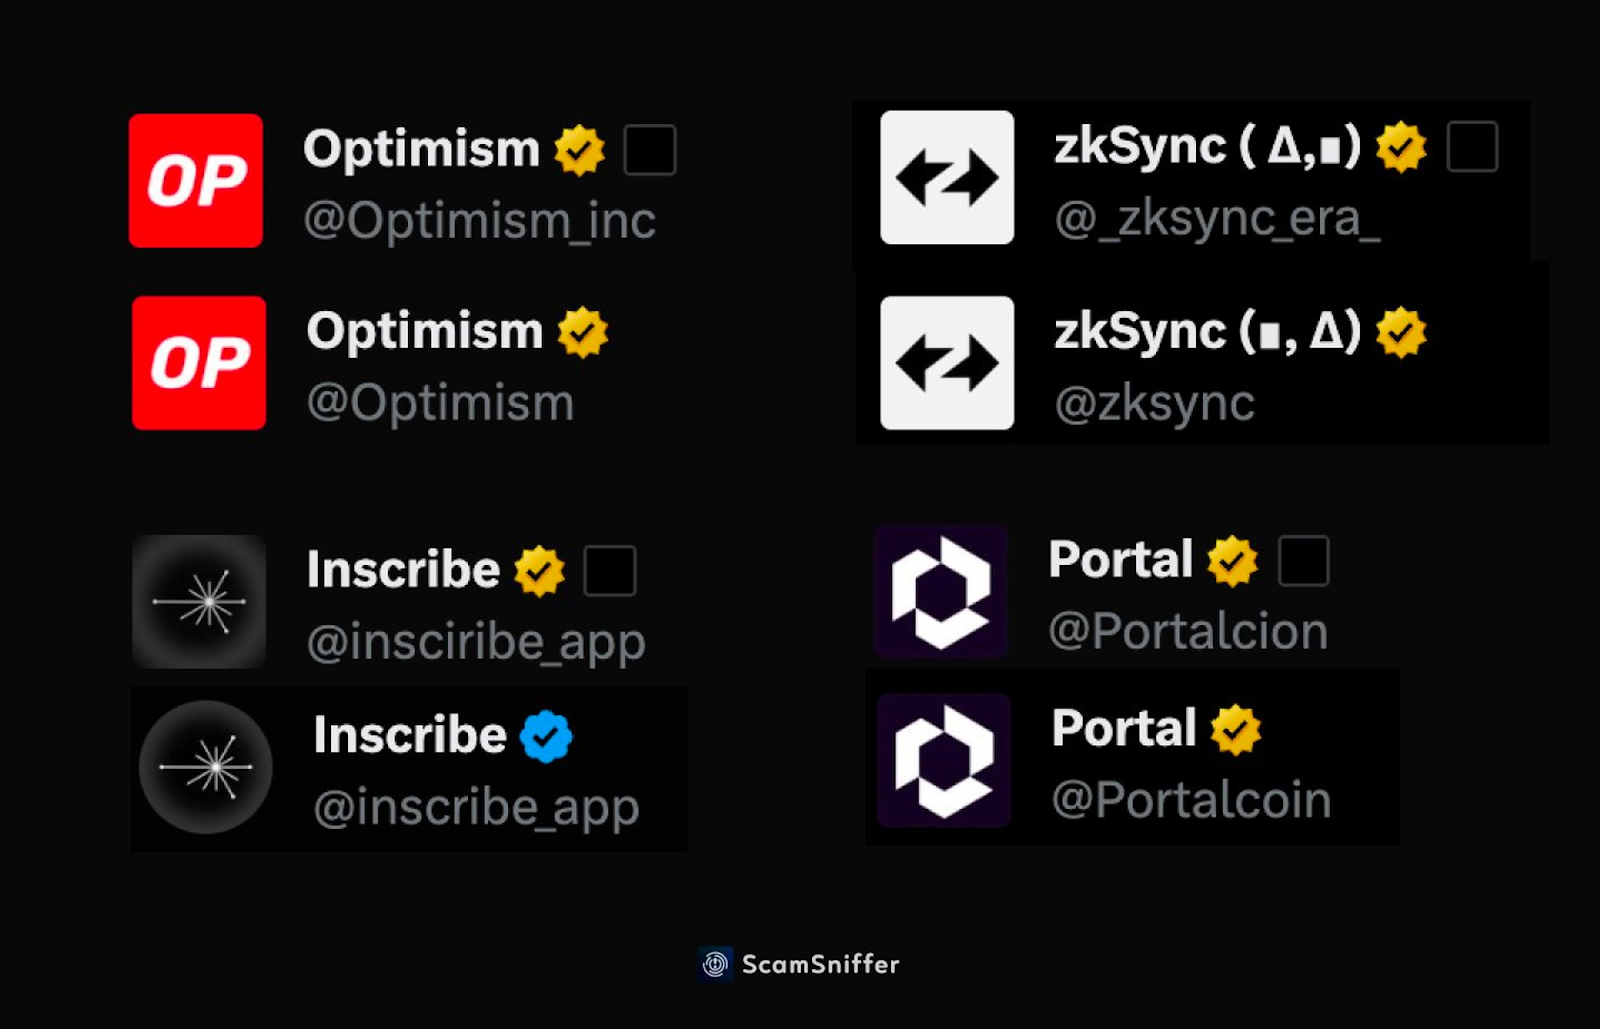
Apesar das promessas de Elon Musk de reduzir bots na rede, pouco mudou após sua tumultuada aquisição e melhorias subsequentes. Vários relatórios indicam que os fraudadores estão cada vez mais usando a publicidade do X para promover sites que levam a drenadores de criptomoedas, airdrops fraudulentos e outros golpes.
A pandemia de phishing cripto
Em 2024, o mundo das criptomoedas foi marcado por um aumento nos golpes de phishing, representando desafios significativos para investidores e entusiastas. Os golpes cripto ocorrem no contexto do mercado de alta.
Essa tendência nefasta levantou preocupações entre especialistas da indústria e órgãos reguladores, destacando a necessidade de medidas de segurança aprimoradas e maior conscientização entre os usuários. Esses ataques se apresentam na forma de:
Táticas sofisticadas: Os golpes de phishing evoluíram, com os perpetradores empregando táticas cada vez mais sofisticadas para enganar os usuários.
Impersonação de empresas: Os perpetradores frequentemente se passam por empresas ou indivíduos legítimos para enganar os usuários e fazê-los divulgar suas chaves privadas ou credenciais de login.
Com os crimes cripto em andamento, as vítimas de golpes de phishing frequentemente sofrem perdas financeiras significativas, pois os hackers ganham acesso não autorizado às suas carteiras de criptomoedas. Além disso, tais incidentes corroem a confiança no ecossistema cripto, desencorajando potenciais investidores e dificultando a adoção mainstream.
A Scam Sniffer relatou anteriormente perdas de cerca de $300 milhões de golpes de phishing de criptomoedas em 2023. Ao longo do ano, mais de 320.000 usuários caíram presa a esforços falsos semelhantes.
Recentemente, evoluiu uma nova tática na qual os usuários são incentivados a clicar em links de “reivindicação de airdrop”. Estes são apenas links para sites que drenam seu dinheiro. No mês passado, a conta X do proeminente baleia de Bitcoin [BTC] MicroStrategy foi hackeada e usada para enviar um link de airdrop de phishing.
Anteriormente, serviços de e-mail de grandes empresas Web3, como Token Terminal, foram comprometidos e usados para transmitir URLs de reivindicação de airdrop. Ambos os casos resultaram em perdas financeiras consideráveis.
Enquanto os golpistas empregam métodos avançados para se passar pela entidade original, esteja atento a erros de digitação, desalinhamento de conteúdo e sintaxe incorreta.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assumimos responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Florence Muchai
Florence cobre notícias sobre criptoativos, jogos, tecnologia e IA há 6 anos. Sua graduação em Estudos de Computação na Meru University of Science and Technology e em Gestão de Desastres e Diplomacia Internacional no MMUST equipam-na plenamente com habilidades linguísticas, de observação e técnicas. Florence trabalhou no VAP Group e como editora em várias casas de mídia de criptoativos.









