






X-Scam-Epidemie leert Wallets der Nutzer um $104M – Sind Sie sicher?


X
- Im Februar stahlen Hacker rund 47 Millionen US-Dollar durch Krypto-Phishing-Betrug, wobei die große Mehrheit der Verbraucher auf gefälschte X-Konten (ehemals Twitter) hereinfiel.
- Laut der Web3-Anti-Betrugsplattform Scam Sniffer überstieg die Zahl der Phishing-Opfer diesen Monat die Marke von 57.000, was einem Anstieg von 40 % im Vergleich zum Januar entspricht.
- Die Rückkehr des Krypto-Bullmarktes hat den Aufstieg aller Arten von Betrug in der Kryptoindustrie mit sich gebracht, wobei Anleger Verluste hinnehmen mussten, während der Markt neue historische Höchststände erreichte.
X, ehemals bekannt als Twitter, bleibt weiterhin ein Brutkasten für Betrüger, die die Plattform für Phishing-Programme ausnutzen und zu erheblichen finanziellen Verlusten in Höhe von 104 Millionen US-Dollar führen. Identitätsdieb-Konten auf X locken ahnungslose Nutzer in Phishing-Sites und begehen betrügerische Aktivitäten.
X wird zu einem Phishing-Albtraum
Im Februar stahlen Hacker etwa 47 Millionen US-Dollar durch Krypto-Phishing-Betrug, wobei die große Mehrheit der Verbraucher gefälschten X-Konten (ehemals Twitter) zum Opfer fiel. Da die Akzeptanz von Kryptowährungen im Zuge des Bullenmarkts wächst, hat auch die Zahl der Krypto-Phishing-Betrugsfälle zugenommen.
Allerdings verzeichnete die Branche im Februar einige Fortschritte mit einer beträchtlichen Reduzierung von Diebstählen. Laut Scam Sniffer’s Phishing-Bericht für Februar fielen viele Menschen solchen Betrugsprogrammen über X zum Opfer.
Täuschende Kommentare von imitierten X-Konten wurden verwendet, um ahnungslose Personen auf Phishing-Websites zu lenken, wo sie Opfer solcher Programme wurden.
Erstaunlicherweise fielen 57.000 Menschen Krypto-Phishing-Betrug zum Opfer, was zu einem Gesamtverlust von fast 47 Millionen US-Dollar führte. Überraschenderweise ist die Zahl der Opfer um 75 % gesunken, was zu einem Verlust von mehr als 1 Million US-Dollar im vorangegangenen Monat führte.
Inzwischen macht das Ethereum-Mainnet 78 % aller Betrugsfälle aus, wobei ERC20-Token das Hauptziel darstellen und 86 % des gestohlenen Geldes ausmachen. Diebstähle von ERC20-Token wurden größtenteils durch Phishing-Signaturen wie Permit, IncreaseAllowance und Uniswap Permit 2 erleichtert.
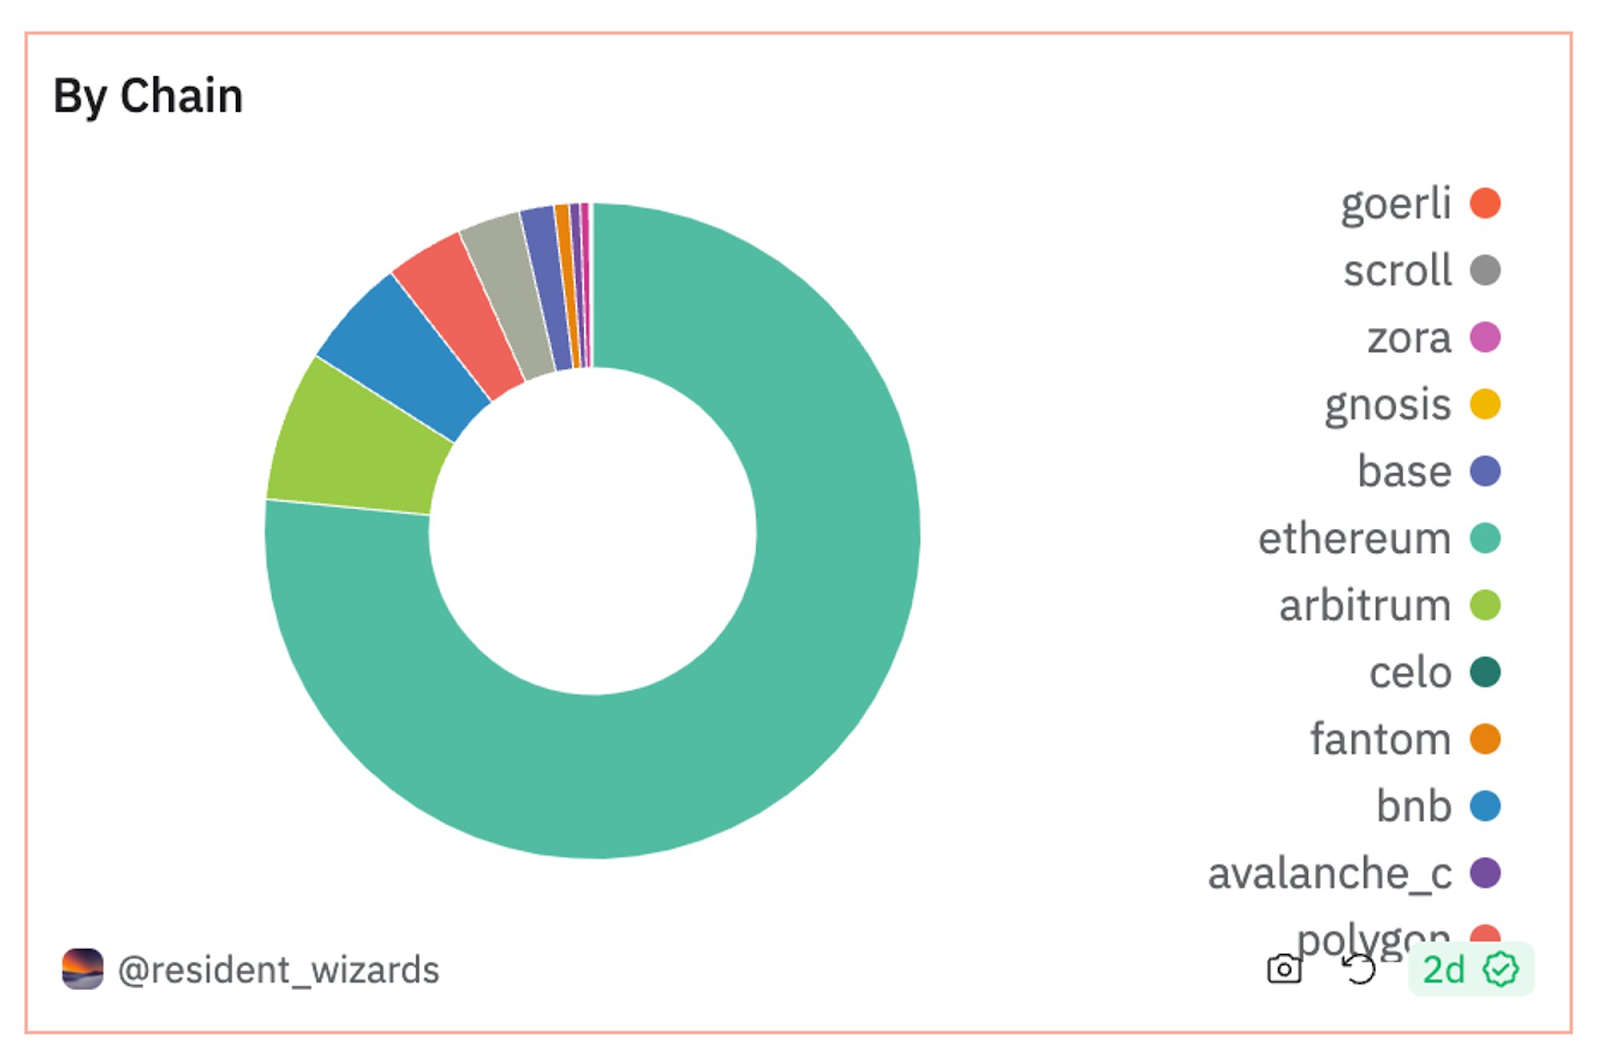
Darüber hinaus haben viele Wallet-Drainer begonnen, Safe- oder Account-Abstraction-Wallets als Ausgabeberechtigte für Token-Zustimmungen zu verwenden, was das Phishing-Problem verschärft.
Die neuesten Erkenntnisse von Scam Sniffer stimmen mit der Analyse von SlowMist überein, die umfangreiche Diebstähle aufzeigte, die durch Phishing-Tweets motiviert waren. Das Sicherheitsteam berichtete von mehreren Fällen von Diebstahl und stellte fest, dass ein großer Teil dieser Fälle durch falsche Kommentare unter Tweets bekannter Projekte ermöglicht wurde.
Tatsächlich wurden etwa 80 % der Kommentare unter Tweets solcher Projekte als Phishing-Betrugskonten erkannt.
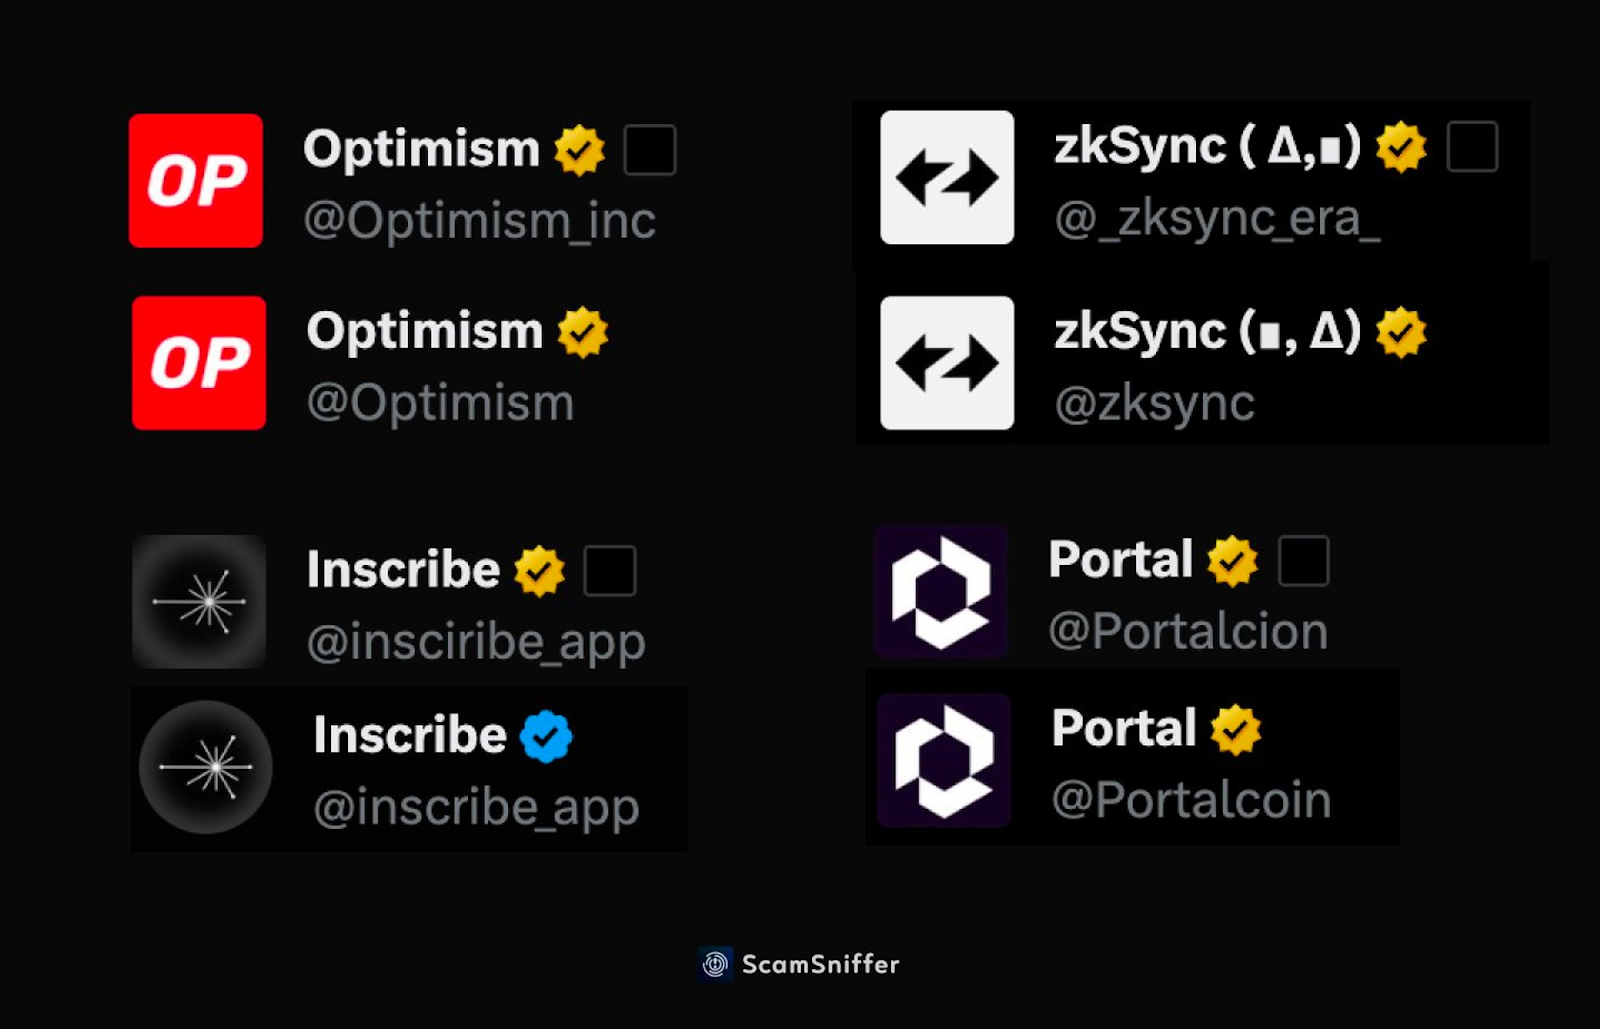
Trotz Elons Musk Versprechen, Bots im Netzwerk zu reduzieren, hat sich nach seiner turbulenten Übernahme und den anschließenden Verbesserungen wenig geändert. Mehrere Berichte deuten darauf hin, dass Betrüger zunehmend X-Werbung nutzen, um Websites zu bewerben, die zu Krypto-Drainern, betrügerischen Airdrops und anderen Betrugsfällen führen.
Die Krypto-Phishing-Pandemie
Im Jahr 2024 war die Welt der Kryptowährungen von einem Anstieg von Phishing-Betrug geprägt, was sowohl Investoren als auch Enthusiasten vor erhebliche Herausforderungen stellt. Die Krypto-Betrugsfälle erfolgen im Zuge des Bullenmarktes.
Dieser üble Trend hat bei Branchenexperten und Aufsichtsbehörden Bedenken geweckt und die Notwendigkeit verstärkter Sicherheitsmaßnahmen und größerer Sensibilisierung der Nutzer hervorgehoben. Diese Angriffe nehmen folgende Formen an:
Sophistische Taktiken: Phishing-Betrug hat sich weiterentwickelt, wobei Täter zunehmend ausgefeilte Taktiken anwenden, um Nutzer zu täuschen.
Identitätsdiebstahl von Unternehmen: Täter geben sich häufig als legitime Unternehmen oder Personen aus, um Nutzer dazu zu bringen, ihre privaten Schlüssel oder Zugangsdaten preiszugeben.
Bei den anhaltenden Krypto-Verbrechen leiden Opfer von Phishing-Betrug oft unter erheblichen finanziellen Verlusten, da Hacker unbefugten Zugriff auf ihre Krypto-Wallets erhalten. Darüber hinaus untergraben solche Vorfälle das Vertrauen in das Krypto-Ökosystem, schrecken potenzielle Investoren ab und behindern die Mainstream-Adoption.
Scam Sniffer berichtete zuvor von Verlusten von rund 300 Millionen US-Dollar aus Kryptowährungs-Phishing-Betrug im Jahr 2023. Im Laufe des Jahres fielen mehr als 320.000 Nutzer ähnlichen gefälschten Bemühungen zum Opfer.
Kürzlich hat sich eine neue Taktik entwickelt, bei der Nutzer dazu ermutigt werden, auf „Airdrop-Anspruch“-Links zu klicken. Dies sind lediglich Links zu Websites, die Ihr Portemonnaie leeren. Im letzten Monat wurde das X-Konto des prominenten Bitcoin-[BTC]-Wals MicroStrategy gehackt und verwendet, um einen Phishing-Airdrop-Link zu senden.
Zuvor wurden E-Mail-Dienste großer Web3-Unternehmen wie Token Terminal kompromittiert und verwendet, um Airdrop-Anspruchs-URLs zu übertragen. Beide Vorfälle führten zu erheblichen finanziellen Verlusten.
Während Betrüger fortschrittliche Methoden zur Täuschung der ursprünglichen Entität einsetzen, seien Sie wachsam auf Tippfehler, inhaltliche Diskrepanzen und falsche Syntax.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf Basis der auf dieser Seite bereitgestellten Informationen getätigt werden. Wir empfehlen dringend eine unabhängige Recherche und/oder Beratung durch einen qualifizierten Fachmann, bevor Sie eine Investitionsentscheidung treffen.

Florence Muchai
Florence berichtet seit sechs Jahren über Kryptowährungen, Gaming, Technologie und KI. Ihr Studium der Computerwissenschaften an der Meru University of Science and Technology sowie ihr Studium im Bereich Katastrophenmanagement und internationale Diplomatie an der MMUST haben sie umfassend mit Sprach-, Beobachtungs- und technischen Fähigkeiten ausgestattet. Florence war bei der VAP Group tätig und arbeitete als Redakteurin für mehrere Krypto-Medienhäuser.









