




المحتالون يستخدمون رسائل بريد إلكتروني مزيفة عن خرق بيانات Ledger لسرقة العملات المشفرة


- تلقى مستخدمو Ledger reportedly رسائل تصيد إلكتروني مُقدَّمة كتنبيهات بشأن خروقات بيانات لاختلاس الأموال.
- يُقال إن الرسالة تؤدي إلى مواقع مزيفة حيث يتحقق المستخدمون من عبارات الاستعادة الخاصة بهم، مما يخدعهم للكشف عن مفاتيح الوصول إلى محافظهم الرقمية.
- حثت Ledger مستخدميها على تجنب الروابط الواردة في البريد الإلكتروني وحفظ عبارات الاستعادة بشكل آمن دون اتصال بالإنترنت.
يُقال إن حملة تصيد جديدة تستهدف مستخدمي محافظ الأجهزة الصلبة Ledger من خلال رسائل بريد إلكتروني مزيفة بإشعارات خرق البيانات.
أبلغ باحثو الأمن في BleepingComputer أن المحتالين يرسلون رسائل بريد إلكتروني تبدو وكأنها تأتي من عنوان دعم Ledger الرسمي إلى المستخدمين. ووفقاً لهم، تدعي الرسالة أن المستخدمين يجب أن يتحققوا من عبارات الاسترداد الخاصة بهم بسبب خرق أمني.
بدأت العملية الاحتيالية reportedly في 15 ديسمبر 2024، وتستخدم بنية Amazon AWS لتبدو شرعية. صُممت محاولات التصيد هذه لسرقة عبارات الاسترداد المكونة من 24 كلمة للمستخدمين، مما يمنح المهاجمين وصولاً كاملاً إلى أموال العملات المشفرة للضحايا.
يبدو أن الحملة فعالة بشكل خاص لأنها تستغل المخاوف الحقيقية الناتجة عن خرق البيانات السابق لـ Ledger في عام 2020، وهي حادثة تم فيها كشف معلومات العملاء فعلياً.
يبدو حملة تصيد العملات المشفرة رسمية
تتبع رسائل البريد الإلكتروني الاحتيالية نمطاً حذراً مصمماً لتبدو رسمية. تصل مع سطر الموضوع "تنبيه أمني: قد يؤدي خرق البيانات إلى كشف عبارة الاسترداد الخاصة بك" وتبدو وكأنها تأتي من "دعم Ledger [email protected]". ومع ذلك، وجد المحققون أن المحتالين يستخدمون منصة التسويق عبر البريد الإلكتروني SendGrid لتوزيع هذه الرسائل.
عندما ينقر المستخدمون على زر "تحقق من عبارة الاسترداد الخاصة بي" في هذه الرسائل، يتم تحويلهم عبر مراحل متعددة. يؤدي التحويل الأول إلى موقع Amazon AWS بعنوان URL مشبوه: product-ledg.s3.us-west-1.amazonaws.com. من هناك، يتم إرسال المستخدمين إلى موقع تصيد.
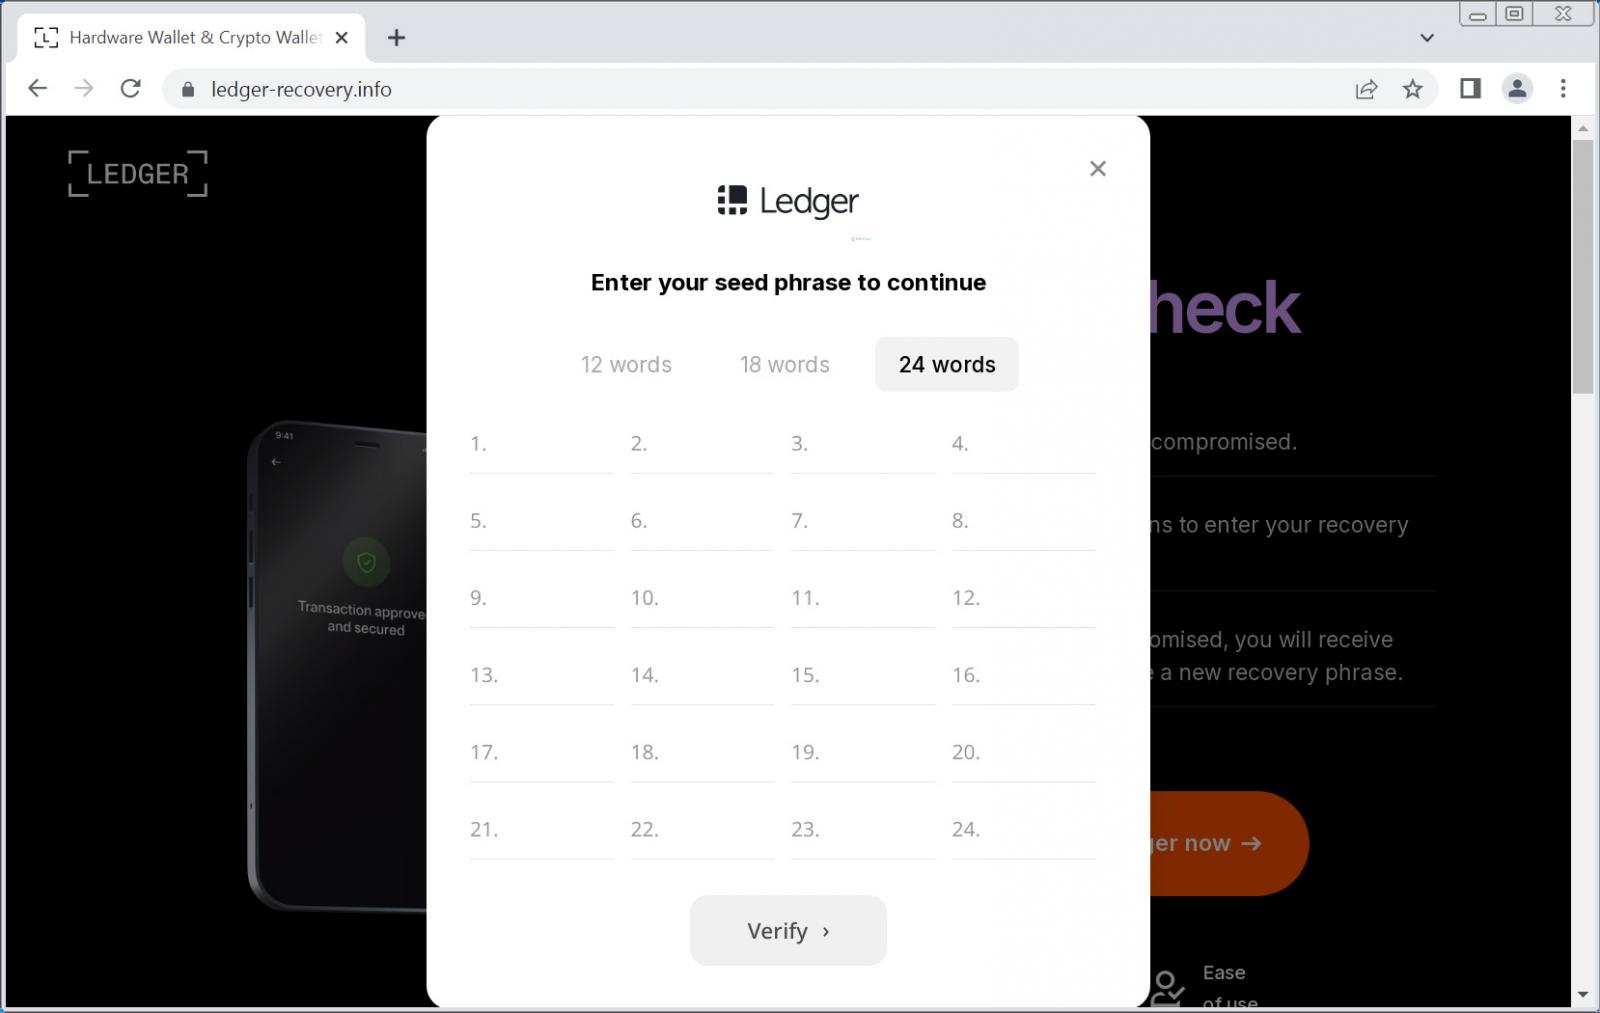
يظهر موقع التصيد قدرات تقنية واضحة. يتضمن نظام تحقق يتحقق من كل كلمة يتم إدخالها مقابل الكلمات الصالحة البالغ عددها 2,048 المستخدمة في عبارات استرداد العملات المشفرة. يجعل هذا التحقق في الوقت الفعلي الموقع يبدو أكثر شرعية للضحايا.
أضف المهاجمون أيضاً عنصراً مضللاً آخر: الموقع يدعي دائماً أن العبارة المدخلة غير صالحة لتشجيع المحاولات المتعددة وللتأكد ربما من أنهم تلقوا كلمات الاسترداد الصحيحة.
تم أيضاً تحديد نسخ إضافية من هذا الاحتيال. تدعي بعض رسائل البريد الإلكتروني أنها إشعارات بتحديث البرنامج الثابت، لكنها تشترك في نفس الهدف وهو سرقة عبارات الاسترداد للمستخدمين للحصول على وصول إلى محافظ العملات المشفرة الخاصة بهم. يتم إرسال كل كلمة يتم إدخالها فوراً إلى خوادم المهاجمين.
أصدرت Ledger عدة تذكيرات أمنية
أصدرت Ledger منذ ذلك الحين عدة تذكيرات أمنية استجابةً لهذه حملة التصيد. تؤكد الشركة أنها لن تطلب عبارات الاسترداد أبداً عبر البريد الإلكتروني أو المواقع الإلكترونية أو أي وسيلة أخرى.
بعض التوصيات الأمنية المشتركة منذ ذلك الحين ذكّرت المستخدمين بأن الاستخدام الشرعي الوحيد لعبارات الاسترداد هو أثناء الإعداد الأولي لمحصول الأجهزة الصلبة الجديدة أو عند استعادة الوصول إلى محفظة موجودة - ويجب إجراء هذه الإجراءات فقط على جهاز Ledger المادي نفسه.
تذكيرات أمنية للمستخدمين لحماية أنفسهم ذكّرتهم أيضاً بكتابة عنوان الويب الخاص بـ Ledger (ledger.com) مباشرة في المتصفح بدلاً من النقر على روابط البريد الإلكتروني.
ثانياً، نصح المستخدمين بمعاملة أي بريد إلكتروني يدعي أنه من Ledger بحذر شديد، خاصة تلك التي تذكر خروقات البيانات أو تتطلب إجراءً فورياً. ثالثاً، ذُكّر المستخدمين بتخزين عبارات الاسترداد دون اتصال، ويفضل ذلك في موقع مادي آمن بعيد عن الأجهزة الرقمية.
بالنسبة لأولئك الذين قد تفاعلوا بالفعل مع رسائل بريد إلكتروني أو مواقع ويب مشبوهة، نصحوا باتخاذ إجراء فوري. يجب على المستخدمين الذين أدخلوا عبارة الاسترداد الخاصة بهم في أي موقع ويب نقل أموالهم إلى محفظة جديدة بعبارة استرداد جديدة على الفور. يجب اعتبار المحفظة الأصلية مخترقة ولا ينبغي استخدامها بعد الآن لتخزين العملات المشفرة.
إذا كنت تقرأ هذا، فأنت متقدّم بالفعل. ابق هناك مع نشرتنا الإخبارية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

فيغنيش كارونانيدهي
فيغنيش هو كاتب محتوى في مجال العملات الرقمية وصحفي متخصص في العملات الرقمية ومحرر محتوى ومدير وسائل التواصل الاجتماعي. عمل مع Watcher.guru وBeInCrypto وCoinGape وMilkroad وAirdrops لأكثر من 6 سنوات. تم صقل مهاراته في تغطية أخبار التكنولوجيا والروبوتات والأعمال والذكاء الاصطناعي خلال دراسته للحصول على درجة الماجستير في التجارة.









