






- Ledgerユーザーは、資金を盗むためにデータ漏洩警告として提示されたフィッシングメールを受け取ったと報告されています。
- このメッセージは、ユーザーにリカバリーフレーズの検証を促す偽のサイトへ誘導し、ウォレットへのアクセス鍵を詐取するよう仕向けるものです。
- Ledgerは、ユーザーに対しメール内のリンクをクリックせず、リカバリーフレーズはオフラインで安全に保管するよう呼びかけています。
新しいフィッシングキャンペーンは、偽のデータ侵害通知メールを通じてLedgerハードウェアウォレットユーザーを対象にしている reportedly です。
BleepingComputerのセキュリティ研究者らは、詐欺師がLedgerの公式サポートアドレスから送信されたように見えるメールをユーザーに送っていることを報告しました。彼らによると、メッセージはユーザーがセキュリティ侵害のため回復フレーズを確認する必要があると主張しています。
この詐欺は2024年12月15日に始まり、Amazon AWSインフラを使用して正当性を装っています。これらのフィッシング試みは、攻撃者に被害者の暗号通貨資金への完全なアクセスを与える可能性のある、ユーザーの24語の回復フレーズを盗むことを目的としています。
このキャンペーンは、顧客情報が実際に暴露されたLedgerの過去の2020年のデータ侵害というエピソードに起因する実際の懸念を悪用しているため、特に効果的であるようです。
暗号通貨フィッシングキャンペーンは公式に見えます
不正なメールは、公式に見えるように設計された慎重なパターンに従っています。件名は「セキュリティアラート:データ侵害により回復フレースが暴露される可能性があります」で、「Ledger [email protected]」から送信されたように見えます。しかし、調査官らは、詐欺師が実際にはこれらのメッセージを配布するためにSendGridのメールマーケティングプラットフォームを使用していることを発見しました。
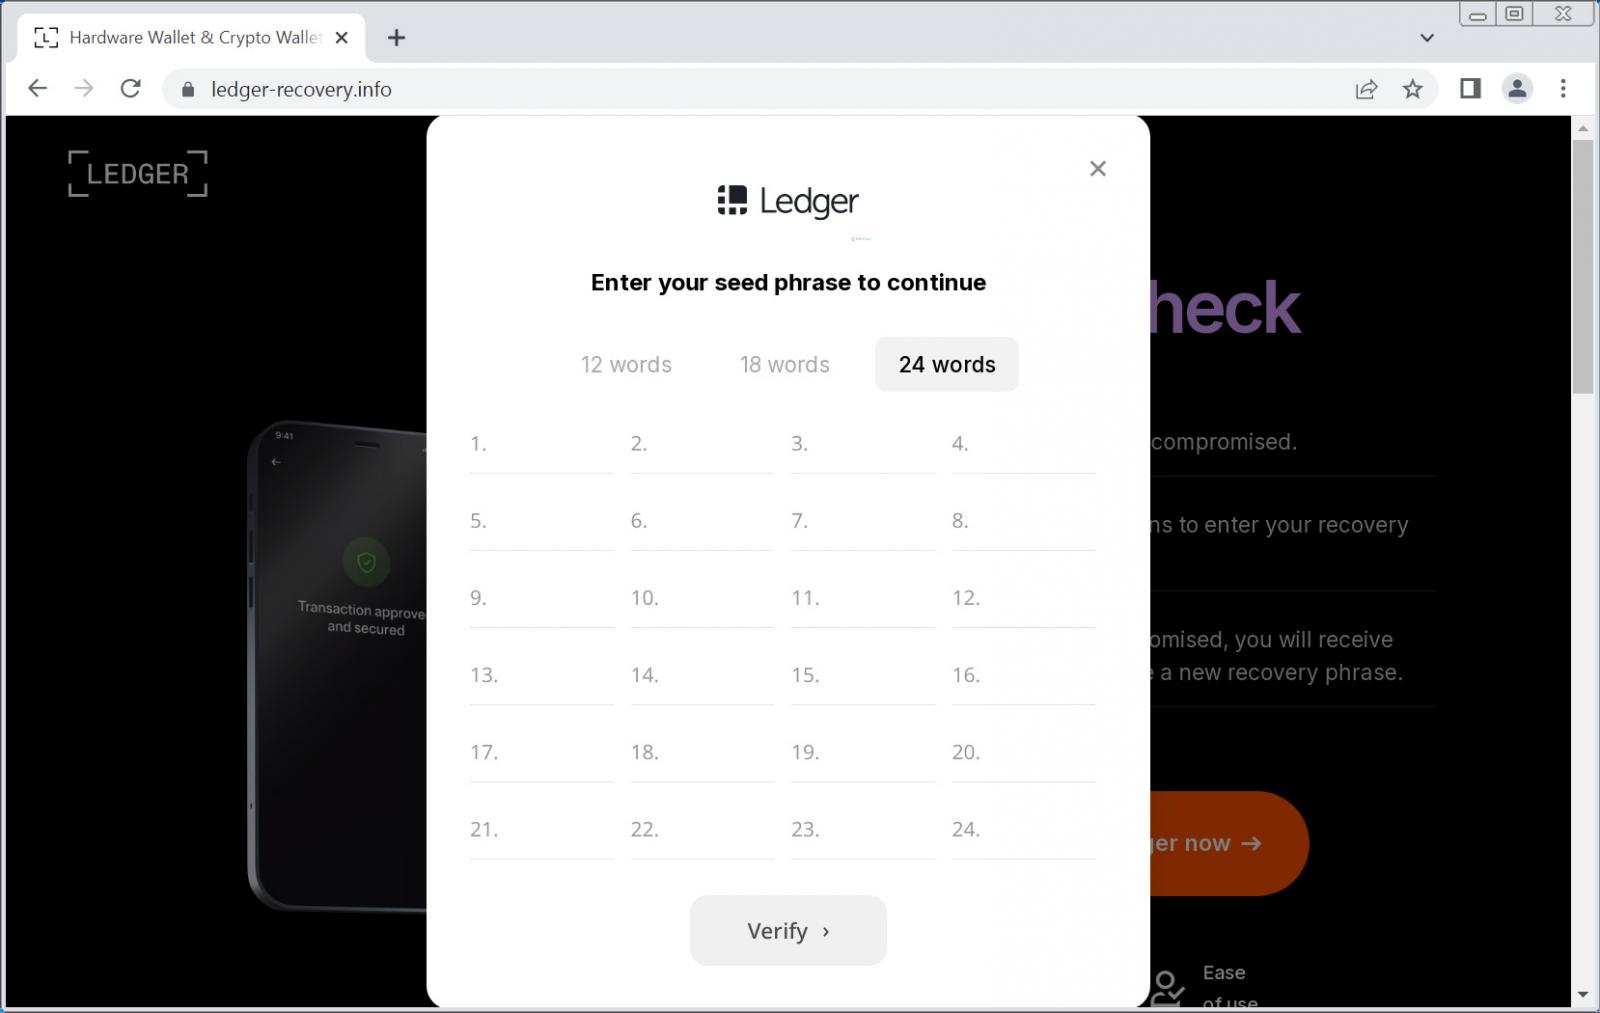
ユーザーがこれらのメールの「回復フレーズを確認」ボタンをクリックすると、複数の段階を通じてリダイレクトされます。最初のリダイレクトは、product-ledg.s3.us-west-1.amazonaws.comという疑わしいURLのAmazon AWSウェブサイトに至ります。そこから、ユーザーはフィッシングサイトに送られます。
フィッシングウェブサイトは明確な技術能力を示しています。暗号通貨の回復フレーズに使用される2048の有効な単語に対して、入力された各単語をチェックする検証システムが含まれています。このリアルタイム検証により、サイトは被害者にとってより正当性があるように見えます。
攻撃者はまた、別の欺瞞的な要素を追加しました:サイトは常に、入力されたフレーズが無効であると主張し、複数の試行を促し、おそらく正しい回復単語を正しく受信したことを確認します。
この詐欺の追加バージョンも特定されています。一部のメールはファームウェア更新通知であると主張していますが、それらはすべてユーザーの回復フレーズを盗んで暗号通貨ウォレットへのアクセスを得るという同じ目標を持っています。入力された各単語は、攻撃者のサーバーに即時送信されます。
Ledgerは複数のセキュリティリマインダーを発行
Ledgerは、このフィッシングキャンペーンに対応して、以来、複数のセキュリティリマインダーを発行しています。同社は、メール、ウェブサイト、またはその他の手段を通じて回復フレーズを要求することは決してないと強調しています。
それ以来共有された一部のセキュリティ推奨事項は、ユーザーに、回復フレーズの唯一の正当な使用は、新しいハードウェアウォレットの初期セットアップ時、または既存のウォレットへのアクセスを回復する際のみであり、これらのアクションは物理的なLedgerデバイス自体でのみ実行されるべきであることを思い出させました。
ユーザーが自分自身を保護するためのセキュリティ推奨事項は、ブラウザにLedgerのウェブアドレス(ledger.com)を直接入力するように、メールリンクをクリックしないようにも思い出させました。
第二に、ユーザーには、データ侵害や即時のアクションを必要とするメールなど、Ledgerからのメールと主張するあらゆるメールを極度に注意深く扱うよう助言されました。第三に、ユーザーには、回復フレーズのオフラインストレージ、 preferably デジタルデバイスから離れた安全な物理的な場所での保管について思い出させられました。
すでに疑わしいメールやウェブサイトと対話した可能性がある人々に対して、即時のアクションを推奨しました。回復フレーズを任意のウェブサイトに入力したユーザーは、直ちに新しい回復フレーズを持つ新しいウォレットに資金を移動する必要があります。元のウォレットは侵害されたものと見なされ、暗号通貨の保管にはもはや使用すべきではありません。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

ヴィグネシュ・カラヌニディ
ヴィグネシュは暗号通貨コンテンツライター、暗号通貨ジャーナリスト、コンテンツ編集者、ソーシャルメディアマネージャーです。Watcher.guru、BeInCrypto、CoinGape、Milkroad、Airdropsなどで6年以上活動してきました。商学修士号を取得し、テクノロジー、ロボティクス、ビジネス、AIニュースのカバー力を磨いてきました。









