






Мошенники используют поддельные письма об утечке данных Ledger для кражи криптовалюты


- Пользователи Ledger, по сообщениям, получали фишинговые письма, маскирующиеся под уведомления о взломе данных, с целью кражи средств.
- Сообщается, что эти сообщения ведут на поддельные сайты, где пользователи якобы подтверждают свои фразы восстановления, в результате чего они обманом выдают ключи доступа к кошельку.
- Компания Ledger призвала своих пользователей избегать переходов по ссылкам из писем и хранить фразы восстановления в офлайн-режиме.
Новая фишинговая кампания, как сообщается, нацелена на пользователей аппаратных кошельков Ledger через поддельные уведомления об утечке данных.
Исследователи безопасности в BleepingComputer сообщили, что мошенники отправляют письма, которые, как кажется, исходят из официального адреса поддержки Ledger пользователям. По их словам, в сообщении утверждается, что пользователям необходимо подтвердить свои фразы восстановления из-за утечки данных.
Скам, как сообщается, начался 15 декабря 2024 года и использует инфраструктуру Amazon AWS, чтобы выглядеть легитимно. Эти фишинговые попытки предназначены для кражи 24-словных фраз восстановления пользователей, что дало бы злоумышленникам полный доступ к средствам криптовалюты жертв.
Кампания, по-видимому, особенно эффективна, потому что она эксплуатирует реальные опасения, возникшие из-за предыдущей утечки данных Ledger в 2020 году, когда информация о клиентах действительно была раскрыта.
Криптофишинговая кампания выглядит официально
Поддельные письма следуют тщательному шаблону, чтобы выглядеть официально. Они приходят с темой «Сигнал безопасности: Утечка данных может раскрыть вашу фразу восстановления» и, как кажется, исходят от «[email protected]». Однако расследователи обнаружили, что мошенники на самом деле используют платформу маркетинга по электронной почте SendGrid для распространения этих сообщений.
Когда пользователи нажимают кнопку «Verify My Recovery Phrase» (Проверить мою фразу восстановления) в этих письмах, они перенаправляются через несколько этапов. Первое перенаправление ведет на веб-сайт Amazon AWS по подозрительному URL: product-ledg.s3.us-west-1.amazonaws.com. Оттуда пользователи отправляются на фишинговый сайт.
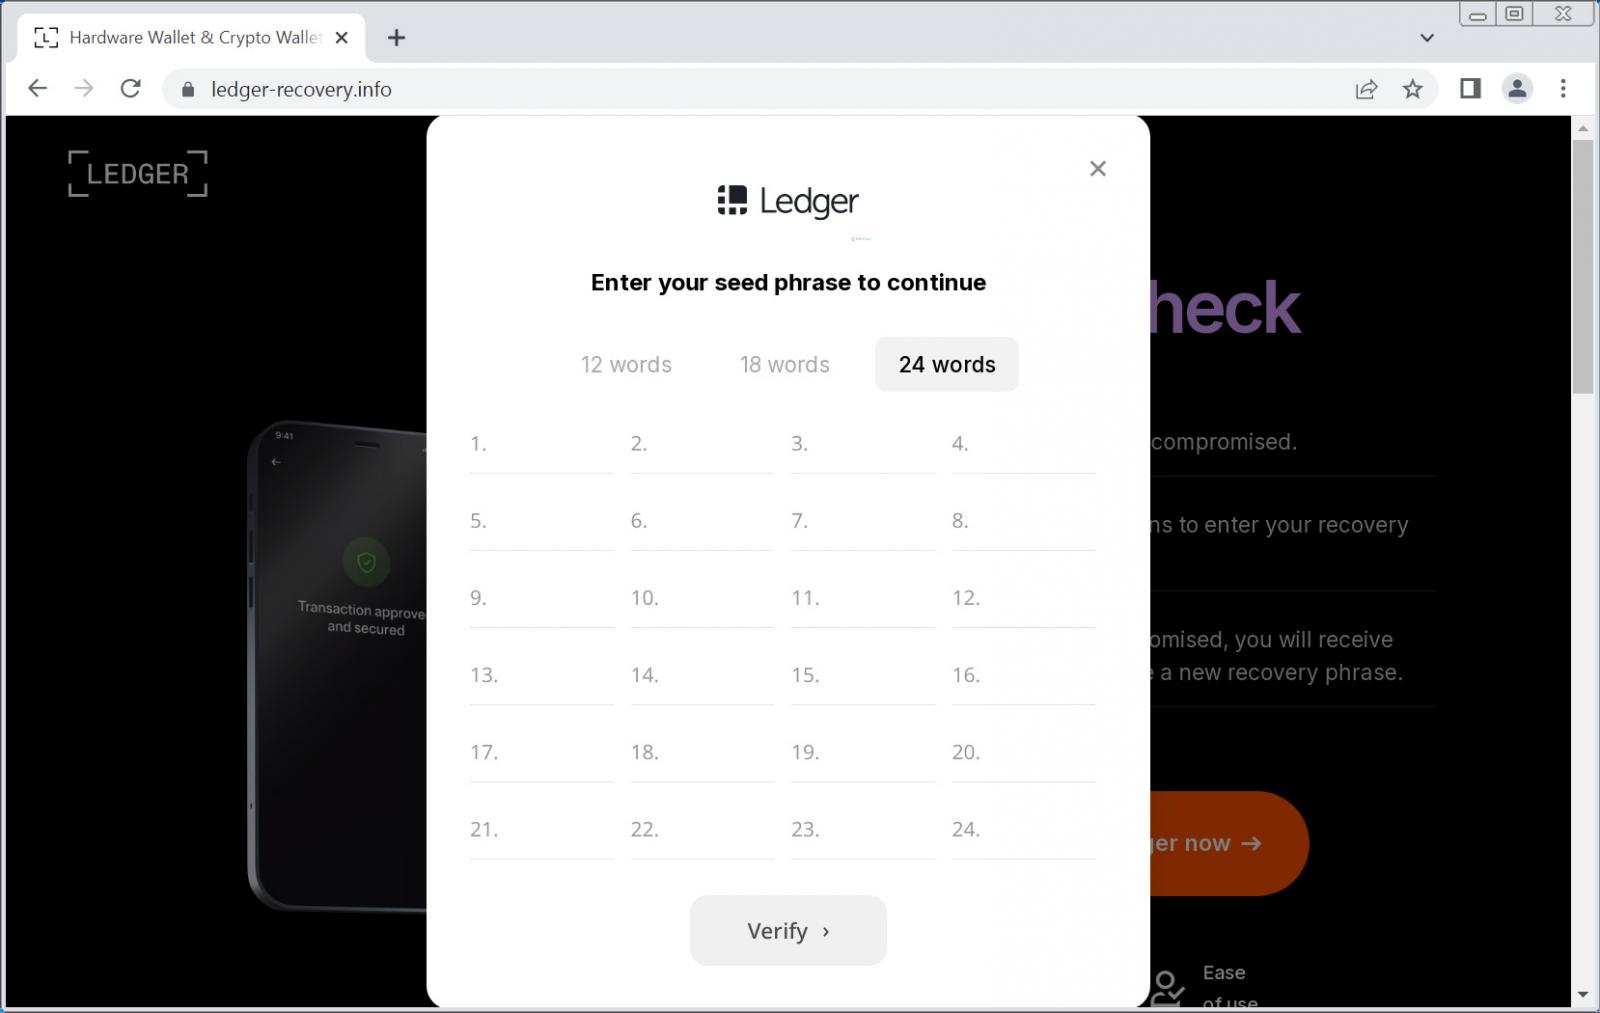
Фишинговый сайт демонстрирует четкие технические возможности. Он включает систему проверки, которая проверяет каждое введенное слово против 2048 допустимых слов, используемых в фразах восстановления криптовалюты. Эта проверка в реальном времени делает сайт более правдоподобным для жертв.
Злоумышленники также добавили еще один обманный элемент: сайт всегда утверждает, что введенная фраза недействительна, чтобы поощрить множественные попытки и, вероятно, убедиться, что они получили правильные слова восстановления.
Были также выявлены дополнительные версии этого скама. Некоторые письма утверждают, что являются уведомлениями об обновлении прошивки, но они преследуют ту же цель — кражу фраз восстановления пользователей для получения доступа к их криптовалютным кошелькам. Каждое введенное слово немедленно передается на серверы злоумышленников.
Ledger выпустила несколько предупреждений о безопасности
С тех пор Ledger выпустила несколько предупреждений о безопасности в ответ на эту фишинговую кампанию. Компания подчеркивает, что она никогда не будет запрашивать фразы восстановления через электронную почту, веб-сайты или любым другим способом.
Некоторые рекомендации по безопасности, опубликованные с тех пор, напоминали пользователям, что единственным законным использованием фразы восстановления является начальная настройка нового аппаратного кошелька или восстановление доступа к существующему кошельку — и эти действия должны выполняться только на самом физическом устройстве Ledger.
Рекомендации по безопасности для защиты пользователей также напоминали им всегда вводить веб-адрес Ledger (ledger.com) напрямую в браузер, а не нажимать на ссылки в электронных письмах.
Во-вторых, пользователям было рекомендовано относиться к любому письму, утверждающему, что оно от Ledger, с крайней осторожностью, особенно если в нем упоминаются утечки данных или требуется немедленное действие. В-третьих, пользователям напоминали об офлайн-хранении фраз восстановления, предпочтительно в надежном физическом месте, вдали от цифровых устройств.
Для тех, кто, возможно, уже взаимодействовал с подозрительными письмами или веб-сайтами, они рекомендовали немедленные действия. Пользователи, которые ввели свою фразу восстановления на любом веб-сайте, должны немедленно перевести свои средства в новый кошелек с новой фразой восстановления. Оригинальный кошелек следует считать скомпрометированным и больше не использовать для хранения криптовалюты.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Вигнеш Карунанидхи
Вигнеш — автор контента о криптовалютах, крипто-журналист, редактор контента и менеджер социальных сетей. Более 6 лет он работал с Watcher.guru, BeInCrypto, CoinGape, Milkroad и Airdrops. Его навыки освещения новостей в сфере технологий, робототехники, бизнеса и ИИ были отточены благодаря степени магистра коммерции.









