




Los estafadores utilizan correos electrónicos falsos de violación de datos de Ledger para robar criptomonedas


- Se ha informado que los usuarios de Ledger han recibido correos de phishing presentados como alertas de filtración de datos para robar fondos.
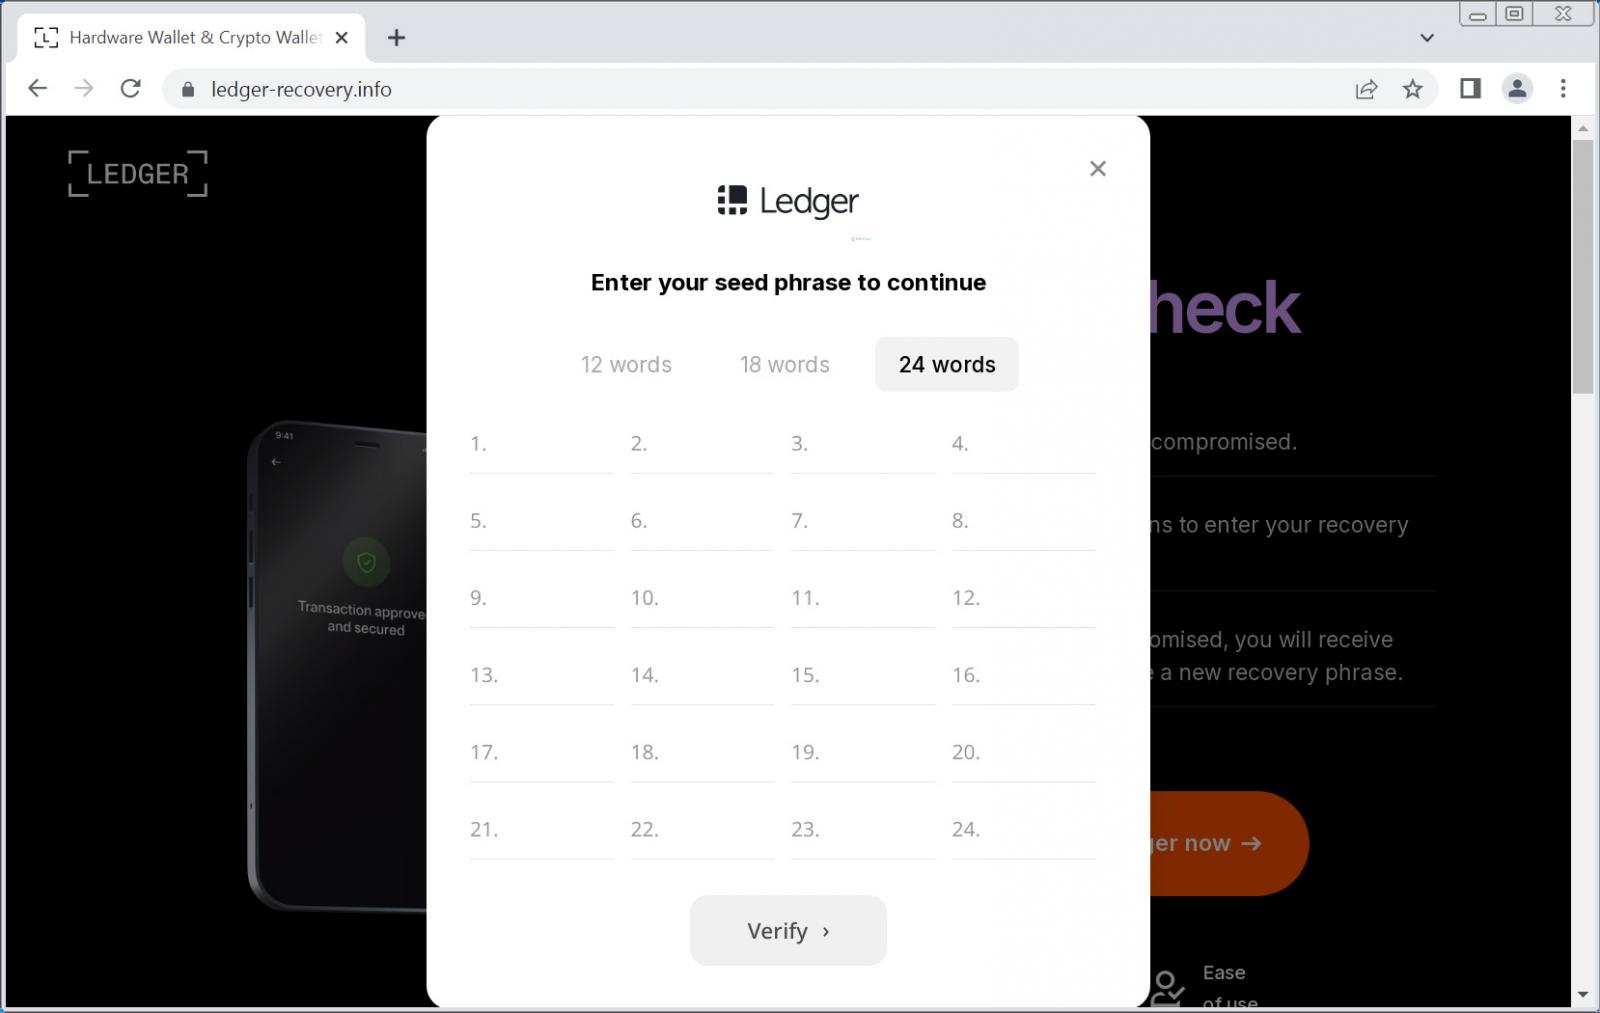
- Se dice que el mensaje conduce a sitios falsos donde los usuarios validan sus frases de recuperación, engañándolos para que revelen las claves de acceso a su billetera.
- Ledger ha instado a sus usuarios a evitar los enlaces en los correos electrónicos y a guardar las frases de recuperación de forma segura fuera de línea.
Se informa que una nueva campaña de phishing está dirigándose a los usuarios de la billetera de hardware Ledger a través de correos electrónicos falsos de notificación de violación de datos.
Los investigadores de seguridad en BleepingComputer informaron que los estafadores están enviando correos electrónicos que parecen provenir de la dirección oficial de soporte de Ledger a los usuarios. Según ellos, el mensaje afirma que los usuarios deben verificar sus frases de recuperación debido a una violación de seguridad.
Se informa que el engaño comenzó el 15 de diciembre de 2024 y utiliza la infraestructura de Amazon AWS para parecer legítimo. Estos intentos de phishing están diseñados para robar las frases de recuperación de 24 palabras de los usuarios, lo que daría a los atacantes acceso completo a los fondos de criptomonedas de las víctimas.
La campaña parece ser particularmente efectiva porque explota las preocupaciones reales derivadas de la anterior violación de datos de Ledger en 2020, un episodio en el que la información de los clientes realmente fue expuesta.
La campaña de phishing de criptomonedas parece oficial
Los correos electrónicos fraudulentos siguen un patrón cuidadoso diseñado para parecer oficiales. Llegan con el asunto «Alerta de seguridad: La violación de datos puede exponer su frase de recuperación» y parecen provenir de «[email protected] de Ledger». Sin embargo, los investigadores descubrieron que los estafadores están utilizando realmente la plataforma de marketing por correo electrónico SendGrid para distribuir estos mensajes.
Cuando los usuarios hacen clic en el botón «Verificar mi frase de recuperación» en estos correos electrónicos, son redirigidos a través de múltiples etapas. La primera redirección conduce a un sitio web de Amazon AWS en una URL sospechosa: product-ledg.s3.us-west-1.amazonaws.com. Desde allí, los usuarios son enviados a un sitio de phishing.
El sitio web de phishing muestra claras capacidades técnicas. Incluye un sistema de verificación que comprueba cada palabra ingresada contra las 2.048 palabras válidas utilizadas en las frases de recuperación de criptomonedas. Esta validación en tiempo real hace que el sitio parezca más legítimo para las víctimas.
Los atacantes también añadieron otro elemento engañoso: el sitio siempre afirma que la frase ingresada es inválida para fomentar múltiples intentos y probablemente verificar que recibieron las palabras correctas de recuperación.
También se han identificado versiones adicionales de este engaño. Algunos correos electrónicos afirman ser notificaciones de actualización de firmware, pero comparten el mismo objetivo de robar las frases de recuperación de los usuarios para acceder a sus billeteras de criptomonedas. Cada palabra ingresada se transmite inmediatamente a los servidores de los atacantes.
Ledger ha emitido varios recordatorios de seguridad
Desde entonces, Ledger ha emitido varios recordatorios de seguridad en respuesta a esta campaña de phishing. La empresa enfatiza que nunca solicitará frases de recuperación a través de correo electrónico, sitios web o cualquier otro medio.
Algunas recomendaciones de seguridad compartidas desde entonces han recordado a los usuarios que el único uso legítimo de una frase de recuperación es durante la configuración inicial de una nueva billetera de hardware o al recuperar el acceso a una billetera existente, y estas acciones solo deben realizarse en el propio dispositivo físico de Ledger.
Las recomendaciones de seguridad para que los usuarios se protejan también les han recordado que siempre escriban la dirección web de Ledger (ledger.com) directamente en el navegador en lugar de hacer clic en los enlaces de los correos electrónicos.
En segundo lugar, se aconsejó a los usuarios que trataran cualquier correo electrónico que afirmara ser de Ledger con extrema precaución, especialmente aquellos que mencionan violaciones de datos o requieren acción inmediata. En tercer lugar, se recordó a los usuarios sobre el almacenamiento fuera de línea de las frases de recuperación, preferiblemente en una ubicación física segura lejos de los dispositivos digitales.
Para aquellos que puedan haber interactuado ya con correos electrónicos o sitios web sospechosos, aconsejaron una acción inmediata. Los usuarios que ingresaron su frase de recuperación en cualquier sitio web deben transferir sus fondos a una nueva billetera con una frase de recuperación nueva inmediatamente. La billetera original debe considerarse comprometida y ya no debe utilizarse para almacenar criptomonedas.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Vignesh Karunanidhi
Vignesh es escritor de contenido cripto, periodista cripto, editor de contenido y gestor de redes sociales. Ha trabajado con Watcher.guru, BeInCrypto, CoinGape, Milkroad y Airdrops durante más de 6 años. Sus habilidades para cubrir noticias de tecnología, robótica, negocios e inteligencia artificial se perfeccionaron gracias a una maestría en Comercio.









