






- 据报道,Ledger 用户收到了伪装成数据泄露警报的钓鱼邮件,旨在窃取资金。
- 该消息引导用户访问虚假网站,诱骗他们验证恢复短语,从而泄露钱包访问密钥。
- Ledger 已敦促用户避免点击电子邮件中的链接,并将恢复短语离线保存以确保安全。
据报道,新的网络钓鱼活动正通过假数据泄露通知电子邮件针对Ledger硬件钱包用户。
BleepingComputer的安全研究人员报告称,骗子正在发送看似来自Ledger官方支持地址的电子邮件给用户。据他们称,该消息声称用户必须验证他们的恢复短语,因为发生了安全漏洞。
据报道,骗局始于2024年12月15日,并使用Amazon AWS基础设施来显得合法。这些网络钓鱼尝试旨在窃取用户的24词恢复短语,这将使攻击者完全访问受害者的加密货币资金。
该活动似乎特别有效,因为它利用了Ledger之前2020年数据泄露带来的真实担忧,当时客户信息确实被暴露。
加密货币网络钓鱼活动看似官方
欺诈邮件遵循精心设计以显得官方的模式。它们以“安全警报:数据泄露可能暴露您的恢复短语”为标题到达,并看似来自“Ledger [email protected]”。然而,调查人员发现,骗子实际上正在使用SendGrid电子邮件营销平台来分发这些消息。
当用户点击这些电子邮件中的“验证我的恢复短语”按钮时,他们会被重定向到多个阶段。第一次重定向指向一个可疑URL的Amazon AWS网站:product-ledg.s3.us-west-1.amazonaws.com。从那里,用户被发送到一个网络钓鱼网站。
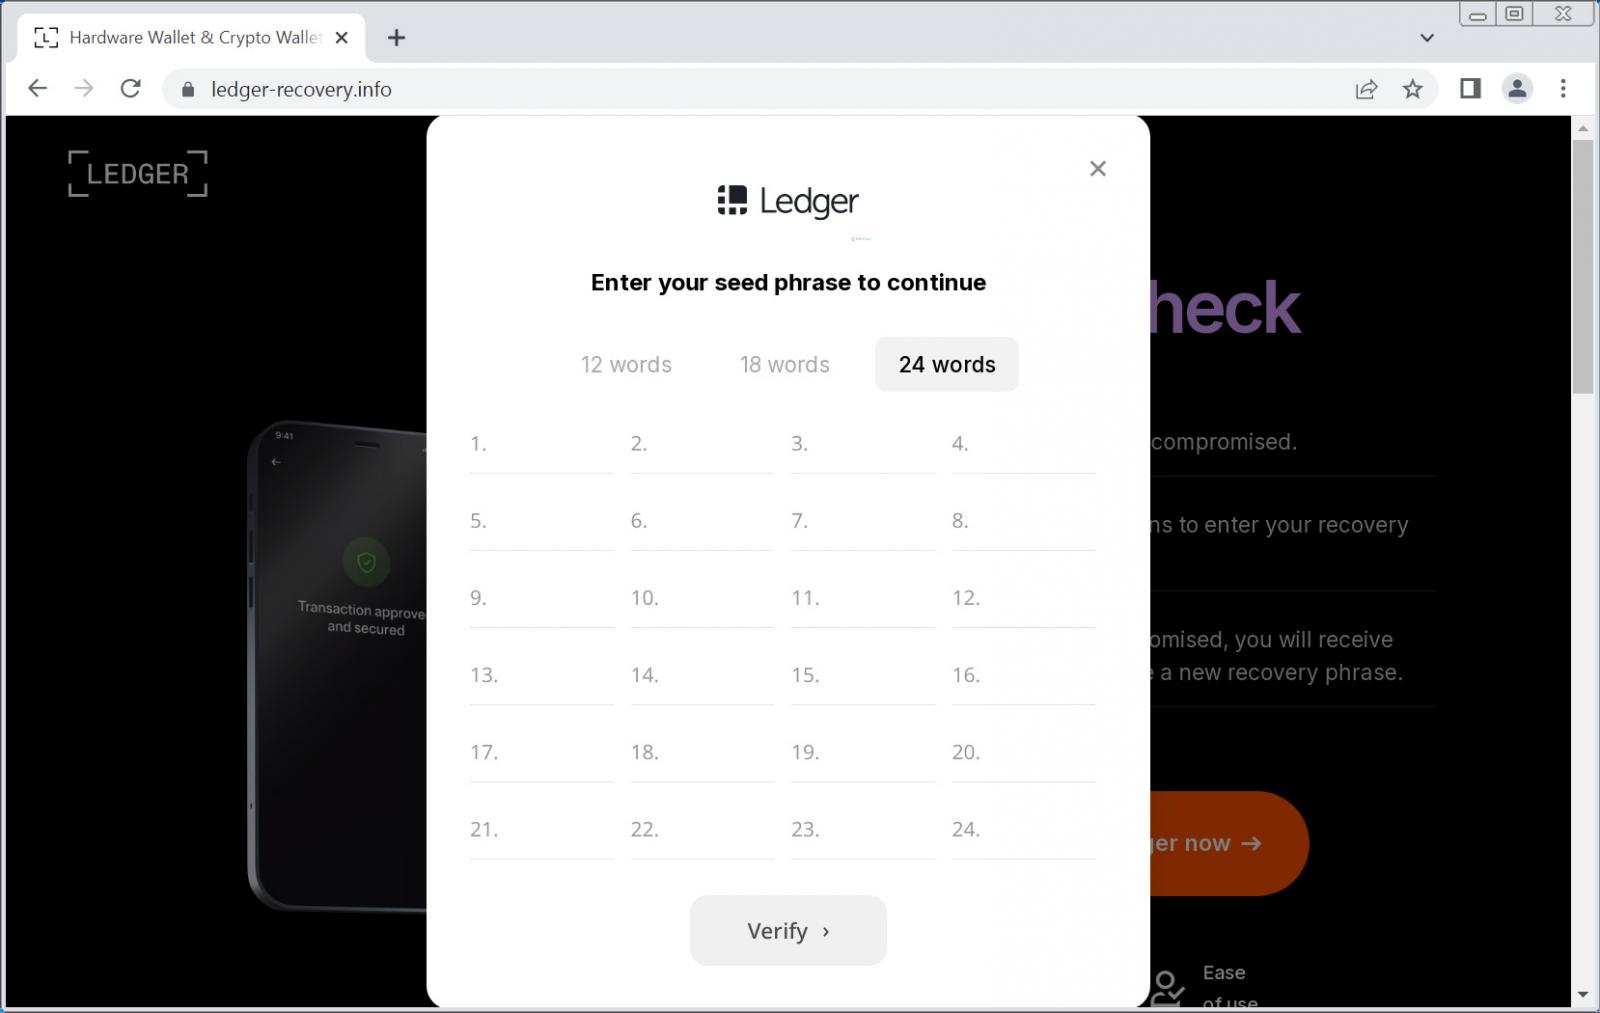
网络钓鱼网站显示了清晰的技术能力。它包括一个验证系统,检查输入的每个单词是否与加密货币恢复短语中使用的2,048个有效单词相匹配。这种实时验证使该网站对受害者来说显得更加合法。
攻击者还添加了另一个欺骗性元素:该网站总是声称输入的短语无效,以鼓励多次尝试,并可能双重检查他们是否收到了正确的恢复单词。
还发现了该骗局的额外版本。一些电子邮件声称是固件更新通知,但它们的目标相同,即窃取用户的恢复短语以访问他们的加密货币钱包。输入的每个单词都会立即传输到攻击者的服务器。
Ledger已发布多项安全提醒
自这次网络钓鱼活动以来,Ledger已发布了几项安全提醒。该公司强调,它永远不会通过电子邮件、网站或任何其他手段请求恢复短语。
此后分享的一些安全建议提醒用户,恢复助记词的唯一合法用途是在设置新硬件钱包或恢复现有钱包访问权限的初始阶段——且这些操作应仅在物理 Ledger 设备本身上进行。
针对用户自我保护的安全建议还提醒他们,始终直接在浏览器中输入 Ledger 的网址(ledger.com),而不是点击电子邮件中的链接。
其次,建议用户对任何声称来自 Ledger 的电子邮件保持高度警惕,尤其是那些提及数据泄露或要求立即采取行动的邮件。第三,提醒用户离线存储恢复助记词,最好存放在远离数字设备的物理安全位置。
对于可能已经与可疑电子邮件或网站有过互动的人,他们建议立即采取行动。任何将恢复助记词输入到网站的用户应立即将资金转移到具有全新恢复助记词的新钱包中。原始钱包应被视为已泄露,不再用于存储加密货币。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Vignesh Karunanidhi
Vignesh 是一位加密货币内容作家、记者、内容编辑和社交媒体经理。他拥有商学硕士学位,在科技、机器人、商业和人工智能新闻领域积累了丰富经验。过去 6 多年间,他曾服务于 Watcher.guru、BeInCrypto、CoinGape、Milkroad 及 Airdrops 等平台。









