





Betrüger nutzen gefälschte E-Mails über Ledger-Datenpannen, um Krypto zu stehlen


- Berichten zufolge haben Ledger-Nutzer Phishing-E-Mails erhalten, die als Datenleck-Warnungen getarnt sind, um Gelder zu stehlen.
- Die Nachricht führt angeblich zu gefälschten Seiten, auf denen Nutzer ihre Wiederherstellungsphrasen validieren sollen, und täuscht sie so dazu, ihre Wallet-Zugangsschlüssel preiszugeben.
- Ledger hat seine Nutzer aufgefordert, Links in E-Mails zu vermeiden und Wiederherstellungsphrasen offline zu sichern.
Berichten zufolge zielt eine neue Phishing-Kampagne auf Nutzer von Ledger-Hardware-Wallets über gefälschte Benachrichtigungen über Datenpannen ab.
Sicherheitsforscher bei BleepingComputer berichteten, dass Betrüger E-Mails senden, die von der offiziellen Support-Adresse von Ledger zu kommen scheinen. Laut ihnen behauptet die Nachricht, Nutzer müssten ihre Wiederherstellungsphrasen aufgrund einer Sicherheitsverletzung verifizieren.
Der Betrug begann angeblich am 15. Dezember 2024 und nutzt Amazon-AWS-Infrastruktur, um legitim zu wirken. Diese Phishing-Versuche zielen darauf ab, die 24-Wörter-Wiederherstellungsphrasen der Nutzer zu stehlen, was Angreifern vollen Zugriff auf das Kryptogeld der Opfer ermöglichen würde.
Die Kampagne scheint besonders effektiv zu sein, da sie echte Sorgen ausleutet, die von Ledgers vorheriger Datenpanne im Jahr 2020 herrühren, einem Vorfall, bei dem Kundendaten tatsächlich offengelegt wurden.
Krypto-Phishing-Kampagne wirkt offiziell
Die betrügerischen E-Mails folgen einem sorgfältigen Muster, das offiziell wirken soll. Sie kommen mit der Betreffzeile „Sicherheitswarnung: Datenpanne kann Ihre Wiederherstellungsphrase offenlegen“ und scheinen von „Ledger [email protected]“ zu stammen. Ermittler stellten jedoch fest, dass Betrüger tatsächlich die E-Mail-Marketing-Plattform SendGrid nutzen, um diese Nachrichten zu verteilen.
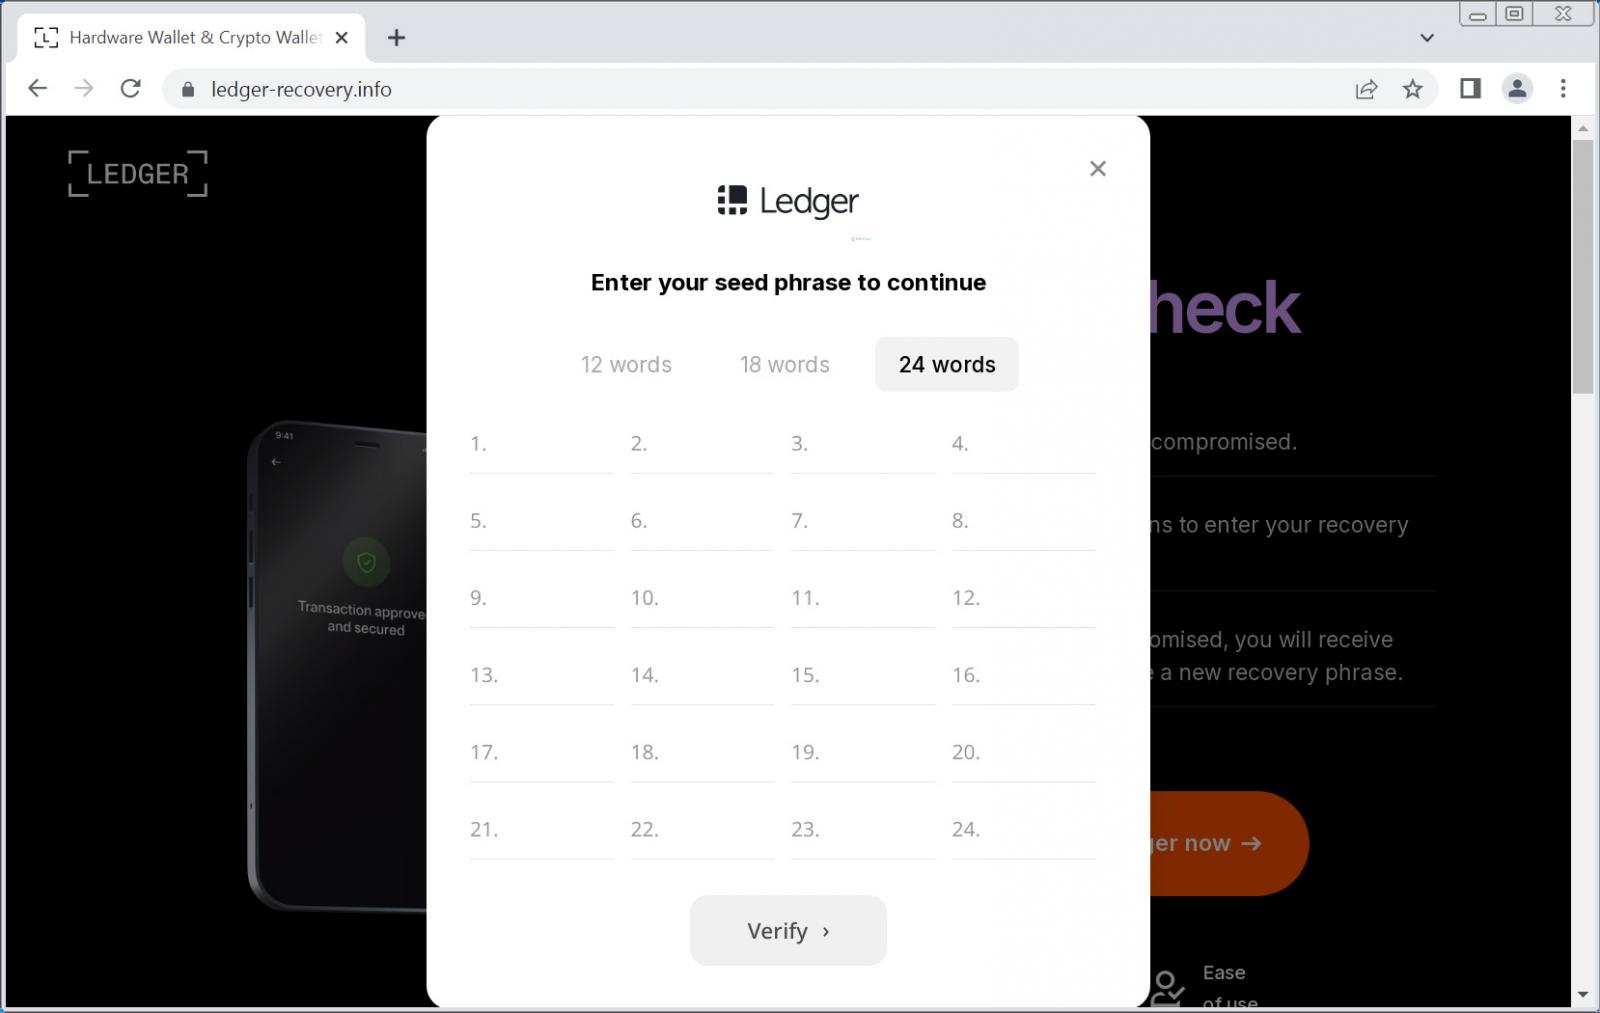
Wenn Nutzer auf die Schaltfläche „Meine Wiederherstellungsphrase verifizieren“ in diesen E-Mails klicken, werden sie durch mehrere Stufen weitergeleitet. Die erste Weiterleitung führt zu einer Amazon-AWS-Website unter einer verdächtigen URL: product-ledg.s3.us-west-1.amazonaws.com. Von dort aus werden die Nutzer zu einer Phishing-Seite gesendet.
Die Phishing-Website zeigt klare technische Fähigkeiten. Sie enthält ein Verifizierungssystem, das jedes eingegebene Wort gegen die 2.048 gültigen Wörter überprüft, die in Krypto-Wiederherstellungsphrasen verwendet werden. Diese Echtzeit-Validierung lässt die Seite für Opfer glaubwürdiger erscheinen.
Die Angreifer fügten ein weiteres täuschendes Element hinzu: Die Seite behauptet immer, die eingegebene Phrase sei ungültig, um mehrere Versuche zu provozieren und wahrscheinlich zu überprüfen, ob sie die korrekten Wiederherstellungswörter erhalten haben.
Es wurden auch weitere Versionen dieses Betrugs identifiziert. Einige E-Mails geben vor, Firmware-Update-Benachrichtigungen zu sein, verfolgen aber dasselbe Ziel: den Diebstahl der Wiederherstellungsphrasen der Nutzer, um Zugriff auf deren Krypto-Wallets zu erhalten. Jedes eingegebene Wort wird sofort an die Server der Angreifer übermittelt.
Ledger hat mehrere Sicherheitserinnerungen herausgegeben
Ledger hat als Reaktion auf diese Phishing-Kampagne seitdem mehrere Sicherheitserinnerungen herausgegeben. Das Unternehmen betont, dass es niemals Wiederherstellungsphrasen per E-Mail, auf Websites oder auf andere Weise anfordern wird.
Einige seitdem geteilte Sicherheitsempfehlungen erinnerten die Nutzer daran, dass der einzige legitime Gebrauch einer Wiederherstellungsphrase während der Ersteinrichtung einer neuen Hardware-Wallet oder bei der Wiederherstellung des Zugriffs auf eine bestehende Wallet erfolgt – und diese Aktionen sollten nur auf dem physischen Ledger-Gerät selbst durchgeführt werden.
Sicherheitsempfehlungen für Nutzer zum Schutz haben sie auch daran erinnert, die Webadresse von Ledger (ledger.com) immer direkt in den Browser einzugeben, anstatt auf E-Mail-Links zu klicken.
Zweitens wurden die Nutzer angewiesen, jede E-Mail, die angeblich von Ledger stammt, mit äußerster Vorsicht zu behandeln, insbesondere solche, die Datenpannen erwähnen oder sofortiges Handeln erfordern. Drittens wurden die Nutzer an die Offline-Speicherung von Wiederherstellungsphrasen erinnert, vorzugsweise an einem sicheren physischen Ort, fernab von digitalen Geräten.
Für diejenigen, die möglicherweise bereits mit verdächtigen E-Mails oder Websites interagiert haben, rieten sie zu sofortigem Handeln. Nutzer, die ihre Wiederherstellungsphrase auf einer Website eingegeben haben, sollten ihre Gelder sofort in eine neue Wallet mit einer frischen Wiederherstellungsphrase überweisen. Die ursprüngliche Wallet sollte als kompromittiert betrachtet und nicht mehr zur Speicherung von Kryptowährungen verwendet werden.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Vignesh Karunanidhi
Vignesh ist ein Krypto-Inhaltsautor, Krypto-Journalist, Content-Editor und Social-Media-Manager. Er arbeitet seit über 6 Jahren mit Watcher.guru, BeInCrypto, CoinGape, Milkroad und Airdrops zusammen. Seine Fähigkeiten im Bereich Tech-, Robotik-, Business- und KI-Nachrichten wurden durch einen Master of Commerce vertieft.









