





Golpistas usam e-mails falsos de violação de dados da Ledger para roubar criptomoedas


- Usuários da Ledger receberam, segundo relatos, e-mails de phishing disfarçados de alertas de violação de dados para roubar fundos.
- A mensagem supostamente direciona os usuários a sites falsos onde eles validam suas frases de recuperação, enganando-os para revelar as chaves de acesso à carteira.
- A Ledger instou seus usuários a evitar links em e-mails e a manter as frases de recuperação armazenadas offline.
Uma nova campanha de phishing está, segundo relatos, direcionada aos usuários de carteiras de hardware Ledger por meio de e-mails falsos de notificação de violação de dados.
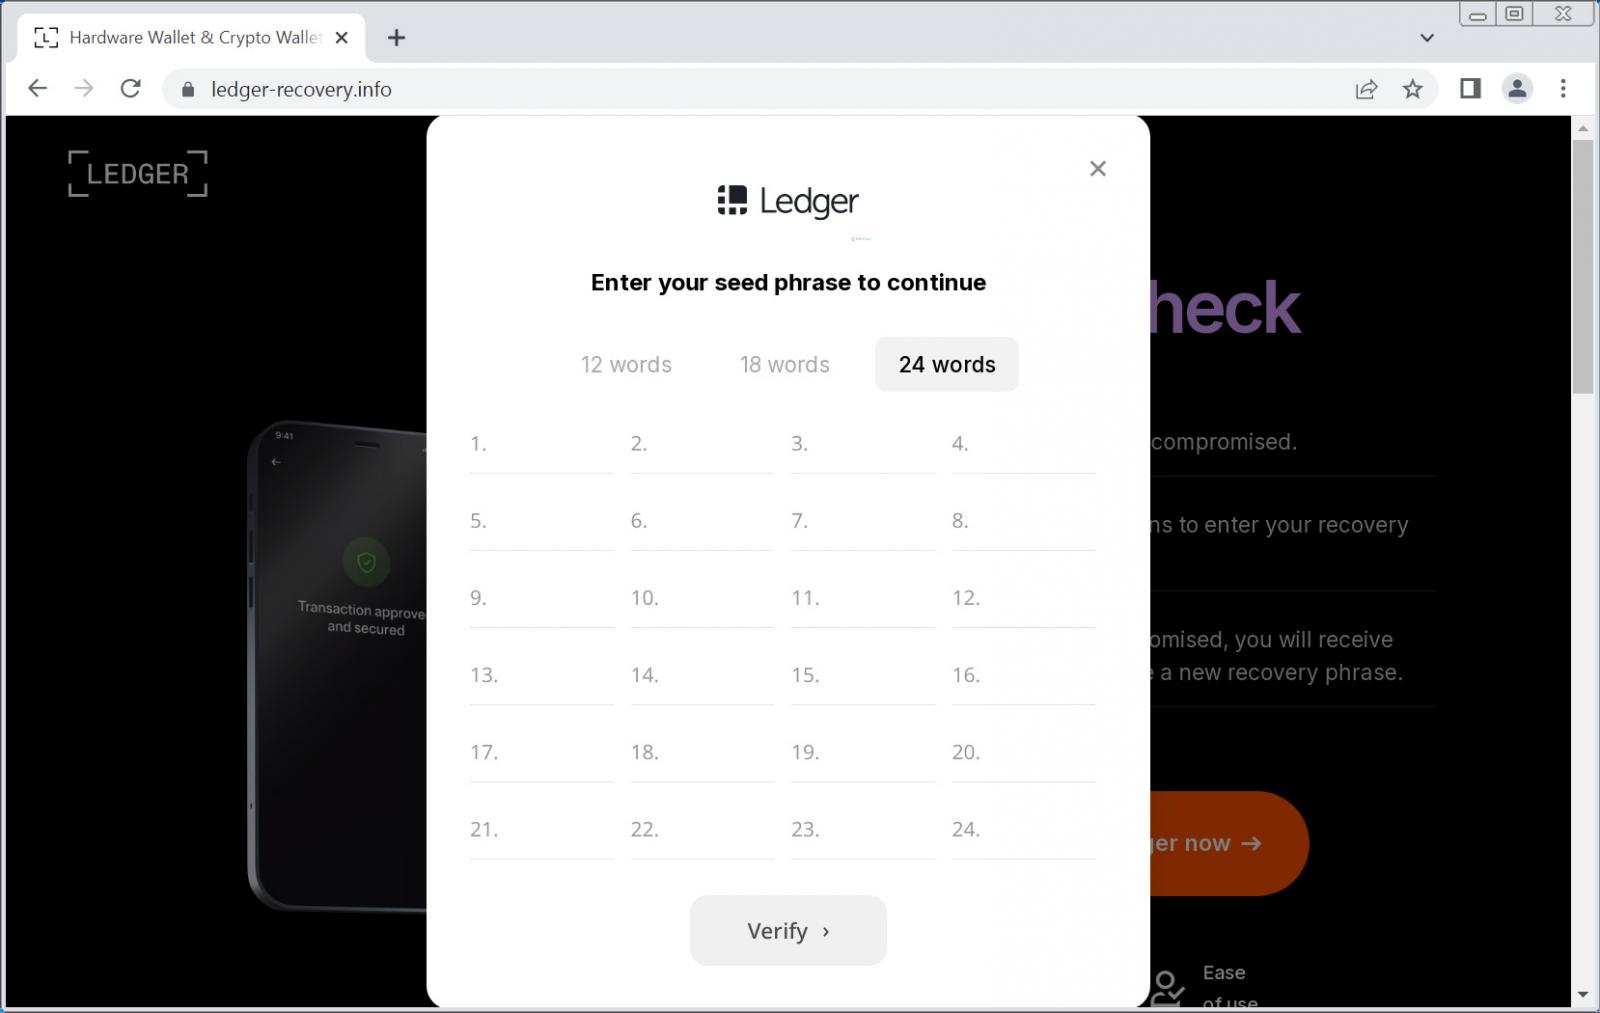
Investigadores de segurança na BleepingComputer relataram que golpistas estão enviando e-mails que parecem vir do endereço oficial de suporte da Ledger para os usuários. De acordo com eles, a mensagem afirma que os usuários devem verificar suas frases de recuperação devido a uma violação de segurança.
O golpe supostamente começou em 15 de dezembro de 2024 e usa infraestrutura da Amazon AWS para parecer legítimo. Essas tentativas de phishing são projetadas para roubar as frases de recuperação de 24 palavras dos usuários, o que daria aos atacantes acesso completo aos fundos de criptomoeda das vítimas.
A campanha parece ser particularmente eficaz porque explora preocupações reais decorrentes da violação de dados anterior da Ledger em 2020, um episódio em que informações dos clientes foram realmente expostas.
Campanha de phishing de criptomoedas parece oficial
Os e-mails fraudulentos seguem um padrão cuidadoso projetado para parecer oficial. Eles chegam com o assunto "Alerta de Segurança: Violação de Dados Pode Expor Sua Frase de Recuperação" e parecem vir de "[email protected]". No entanto, os investigadores descobriram que os golpistas estão realmente usando a plataforma de marketing por e-mail SendGrid para distribuir essas mensagens.
Quando os usuários clicam no botão "Verificar Minha Frase de Recuperação" nesses e-mails, eles são redirecionados por várias etapas. O primeiro redirecionamento leva a um site da Amazon AWS em uma URL suspeita: product-ledg.s3.us-west-1.amazonaws.com. A partir daí, os usuários são enviados para um site de phishing.
O site de phishing mostra capacidades técnicas claras. Ele inclui um sistema de verificação que verifica cada palavra inserida contra as 2.048 palavras válidas usadas nas frases de recuperação de criptomoedas. Essa validação em tempo real faz com que o site pareça mais legítimo para as vítimas.
Os atacantes também adicionaram outro elemento enganoso: o site sempre afirma que a frase inserida é inválida para incentivar múltiplas tentativas e provavelmente para confirmar que receberam as palavras corretas da recuperação.
Versões adicionais desse golpe também foram identificadas. Alguns e-mails afirmam ser notificações de atualização de firmware, mas compartilham o mesmo objetivo de roubar as frases de recuperação dos usuários para obter acesso às suas carteiras de criptomoeda. Cada palavra inserida é transmitida imediatamente para os servidores dos atacantes.
A Ledger emitiu vários lembretes de segurança
Desde então, a Ledger emitiu vários lembretes de segurança em resposta a essa campanha de phishing. A empresa enfatiza que nunca solicitará frases de recuperação por e-mail, sites ou qualquer outro meio.
Algumas recomendações de segurança compartilhadas desde então lembraram os usuários de que o único uso legítimo de uma frase de recuperação é durante a configuração inicial de uma nova carteira de hardware ou ao recuperar o acesso a uma carteira existente – e essas ações devem ser realizadas apenas no próprio dispositivo físico da Ledger.
As recomendações de segurança para que os usuários se protejam também os lembraram de sempre digitar o endereço da web da Ledger (ledger.com) diretamente no navegador, em vez de clicar em links de e-mail.
Em segundo lugar, os usuários foram aconselhados a tratar qualquer e-mail que alegue ser da Ledger com extrema cautela, especialmente aqueles que mencionam violações de dados ou exigem ação imediata. Em terceiro lugar, os usuários foram lembrados sobre o armazenamento offline de frases de recuperação, preferencialmente em um local físico seguro, longe de dispositivos digitais.
Para aqueles que podem já ter interagido com e-mails ou sites suspeitos, eles aconselharam ação imediata. Os usuários que inseriram sua frase de recuperação em qualquer site devem transferir seus fundos para uma nova carteira com uma frase de recuperação nova imediatamente. A carteira original deve ser considerada comprometida e não deve mais ser usada para armazenar criptomoedas.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Vignesh Karunanidhi
Vignesh é escritor de conteúdo cripto, jornalista cripto, editor de conteúdo e gerente de redes sociais. Ele trabalhou com Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops por mais de 6 anos. Suas habilidades em cobrir notícias de tecnologia, robótica, negócios e IA foram aprimoradas por meio de um mestrado em Comércio.









