





Les escrocs utilisent de faux emails de violation de données Ledger pour voler des cryptomonnaies


- Les utilisateurs de Ledger auraient reçu des e-mails de phishing présentés comme des alertes de violation de données, dans le but de voler leurs fonds.
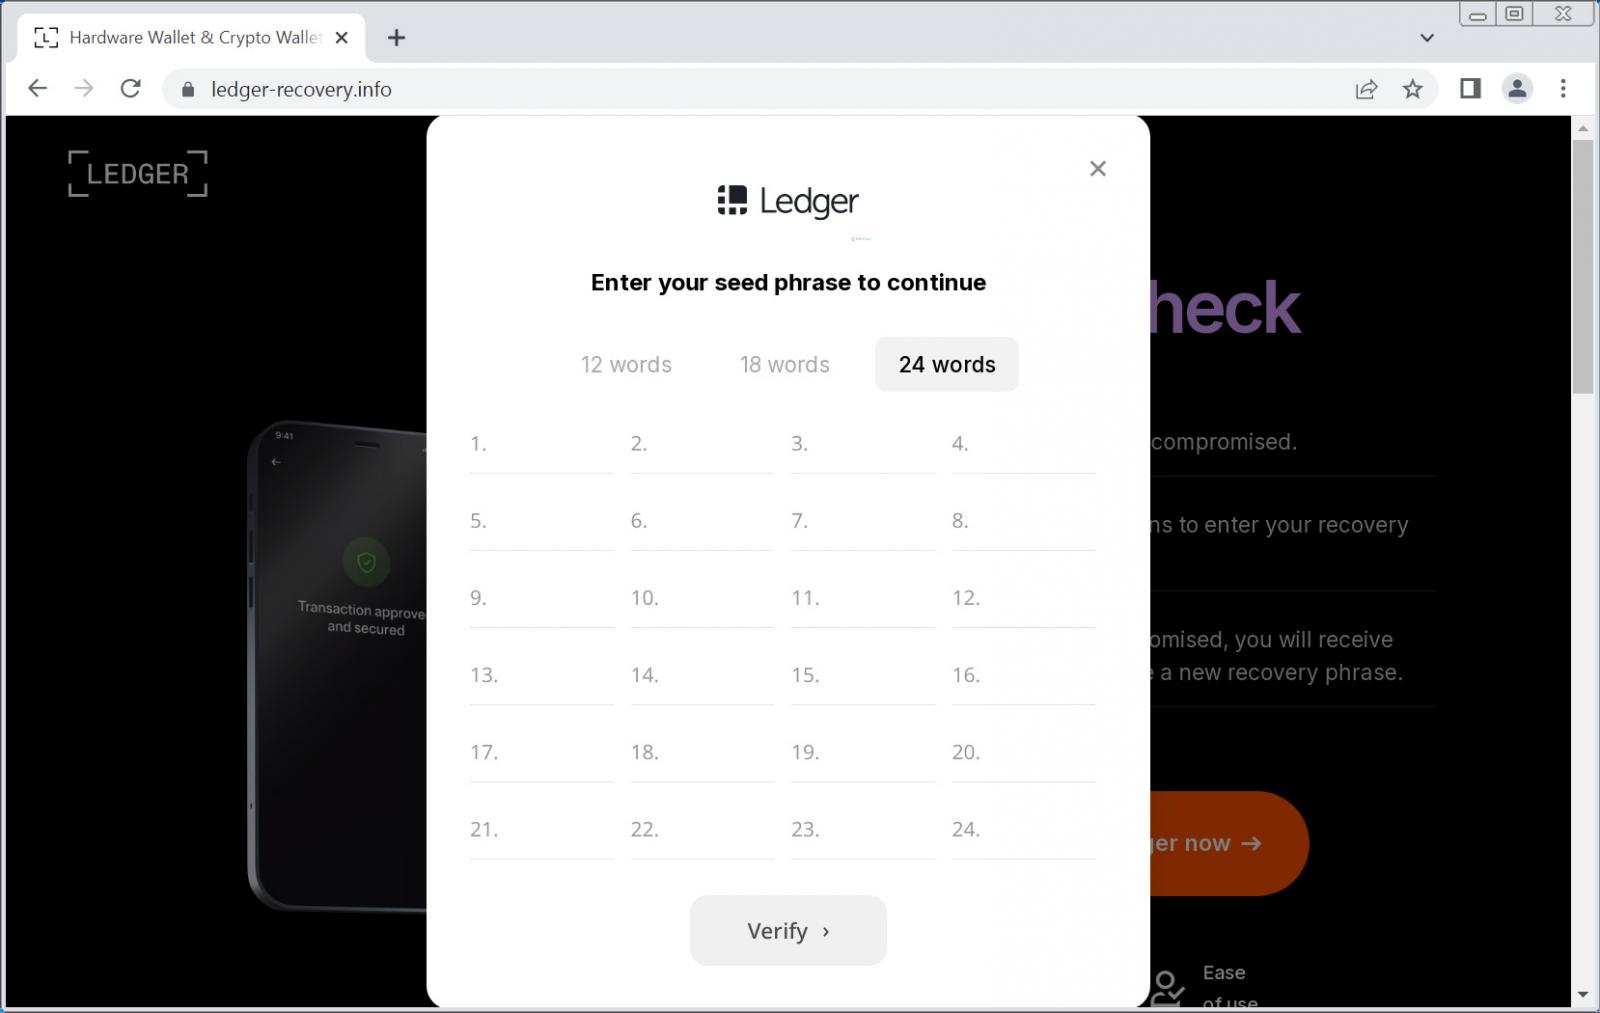
- Le message conduirait à de faux sites où les utilisateurs sont invités à valider leurs phrases de récupération, les incitant ainsi à révéler les clés d’accès à leur portefeuille.
- Ledger a exhorté ses utilisateurs à éviter les liens contenus dans les e-mails et à conserver leurs phrases de récupération en toute sécurité hors ligne.
Une nouvelle campagne de hameçonnage ciblerait les utilisateurs de portefeuilles matériels Ledger via de faux emails de notification de violation de données.
Les chercheurs en sécurité de BleepingComputer ont signalé que des escrocs envoient des emails semblant provenir de l'adresse officielle de support de Ledger aux utilisateurs. Selon eux, le message affirme que les utilisateurs doivent vérifier leurs phrases de récupération en raison d'une violation de sécurité.
L'arnaque aurait débuté le 15 décembre 2024 et utilise l'infrastructure Amazon AWS pour paraître légitime. Ces tentatives de hameçonnage sont conçues pour voler les phrases de récupération de 24 mots des utilisateurs, ce qui donnerait aux attaquants un accès complet aux fonds cryptographiques des victimes.
La campagne semble particulièrement efficace car elle exploite de véritables préoccupations découlant de la précédente violation de données de Ledger en 2020, épisode au cours duquel les informations des clients ont effectivement été exposées.
La campagne de hameçonnage crypto semble officielle
Les emails frauduleux suivent un schéma minutieux conçu pour paraître officiel. Ils arrivent avec l'objet « Alerte de sécurité : Une violation de données pourrait exposer votre phrase de récupération » et semblent provenir de « [email protected] ». Cependant, les enquêteurs ont découvert que les escrocs utilisent en réalité la plateforme de marketing par email SendGrid pour distribuer ces messages.
Lorsque les utilisateurs cliquent sur le bouton « Vérifier ma phrase de récupération » dans ces emails, ils sont redirigés à travers plusieurs étapes. La première redirection mène à un site web Amazon AWS à une URL suspecte : product-ledg.s3.us-west-1.amazonaws.com. De là, les utilisateurs sont envoyés vers un site de hameçonnage.
Le site de hameçonnage montre des capacités techniques claires. Il comprend un système de vérification qui vérifie chaque mot saisi par rapport aux 2 048 mots valides utilisés dans les phrases de récupération de cryptomonnaies. Cette validation en temps réel rend le site plus crédible aux yeux des victimes.
Les attaquants ont également ajouté un autre élément trompeur : le site affirme toujours que la phrase saisie est invalide pour encourager plusieurs tentatives et probablement pour vérifier qu'ils ont bien reçu les mots de récupération corrects.
Des versions supplémentaires de cette arnaque ont également été identifiées. Certains emails prétendent être des notifications de mise à jour du firmware, mais ils partagent le même objectif de voler les phrases de récupération des utilisateurs pour accéder à leurs portefeuilles de cryptomonnaies. Chaque mot saisi est transmis immédiatement aux serveurs des attaquants.
Ledger a émis plusieurs rappels à la sécurité
Ledger a depuis émis plusieurs rappels à la sécurité en réponse à cette campagne de hameçonnage. L'entreprise souligne qu'elle ne demandera jamais les phrases de récupération par email, par site web ou par tout autre moyen.
Certaines recommandations de sécurité partagées depuis lors ont rappelé aux utilisateurs que la seule utilisation légitime d'une phrase de récupération est lors de la configuration initiale d'un nouveau portefeuille matériel ou lors de la récupération de l'accès à un portefeuille existant – et ces actions ne doivent être effectuées que sur l'appareil physique Ledger lui-même.
Les recommandations de sécurité pour que les utilisateurs se protègent leur ont également rappelé de toujours taper l'adresse web de Ledger (ledger.com) directement dans le navigateur au lieu de cliquer sur des liens dans les emails.
Deuxièmement, les utilisateurs ont été invités à faire preuve d'une extrême prudence face à tout email prétendant provenir de Ledger, en particulier ceux mentionnant des violations de données ou exigeant une action immédiate. Troisièmement, les utilisateurs ont été rappelés à la conservation hors ligne des phrases de récupération, de préférence dans un lieu physique sécurisé, à l'abri des appareils numériques.
Pour ceux qui auraient déjà interagi avec des emails ou des sites web suspects, ils ont conseillé une action immédiate. Les utilisateurs qui ont saisi leur phrase de récupération sur un site web doivent transférer leurs fonds vers un nouveau portefeuille avec une nouvelle phrase de récupération immédiatement. Le portefeuille d'origine doit être considéré comme compromis et ne doit plus être utilisé pour stocker des cryptomonnaies.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Vignesh Karunanidhi
Vignesh est rédacteur de contenu crypto, journaliste crypto, éditeur de contenu et gestionnaire des médias sociaux. Il a travaillé avec Watcher.guru, BeInCrypto, CoinGape, Milkroad et Airdrops pendant plus de 6 ans. Ses compétences dans la couverture des actualités technologiques, robotiques, commerciales et de l'IA ont été affinées grâce à un master en commerce.









