





Gli scammer usano email false di violazione dei dati Ledger per rubare criptovalute


- Si è scoperto che gli utenti di Ledger hanno ricevuto email di phishing presentate come avvisi di violazione dei dati per rubare fondi.
- Il messaggio porterebbe a siti falsi in cui gli utenti convalidano le proprie frasi di recupero, ingannandoli e inducendoli a rivelare le chiavi di accesso al portafoglio.
- Ledger ha esortato i propri utenti a evitare i link nelle email e a conservare offline le frasi di recupero.
Una nuova campagna di phishing sta colpendo gli utenti di wallet hardware Ledger tramite email false di notifica di violazione dei dati.
I ricercatori di sicurezza presso BleepingComputer hanno segnalato che gli scammer stanno inviando email che sembrano provenire dall'indirizzo di supporto ufficiale di Ledger agli utenti. Secondo loro, il messaggio afferma che gli utenti devono verificare le loro frasi di recupero a causa di una violazione della sicurezza.
Lo scam è iniziato il 15 dicembre 2024 e utilizza l'infrastruttura Amazon AWS per apparire legittimo. Questi tentativi di phishing sono progettati per rubare le frasi di recupero di 24 parole degli utenti, che darebbero agli attaccanti l'accesso completo ai fondi criptovaluta delle vittime.
La campagna sembra essere particolarmente efficace perché sfrutta le reali preoccupazioni derivanti dalla precedente violazione dei dati di Ledger del 2020, un episodio in cui le informazioni dei clienti sono state effettivamente esposte.
Campagna di phishing crittografico sembra ufficiale
Le email fraudolente seguono un modello accurato progettato per apparire ufficiali. Arrivano con l'oggetto "Avviso di sicurezza: la violazione dei dati potrebbe esporre la tua frase di recupero" e sembrano provenire da "Ledger [email protected]". Tuttavia, gli investigatori hanno scoperto che gli truffatori stanno utilizzando effettivamente la piattaforma di marketing via email SendGrid per distribuire questi messaggi.
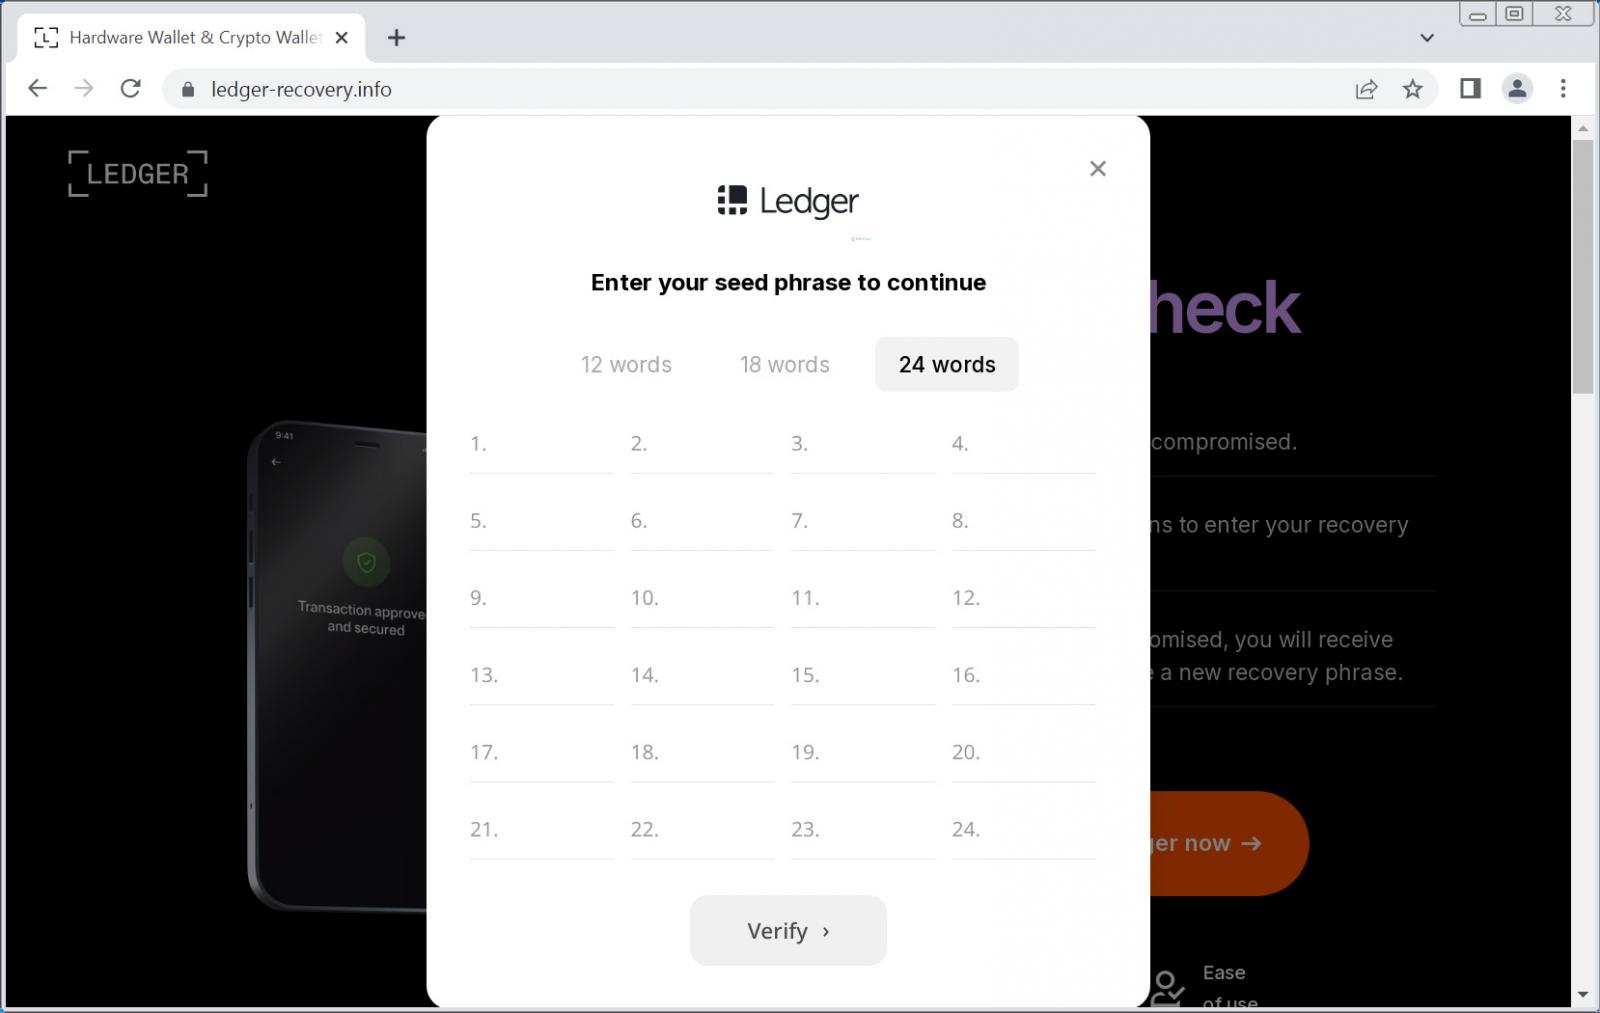
Quando gli utenti fanno clic sul pulsante "Verifica la mia frase di recupero" in queste email, vengono reindirizzati attraverso più fasi. Il primo reindirizzamento porta a un sito web Amazon AWS a un URL sospetto: product-ledg.s3.us-west-1.amazonaws.com. Da lì, gli utenti vengono inviati a un sito di phishing.
Il sito di phishing mostra chiare capacità tecniche. Include un sistema di verifica che controlla ogni parola inserita contro le 2.048 parole valide utilizzate nelle frasi di recupero delle criptovalute. Questa convalida in tempo reale rende il sito più legittimo agli occhi delle vittime.
Gli attaccanti hanno anche aggiunto un altro elemento ingannevole: il sito afferma sempre che la frase inserita non è valida per incoraggiare tentativi multipli e probabilmente per verificare di aver ricevuto le parole di recupero corrette.
Sono state identificate anche altre versioni di questa truffa. Alcune email sostengono di essere notifiche di aggiornamento del firmware, ma condividono lo stesso obiettivo di rubare le frasi di recupero degli utenti per accedere ai loro portafogli di criptovalute. Ogni parola inserita viene trasmessa immediatamente ai server degli attaccanti.
Ledger ha emesso diversi avvisi di sicurezza
Da allora, Ledger ha emesso diversi avvisi di sicurezza in risposta a questa campagna di phishing. L'azienda sottolinea che non richiederà mai le frasi di recupero tramite email, siti web o qualsiasi altro mezzo.
Alcune raccomandazioni di sicurezza condivise da allora hanno ricordato agli utenti che l'unico uso legittimo di una frase di recupero è durante la configurazione iniziale di un nuovo hardware wallet o quando si recupera l'accesso a un wallet esistente – e queste azioni dovrebbero essere eseguite solo sul dispositivo fisico Ledger stesso.
Le raccomandazioni di sicurezza per gli utenti per proteggersi hanno anche ricordato loro di digitare sempre l'indirizzo web di Ledger (ledger.com) direttamente nel browser invece di fare clic sui link delle email.
In secondo luogo, agli utenti è stato consigliato di trattare con estrema cautela qualsiasi email che sostiene di provenire da Ledger, in particolare quelle che menzionano violazioni dei dati o richiedono un'azione immediata. In terzo luogo, agli utenti è stato ricordato lo stoccaggio offline delle frasi di recupero, preferibilmente in una posizione fisica sicura lontana dai dispositivi digitali.
Per coloro che potrebbero aver già interagito con email o siti web sospetti, hanno consigliato un'azione immediata. Gli utenti che hanno inserito la loro frase di recupero in qualsiasi sito web dovrebbero trasferire immediatamente i loro fondi su un nuovo wallet con una nuova frase di recupero. Il wallet originale dovrebbe essere considerato compromesso e non dovrebbe più essere utilizzato per memorizzare criptovalute.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Vignesh Karunanidhi
Vignesh è uno scrittore di contenuti crypto, giornalista crypto, editor di contenuti e social media manager. Ha lavorato con Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops per oltre 6 anni. Le sue competenze nella copertura di notizie su tecnologia, robotica, business e intelligenza artificiale si sono affinate grazie a una laurea magistrale in Commercio.









