




OneKey interrompe CryptoBilis mentre si allargano le conseguenze dell'exploit da 86 milioni di dollari sul wallet Ledger

- Yishi Wang, fondatore e CEO di OneKey, ha dichiarato che OneKey ha revocato l'autorizzazione a CryptoBilis come rivenditore dei suoi dispositivi.
- Poiché CryptoBilis vendeva anche OneKey, Trezor, Tangem, SafePal e imKey, gli acquirenti di questi marchi si stanno chiedendo se i loro dispositivi siano sicuri.
- Ledger ha confermato la presenza di un impianto hardware non autorizzato in almeno un dispositivo venduto da CryptoBilis, con perdite stimate attualmente tra 86 milioni e 93 milioni di dollari.
Yishi Wang, fondatore e CEO di OneKey, ha annunciato che la "rete di distributori" del produttore di hardware wallet si ridurrà significativamente dopo una revisione completa dei distributori precedentemente certificati, mentre a coloro che presentano "entità operative non verificabili o beneficiari finali poco chiari" verrà revocata l'autorizzazione e saranno rimossi dal sito web ufficiale.
Yishi ha inoltre dichiarato che OneKey ha revocato l'autorizzazione a CryptoBilis come rivenditore dei suoi dispositivi.
Questo avvertimento arriva dopo che uno dei wallet Ledger venduti dal rivenditore sud-asiatico CryptoBilis è risultato contenere un impianto hardware non autorizzato, mentre prosegue l'indagine sul furto di criptovalute con perdite stimate tra 86 milioni e 93 milioni di dollari.
Cosa ha dichiarato Ledger riguardo all'hack del wallet CryptoBilis?
Un aggiornamento del 10 ottobre, condiviso sulla pagina di supporto di Ledger, ha confermato che, in attesa della conclusione delle indagini, CryptoBilis non venderà nulla dal produttore di wallet hardware. Tale dichiarazione è arrivata dopo che Ledger ha dichiarato che almeno "il dispositivo di uno degli utenti colpiti conteneva un impianto hardware non autorizzato".
Ledger ha sottolineato che i suoi sistemi e i canali di vendita diretti sono rimasti incolumi, sottolineando che tutti i dispositivi esposti risalivano a CryptoBilis.
Ledger consiglia a chiunque abbia acquistato wallet dal rivenditore sudorientasi di non inizializzare i dispositivi che non hanno ancora configurato. E per chi li ha già configurati, si consiglia di trasferire i fondi su wallet emessi direttamente da Ledger, non acquistati tramite rivenditori.
Finora, gli analisti della sicurezza hanno stimato che circa 300 wallet Ledger siano stati svuotati per un importo stimato tra 86 milioni e 93 milioni di dollari.
Perché gli acquirenti di OneKey e SafePal sono preoccupati
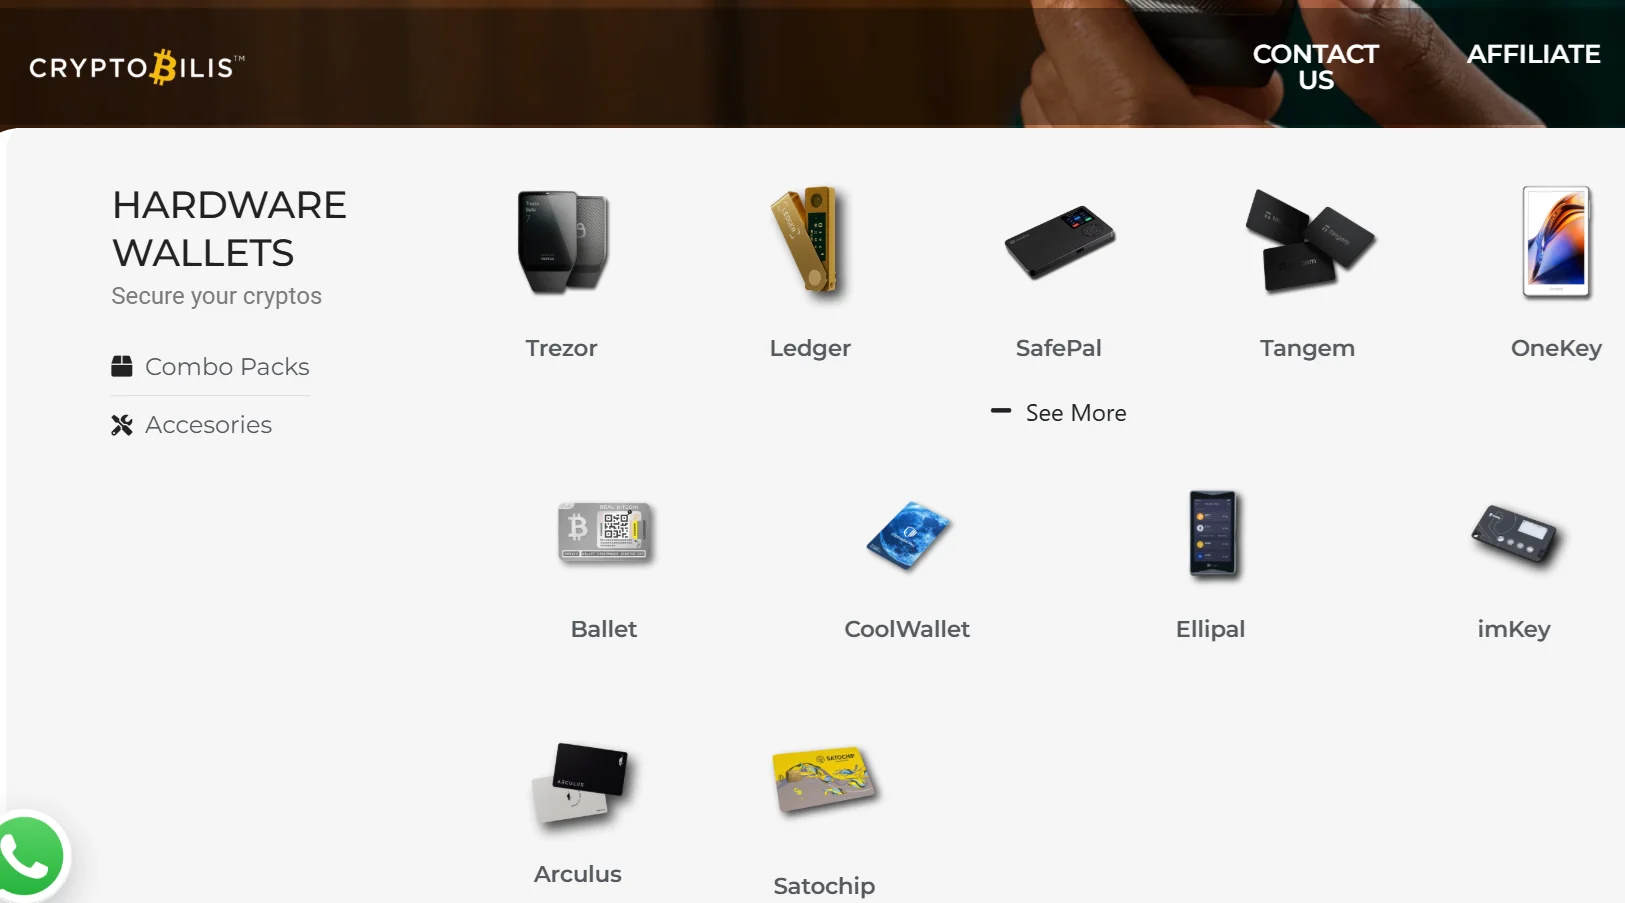
Sebbene i wallet Ledger siano stati gli unici a segnalare furti finora, la paura per la sicurezza si è estesa ai clienti di altri produttori di wallet. CryptoBilis si definisce in quanto rivenditore autorizzato di Ledger, Trezor, OneKey, Tangem, SafePal, imKey e altri wallet in Malesia, operiamo anche in Indonesia e nelle Filippine.
Fondatore di OneKey e CEO Yishi Wang è intervenuto per calmare le preoccupazioni su X, scrivendo che “Abbiamo revocato l'autorizzazione a CryptoBilis; non è più un distributore autorizzato OneKey.”
Yishi ha inoltre dettagliato la risposta di OneKey in tre fasi per mitigare l'esposizione ora ed evitare ulteriori escalation.
- Passo uno: OneKey ha sospeso l'aggiunta di nuovi distributori, con effetto dalla dichiarazione del 12 ottobre.
- Passo due: Tutti i distributori esistenti, inclusi quelli precedentemente certificati, saranno sottoposti a un nuovo processo di revisione. I distributori con “entità operative non verificabili o beneficiari finali non chiari” perderanno la loro autorizzazione. OneKey pubblicherà l'elenco completo dei distributori autorizzati sul sito web ufficiale.
- Passo tre: Gli utenti che hanno acquistato dispositivi OneKey da CryptoBilis tra il 1° marzo 2026 e il 12 ottobre hanno diritto a una sostituzione gratuita. Anche gli utenti che hanno attivato o utilizzato i propri dispositivi possono comunque ottenere una sostituzione gratuita.
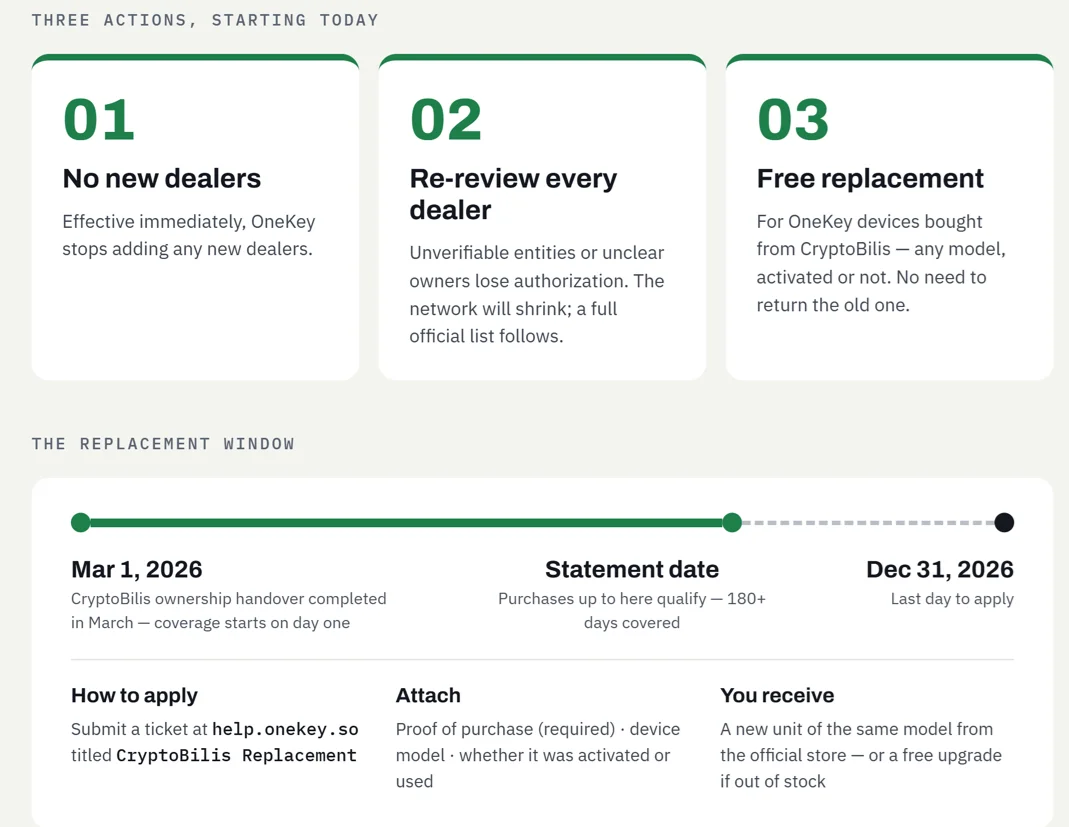
Per Yishi, OneKey ha scelto la data limite del 1° marzo perché il co-fondatore originale di CryptoBilis ha dichiarato pubblicamente che l'azienda ha completato il passaggio di gestione operativa nel mese di marzo, dopo essere stata acquisita all'inizio dell'anno.
L'unico difetto hardware di OneKey riportato pubblicamente è avvenuto nel 2023, quando l'azienda di sicurezza Unciphered ha estratto la seed phrase di un dispositivo in un attacco simulato in laboratorio. OneKey ha risolto la vulnerabilità, ha pagato una bounty e ha dichiarato che nessun utente è stato interessato.
Chi possiede attualmente CryptoBilis?
I recenti documenti societari indicano un cambio di controllo presso il rivenditore malese prima del sospetto attacco alla catena di fornitura. I ex co-fondatori di CryptoBilis hanno dichiarato su LinkedIn di aver consegnato l'azienda a nuovi proprietari nel mese di marzo, con rapporti che affermano che la proprietà sia passata a un individuo identificato come Jiaming, cittadino cinese.
Non ci sono conferme che colleghino il nuovo ownership a questo incidente di sicurezza.
Finora nel 2026, sei marchi di wallet hardware hanno divulgato problemi di sicurezza. Galaxy Research ha stimato le perdite superiori a $115 milioni nel caso Coldcard. Questa divulgazione di Ledger all'inizio di ottobre è il secondo caso in cui si sono verificate perdite di fondi.
riportato da Cryptopolitan il breach di BasedApp che ha esposto i record KYC dei clienti la scorsa settimana.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Domande frequenti
Cosa ha trovato Ledger nei wallet venduti da CryptoBilis?
Ledger ha confermato che almeno un dispositivo interessato conteneva un impianto hardware non autorizzato e ha dichiarato che ogni caso confermato finora riguarda wallet distribuiti tramite il rivenditore CryptoBilis.
Quanto crypto è stato rubato nell'incidente di CryptoBilis?
I ricercatori on-chain stimano tra gli 86 milioni e i 93 milioni di dollari drenati da oltre 300 wallet su Bitcoin, Ethereum e Tron, sebbene Ledger non abbia confermato una cifra ufficiale delle perdite.
OneKey è coinvolto in questo incidente?
OneKey era uno dei diversi marchi venduti da CryptoBilis, ma non ha segnalato problemi legati a questo caso; l'unica vulnerabilità hardware nota era stata oggetto di un attacco del laboratorio Unciphered nel 2023, che OneKey ha patchato senza che vi fossero utenti interessati.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









