




OneKey retire CryptoBilis après l'exploitation du portefeuille Ledger de 86 millions de dollars

- Yishi Wang, fondateur et PDG de OneKey, a déclaré que OneKey a révoqué l’autorisation de CryptoBilis en tant que revendeur de ses appareils.
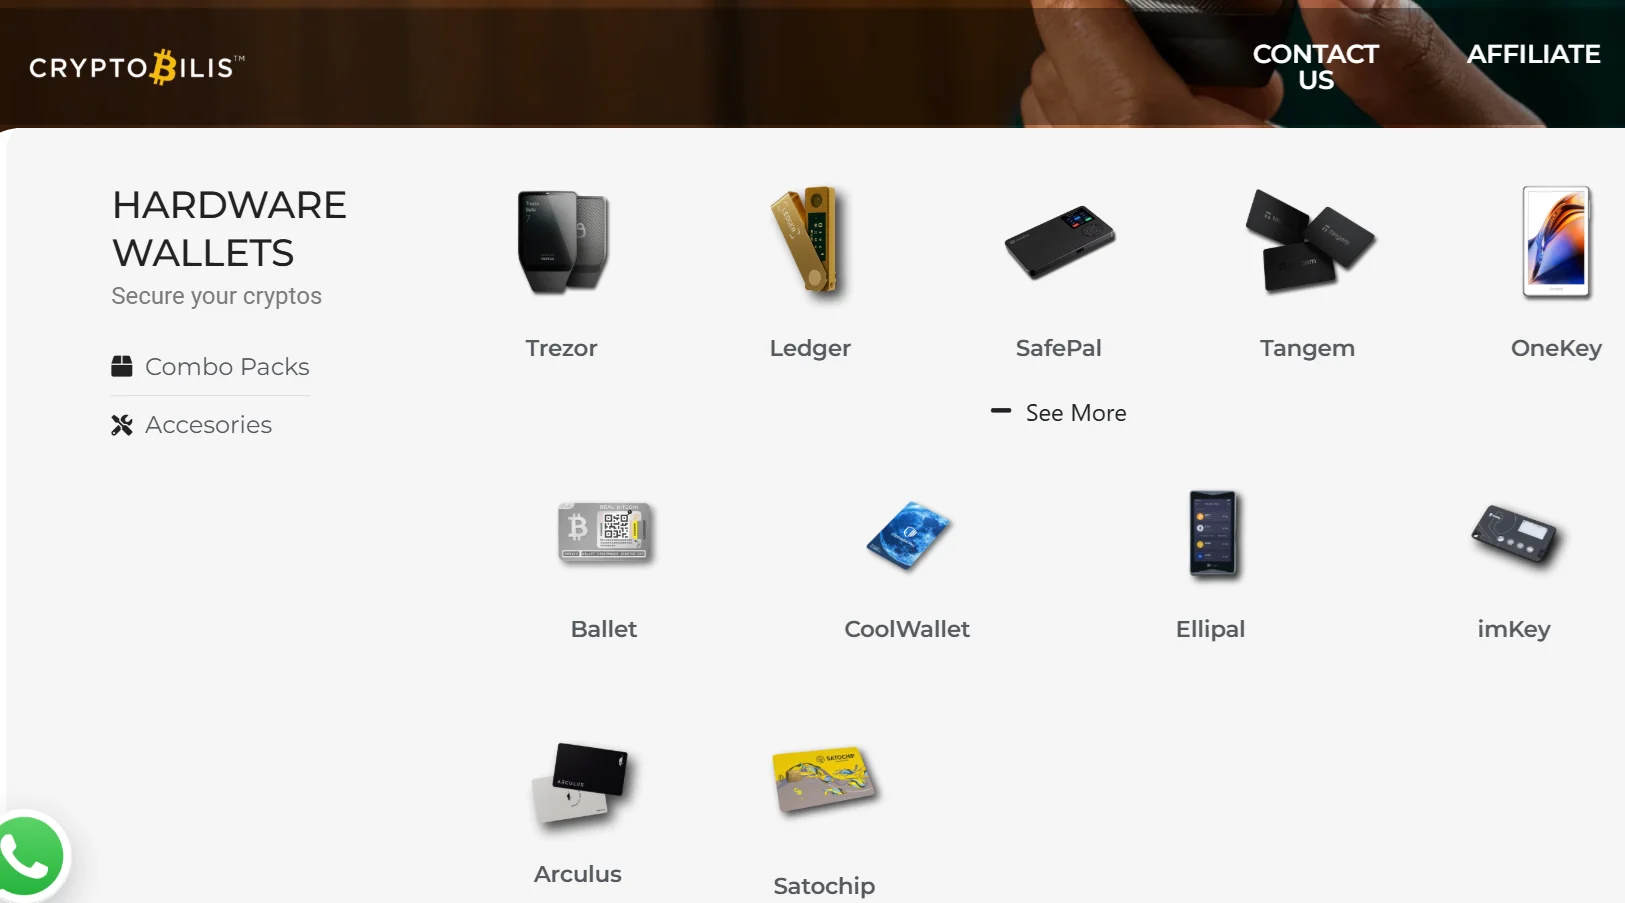
- Étant donné que CryptoBilis vendait également des produits OneKey, Trezor, Tangem, SafePal et imKey, les acheteurs de ces marques se demandent désormais si leurs appareils sont sûrs.
- Ledger a confirmé la présence d’un implant matériel non autorisé dans au moins un appareil vendu par CryptoBilis, les pertes étant désormais estimées entre 86 millions et 93 millions de dollars.
Yishi Wang, fondateur et PDG de OneKey, a annoncé que le « réseau de distributeurs » du fabricant de portefeuilles matériels « diminuera considérablement », après un examen complet des distributeurs précédemment certifiés, tandis que ceux qui présentent des « entités opérationnelles non vérifiables ou des bénéficiaires effectifs flous » verront leur autorisation révoquée et seront retirés du site officiel.
Yishi a également indiqué que OneKey a révoqué l’autorisation de CryptoBilis en tant que revendeur de ses appareils.
Cet avertissement fait suite au signalement d’un des portefeuilles Ledger vendus par le revendeur sud-asiatique CryptoBilis, qui aurait contenu un implant matériel non autorisé, alors que l’enquête se poursuit sur une affaire de vol de cryptomonnaies dont les pertes sont désormais estimées entre 86 millions et 93 millions de dollars.
Que dit Ledger à propos de la faille de sécurité du portefeuille CryptoBilis ?
Une mise à jour du 10 octobre, publiée sur la page d’assistance de Ledger, a confirmé que, en attendant la fin de son enquête, CryptoBilis ne vendrait aucun produit issu du fabricant de portefeuilles matériels. Cette déclaration fait suite aux déclarations de Ledger selon lesquelles au moins « l’un des appareils des utilisateurs concernés contenait un implant matériel non autorisé ».
Ledger a souligné que ses propres systèmes et canaux de vente directs n’avaient pas été compromis, précisant que tous les appareils exposés remontaient à CryptoBilis.
Ledger conseille à toute personne ayant acheté des portefeuilles auprès du revendeur sud-est asiatique de ne pas initialiser les appareils qu’elle n’a pas encore configurés. Pour ceux qui les ont déjà mis en service, il est recommandé de transférer leurs fonds vers des portefeuilles émis directement par Ledger, et non achetés auprès de revendeurs.
À ce jour, les analystes en sécurité estiment qu’environ 300 portefeuilles Ledger ont été vidés pour un montant estimé entre 86 millions et 93 millions de dollars.
Pourquoi les acheteurs de OneKey et SafePal sont inquiets
Si les portefeuilles Ledger sont les seuls à avoir signalé des vols jusqu’à présent, cette alerte à la sécurité s’est propagée aux clients d’autres fabricants de portefeuilles. CryptoBilis se présente en tant que revendeur agréé de Ledger, Trezor, OneKey, Tangem, SafePal, imKey et d'autres portefeuilles en Malaisie, opérant également en Indonésie et aux Philippines.
Fondateur de OneKey et PDG Yishi Wang s'est efforcé de calmer la panique sur X, écrivant que «Nous avons résilié l'autorisation de CryptoBilis ; il n'est plus un distributeur agréé de OneKey.”
Yishi a également détaillé la réponse en trois étapes de OneKey pour atténuer l'exposition désormais et empêcher toute nouvelle escalade.
- Étape un : OneKey a cessé d'ajouter de nouveaux distributeurs, à compter de la déclaration du 12 octobre.
- Étape deux : Tous les distributeurs existants, y compris ceux qui étaient précédemment certifiés, subiront un nouveau processus d'examen. Les distributeurs dont les « entités opérationnelles sont invérifiables ou dont les bénéficiaires effectifs sont incertains » perdront leur autorisation. OneKey publiera la liste complète des distributeurs agréés sur son site web officiel.
- Étape trois : Les utilisateurs ayant acheté des appareils OneKey chez CryptoBilis entre le 1er mars 2026 et le 12 octobre sont éligibles à un remplacement gratuit. Même les utilisateurs qui ont activé ou utilisé leurs appareils peuvent toujours bénéficier d'un remplacement gratuit.
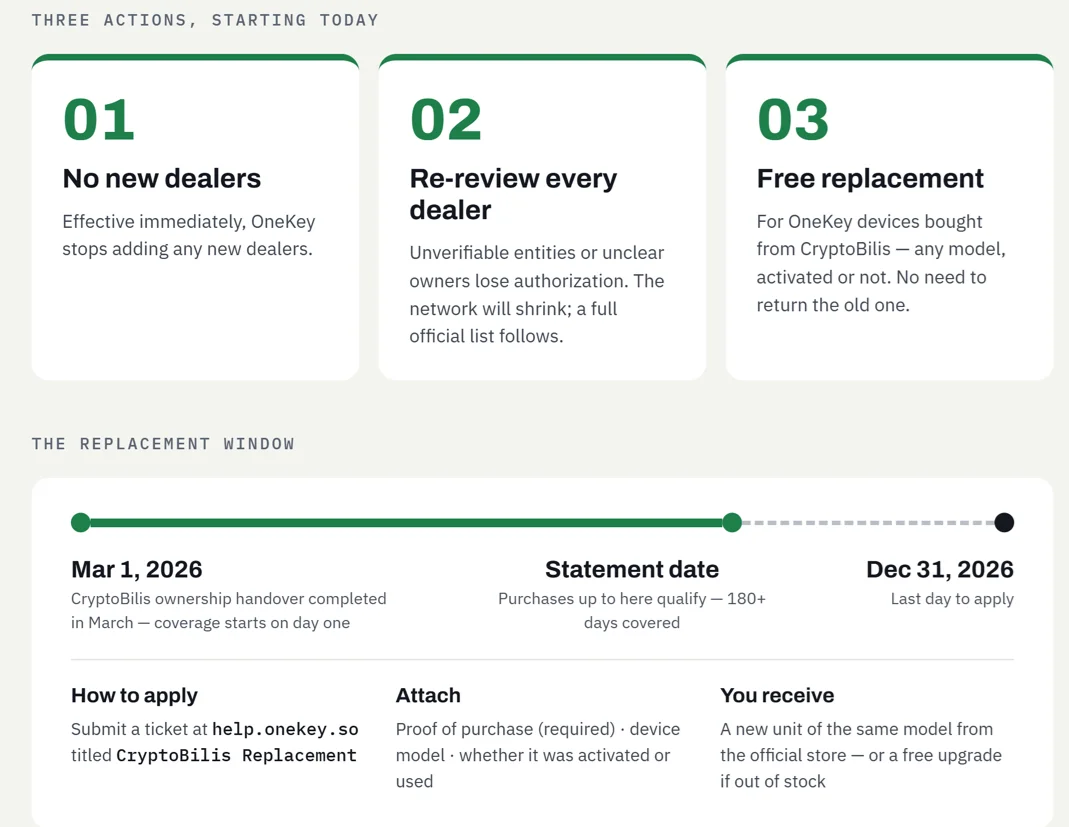
Pour Yishi, OneKey a choisi la date limite du 1er mars parce que le co-fondateur original de CryptoBilis a déclaré publiquement que l'entreprise avait achevé la transmission de sa gestion opérationnelle en mars après son acquisition plus tôt cette année.
Le seul défaut matériel d'OneKey signalé publiquement remonte à 2023, lorsque la société de sécurité Unciphered a extrait la graine d'un appareil lors d'une attaque en laboratoire. OneKey a corrigé la faille, versé une prime et affirmé qu'aucun utilisateur n'a été touché.
Qui possède désormais CryptoBilis ?
Les nouveaux dossiers corporatifs indiquent un changement de contrôle chez le revendeur malaisien avant l'attaque suspectée contre la chaîne d'approvisionnement. Les anciens co-fondateurs de CryptoBilis ont indiqué sur LinkedIn qu'ils avaient remis l'entreprise à de nouveaux propriétaires en mars, des rapports affirmant que la propriété est passée entre les mains d'une personne identifiée comme Jiaming, de nationalité chinoise.
Aucun rapport confirmé ne relie la nouvelle direction à cet incident de sécurité.
Jusqu'à présent en 2026, six marques de portefeuilles matériels ont divulgué des problèmes de sécurité. Galaxy Research évalue les pertes à plus de $115 millions dans l'affaire Coldcard. Cette divulgation de Ledger début octobre constitue le deuxième cas où des fonds ont été perdus.
Cryptopolitan l'a rapporté la brèche de BasedApp qui a exposé les dossiers KYC des clients la semaine dernière.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
FAQ
Qu'a découvert Ledger dans les portefeuilles vendus par CryptoBilis ?
Ledger a confirmé qu'au moins un appareil concerné contenait un implant matériel non autorisé, et a indiqué que tous les cas confirmés à ce jour impliquent des portefeuilles distribués via le revendeur CryptoBilis.
Combien de cryptomonnaies ont été volées lors de l'incident CryptoBilis ?
Les chercheurs sur la chaîne estiment entre 86 millions et 93 millions de dollars détournés depuis plus de 300 portefeuilles sur Bitcoin, Ethereum et Tron, bien que Ledger n'ait pas confirmé de chiffre officiel des pertes.
OneKey est-il affecté par cet incident ?
OneKey était l'une des plusieurs marques vendues par CryptoBilis, mais elle n'a signalé aucun problème lié à cette affaire ; sa seule faille matérielle connue était une attaque en laboratoire de 2023 par Unciphered, corrigée par OneKey, sans aucun utilisateur affecté.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









