




OneKey elimina CryptoBilis mientras se extienden las consecuencias del hackeo de la billetera Ledger por $86M

- El fundador y CEO de OneKey, Yishi Wang, declaró que OneKey ha revocado la autorización de CryptoBilis como distribuidor de sus dispositivos.
- Dado que CryptoBilis también vendía productos de OneKey, Trezor, Tangem, SafePal e imKey, los compradores de esas marcas ahora se preguntan si sus dispositivos son seguros.
- Ledger confirmó la presencia de un dispositivo de hardware no autorizado en al menos uno de los dispositivos vendidos por CryptoBilis, con pérdidas estimadas actualmente entre 86 millones y 93 millones de dólares.
El fundador y CEO de OneKey, Yishi Wang, ha anunciado que la "red de distribuidores del fabricante de billeteras de hardware se reducirá significativamente" tras una revisión exhaustiva de los distribuidores certificados anteriormente, mientras que aquellos con "entidades operativas no verificables o beneficiarios finales poco claros verán revocada su autorización y serán eliminados del sitio web oficial."
Yishi también indicó que OneKey ha revocado la autorización de CryptoBilis como distribuidor de sus dispositivos.
Esta advertencia llega después de que se reportara que una de las billeteras Ledger vendidas por el revendedor del sudeste asiático CryptoBilis contenía un dispositivo de hardware no autorizado, mientras continúa la investigación sobre un robo de criptomonedas con pérdidas estimadas actualmente entre 86 millones y 93 millones de dólares.
¿Qué ha declarado Ledger sobre el hackeo de la billetera de CryptoBilis?
Una actualización del 10 de octubre, compartida en la página de soporte de Ledger, confirmó que, hasta que finalice su investigación, CryptoBilis no venderá nada del fabricante de carteras de hardware. Esa declaración llegó después de que Ledger afirmara que al menos «los dispositivos de uno de los usuarios afectados contenían un implante de hardware no autorizado».
Ledger hizo hincapié en que sus propios sistemas y canales de venta directa no se vieron afectados, señalando que todos los dispositivos expuestos provenían de CryptoBilis.
Ledger está aconsejando a cualquier persona que haya comprado carteras al distribuidor del sudeste asiático que no inicialice ningún dispositivo que aún no haya configurado. Y para quienes ya las hayan configurado, se les recomienda transferir sus fondos a carteras emitidas directamente por Ledger, no compradas a distribuidores.
Hasta ahora, los analistas de seguridad han estimado que alrededor de 300 carteras Ledger fueron vaciadas con una cantidad estimada de entre 86 millones y 93 millones de dólares.
Por qué los compradores de OneKey y SafePal están nerviosos
Aunque las carteras Ledger han sido las únicas que han reportado robos hasta el momento, el susto por la seguridad se ha extendido a los clientes de otros fabricantes de carteras. CryptoBilis se autodefine como distribuidor autorizado de Ledger, Trezor, OneKey, Tangem, SafePal, imKey y otras carteras en Malasia, también operamos en Indonesia y Filipinas.
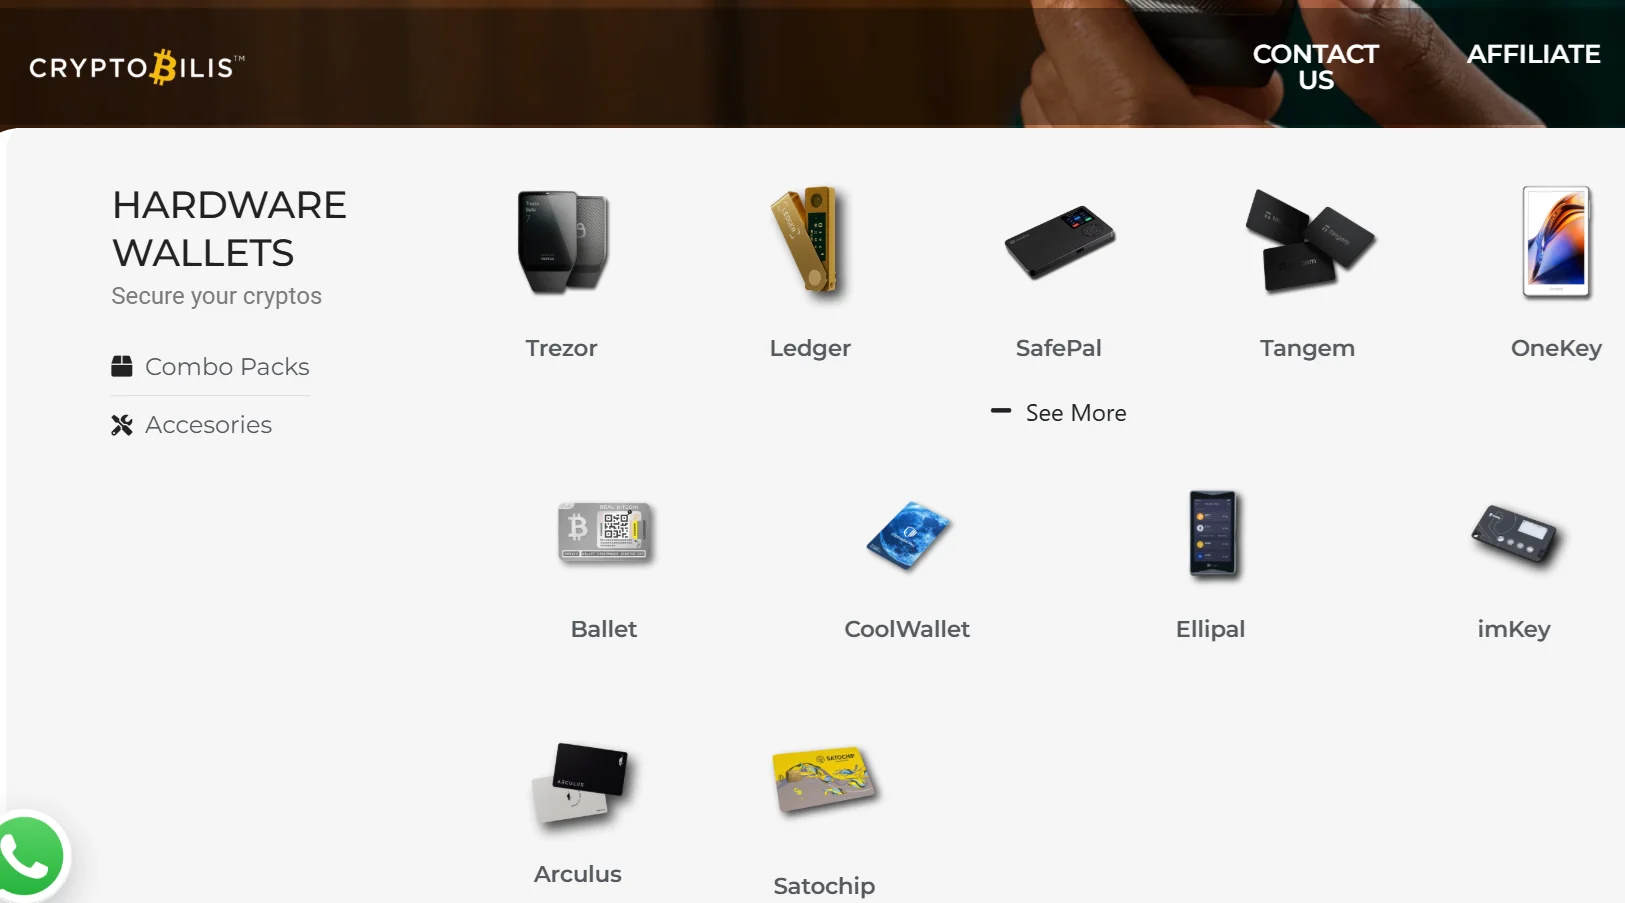
Fundador de OneKey y CEO Yishi Wang se dirigió a calmar el pánico en X, escribiendo que “Hemos terminado la autorización de CryptoBilis; ya no es un distribuidor autorizado de OneKey.”
Yishi también detalló la respuesta de tres pasos de OneKey para mitigar la exposición ahora y prevenir una mayor escalada.
- Paso uno: OneKey ha dejado de añadir nuevos distribuidores, efectivo desde el comunicado del 12 de octubre.
- Paso dos: Todos los distribuidores existentes, incluidos los previamente certificados, pasarán por un nuevo proceso de revisión. Los distribuidores con “entidades operativas no verificables o beneficiarios finales poco claros” perderán su autorización. OneKey publicará la lista completa de distribuidores autorizados en el sitio web oficial.
- Paso tres: Los usuarios que compraron dispositivos OneKey en CryptoBilis entre el 1 de marzo de 2026 y el 12 de octubre tienen derecho a un reemplazo gratuito. Incluso los usuarios que han activado o utilizado sus dispositivos aún pueden obtener un reemplazo gratuito.
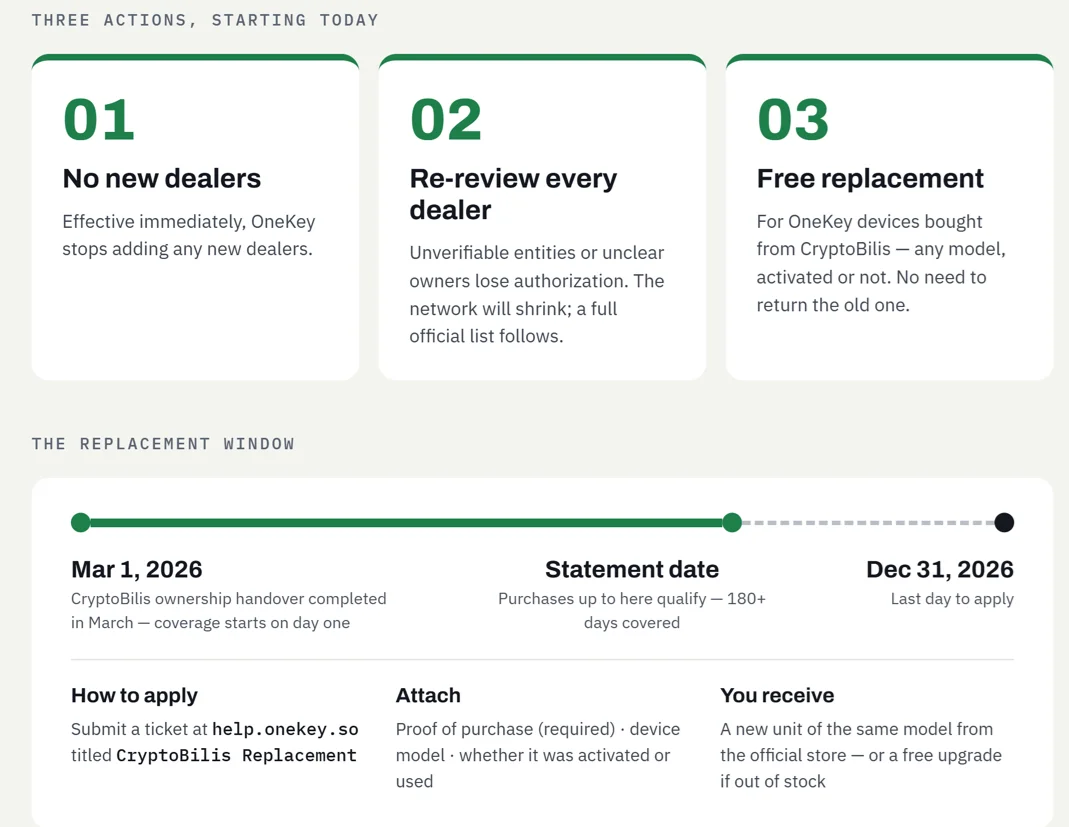
Per Yishi, OneKey eligió la fecha límite del 1 de marzo porque el cofundador original de CryptoBilis declaró públicamente que la empresa completó la transferencia de su gestión operativa en marzo, después de ser adquirida a principios de este año.
El único fallo de hardware reportado públicamente por OneKey ocurrió en 2023, cuando la firma de seguridad Unciphered extrajo la semilla de un dispositivo mediante un ataque en laboratorio. OneKey parcheó la vulnerabilidad, pagó una recompensa y afirmó que ningún usuario se vio afectado.
¿Quién es el propietario actual de CryptoBilis?
Los registros corporativos recientes apuntan a un cambio de control en el distribuidor malasio antes del presunto ataque a la cadena de suministro. Los ex cofundadores de CryptoBilis indicaron en LinkedIn que entregaron la compañía a nuevos propietarios en marzo, con informes que señalan que la propiedad pasó a una persona identificada como Jiaming, nacional chino.
No hay informes confirmados que vinculen la nueva propiedad con este incidente de seguridad.
Hasta ahora en 2026, seis marcas de billeteras de hardware han revelado problemas de seguridad. Galaxy Research situó las pérdidas por encima de los $115 millones en el caso de Coldcard. Esta divulgación de Ledger a principios de octubre es el segundo caso en el que se perdieron fondos.
informó Cryptopolitan la brecha de BasedApp que expuso los registros KYC de los clientes la semana pasada.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Preguntas frecuentes
¿Qué encontró Ledger en las billeteras vendidas por CryptoBilis?
Ledger confirmó que al menos un dispositivo afectado contenía un implante de hardware no autorizado, y señaló que todos los casos confirmados hasta el momento involucran billeteras distribuidas a través del revendedor CryptoBilis.
¿Cuánto cripto fue robado en el incidente de CryptoBilis?
Los investigadores on-chain estiman que se drenaron entre 86 millones y 93 millones de dólares de más de 300 billeteras en Bitcoin, Ethereum y Tron, aunque Ledger no ha confirmado una cifra oficial de pérdidas.
¿Se ve afectada OneKey por este incidente?
OneKey fue una de varias marcas que vendió CryptoBilis, pero no ha reportado ningún problema relacionado con este caso; su único defecto de hardware conocido fue un ataque de laboratorio en 2023 por parte de Unciphered, que OneKey parcheó sin afectar a ningún usuario.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









