




OneKey corta CryptoBilis após repercussão da exploração de carteira Ledger de US$ 86 milhões

- O fundador e CEO da OneKey, Yishi Wang, afirmou que a OneKey tem revogado a autorização da CryptoBilis como revendedora de seus dispositivos.
- Como a CryptoBilis também vendia produtos das marcas OneKey, Trezor, Tangem, SafePal e imKey, os compradores dessas marcas agora questionam se seus dispositivos estão seguros.
- A Ledger confirmou a presença de um implante de hardware não autorizado em pelo menos um dispositivo vendido pela CryptoBilis, com as perdas agora estimadas entre US$ 86 milhões e US$ 93 milhões.
O fundador e CEO da OneKey, Yishi Wang, anunciou que a “rede de revendedores” do fabricante de carteiras de hardware “encolherá significativamente”, após uma revisão completa dos revendedores certificados anteriormente, enquanto aqueles com “entidades operacionais não verificáveis ou beneficiários finais pouco claros terão sua autorização revogada e serão removidos do site oficial.”
Yishi também disse que a OneKey tem revogado a autorização da CryptoBilis como revendedora de seus dispositivos.
Esse alerta surge depois que uma das carteiras Ledger vendidas pelo revendedor do Sudeste Asiático, CryptoBilis, foi relatada como contendo um implante de hardware não autorizado, à medida que o inquérito continua sobre um roubo de criptomoedas com perdas agora estimadas entre US$ 86 milhões e US$ 93 milhões.
O que a Ledger disse sobre o hack na carteira da CryptoBilis?
Uma atualização de 10 de outubro, compartilhada na página de suporte da Ledger, confirmou que, até o final de sua investigação, a CryptoBilis não venderá nada do fabricante de carteiras de hardware. Essa declaração veio depois que a Ledger afirmou que pelo menos "um dos dispositivos de usuários afetados continha um implante de hardware não autorizado."
A Ledger enfatizou que seus próprios sistemas e canais de venda direta permaneceram intactos, destacando que os dispositivos expostos estavam todos vinculados à CryptoBilis.
A Ledger está aconselhando qualquer pessoa que comprou carteiras do revendedor do Sudeste Asiático a não inicializar quaisquer dispositivos que ainda não foram configurados. E para quem já os configurou, recomenda-se transferir os fundos para carteiras emitidas diretamente pela Ledger, e não compradas de revendedores.
Até o momento, analistas de segurança estimaram que cerca de 300 carteiras Ledger foram esvaziadas, com uma perda estimada entre US$ 86 milhões e US$ 93 milhões.
Por que compradores da OneKey e SafePal estão nervosos
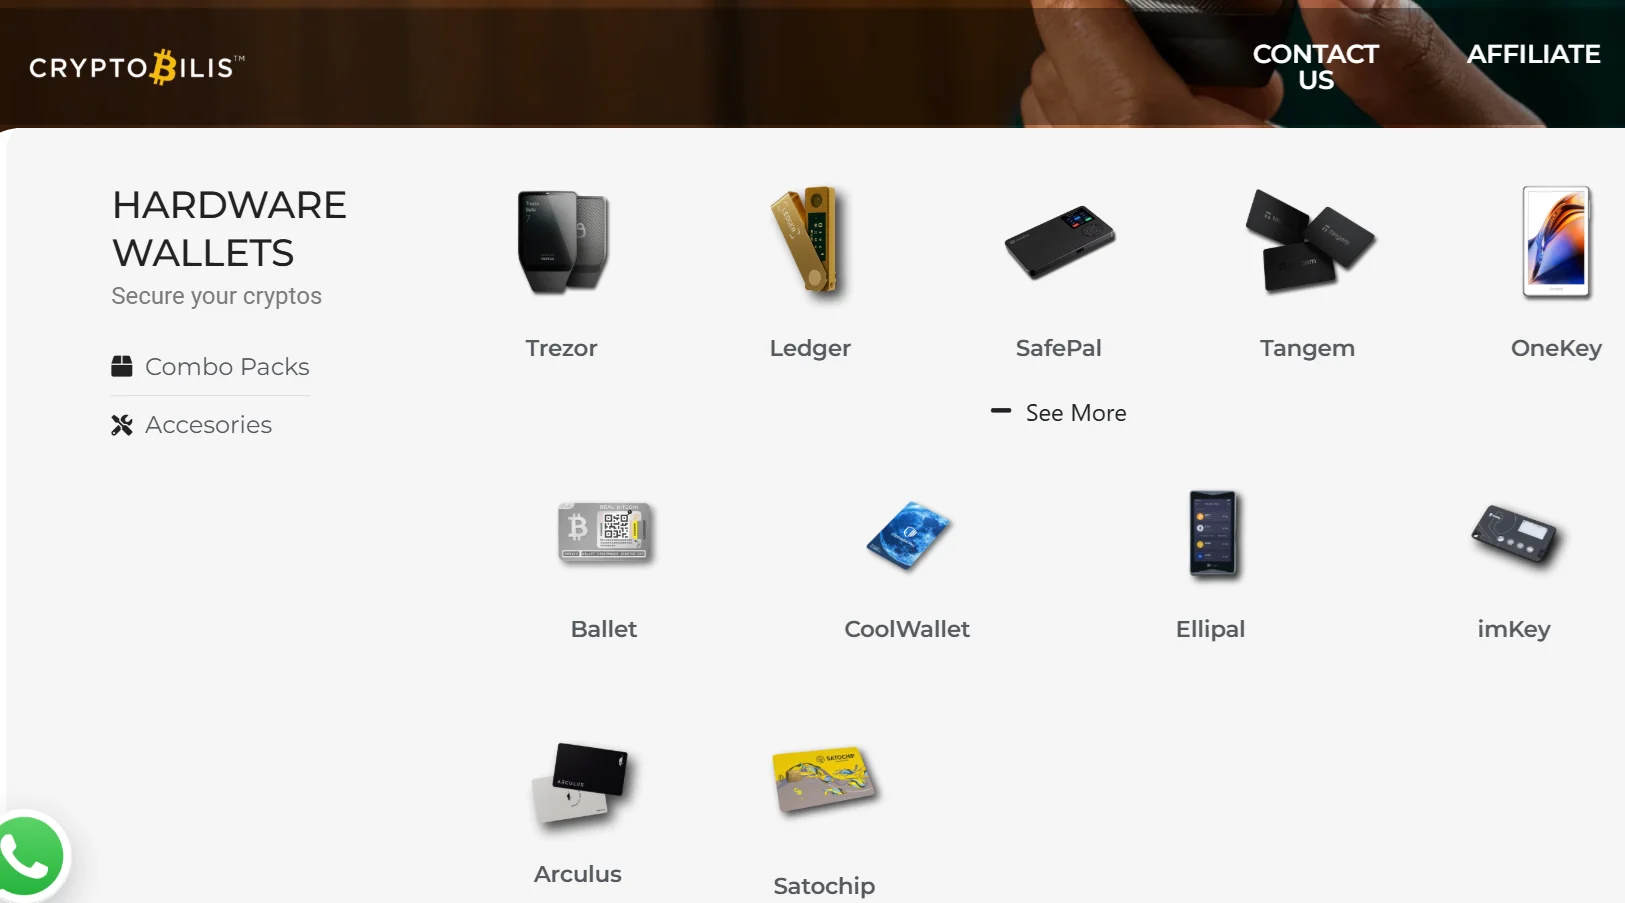
Embora as carteiras Ledger tenham sido as únicas a reportar roubos até agora, o susto com a segurança se espalhou para clientes de outros fabricantes de carteiras. A CryptoBilis se autodescreve como revendedor autorizado da Ledger, Trezor, OneKey, Tangem, SafePal, imKey e outras carteiras na Malásia, também operando na Indonésia e nas Filipinas.
Fundador da OneKey e CEO Yishi Wang buscou acalmar o pânico no X, escrevendo que “Encerramos a autorização da CryptoBilis; ela não é mais uma revendedora autorizada da OneKey.”
Yishi também detalhou a resposta em três etapas da OneKey para mitigar a exposição agora e evitar uma escalada adicional.
- Etapa um: A OneKey parou de adicionar novos revendedores, com efeito a partir do comunicado de 12 de outubro.
- Etapa dois: Todos os revendedores existentes, incluindo aqueles anteriormente certificados, passarão por um novo processo de revisão. Revendedores com “entidades operacionais verificáveis ou beneficiários finais pouco claros” perderão sua autorização. A OneKey publicará a lista completa de revendedores autorizados no site oficial.
- Etapa três: Os usuários que compraram dispositivos OneKey da CryptoBilis entre 1º de março de 2026 e 12 de outubro têm direito a uma substituição gratuita. Mesmo os usuários que ativaram ou usaram seus dispositivos ainda podem obter uma substituição gratuita.
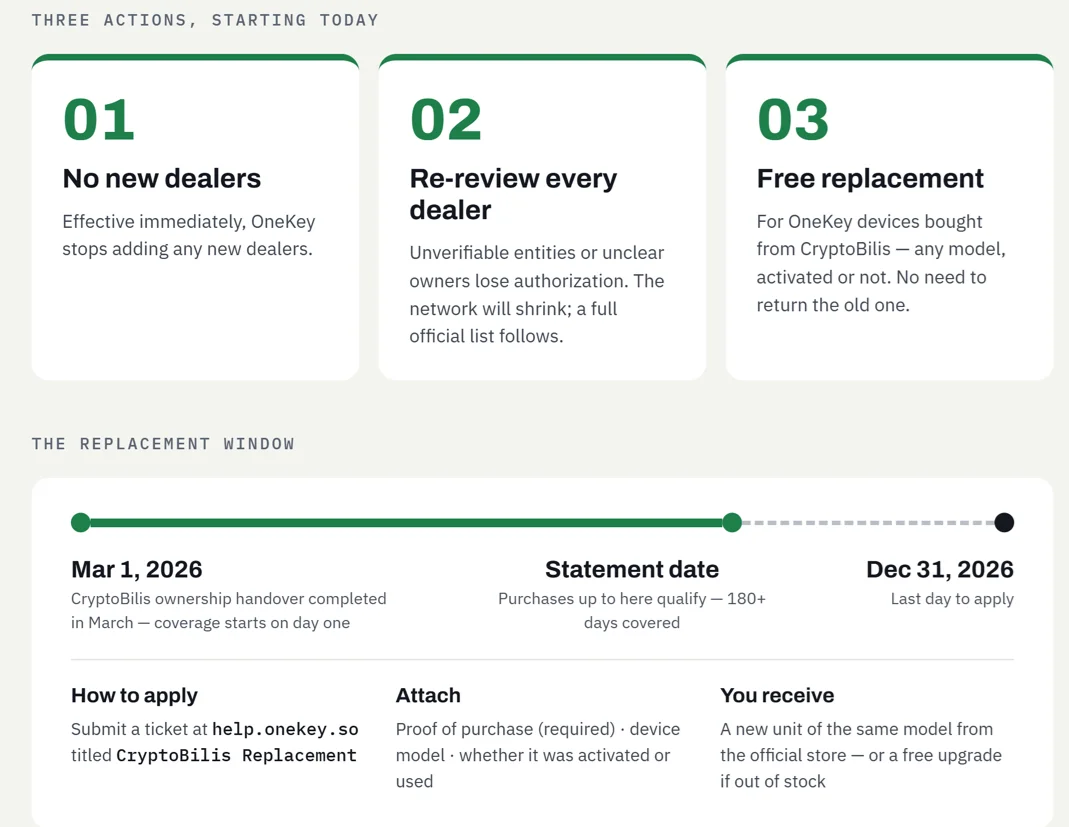
Segundo Yishi, a OneKey optou pela data limite de 1º de março porque o co-fundador original da CryptoBilis afirmou publicamente que a empresa concluiu a transferência da gestão operacional em março, após ser adquirida no início deste ano.
A única falha de hardware relatada publicamente pela OneKey ocorreu em 2023, quando a empresa de segurança Unciphered extraiu a seed de um dispositivo em um ataque laboratorial. A OneKey corrigiu a vulnerabilidade, pagou uma recompensa e informou que nenhum usuário foi afetado.
Quem é o atual proprietário da CryptoBilis?
Registros corporativos recentes indicam uma mudança de controle na revenda malaia antes do suposto ataque à cadeia de suprimentos. Os ex-co-fundadores da CryptoBilis afirmaram no LinkedIn que entregaram a empresa a novos proprietários em março, com relatos de que a propriedade passou para um indivíduo identificado como Jiaming, nacional chinês.
Não há relatórios confirmados que liguem a nova propriedade a este incidente de segurança.
Até agora em 2026, seis marcas de carteiras de hardware divulgaram problemas de segurançaGalaxy Research estimou as perdas acima de $115 milhões no caso do Coldcard . Esta divulgação da Ledger no início de outubro é o segundo caso em que fundos foram perdidos.o vazamento da BasedApp que expôs os registros KYC dos clientes na semana passada.
reportou o Cryptopolitan a violação da BasedApp que expôs os registros KYC dos clientes na semana passada.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Perguntas Frequentes
O que a Ledger encontrou nas carteiras vendidas pela CryptoBilis?
A Ledger confirmou que pelo menos um dispositivo afetado continha um implante de hardware não autorizado e afirmou que todos os casos confirmados até agora envolvem carteiras distribuídas por meio do revendedor CryptoBilis.
Quanto criptomoeda foi roubada no incidente da CryptoBilis?
Pesquisadores on-chain estimam que entre US$ 86 milhões e US$ 93 milhões foram drenados de mais de 300 carteiras em Bitcoin, Ethereum e Tron, embora a Ledger não tenha confirmado um valor oficial de perdas.
A OneKey é afetada por este incidente?
A OneKey era uma das várias marcas vendidas pela CryptoBilis, mas não relatou nenhum problema ligado a este caso; sua única falha de hardware conhecida foi um ataque ao laboratório em 2023 pela Unciphered, corrigido pela OneKey, sem afetar usuários.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Hannah Collymore
Hannah é escritora e editora com quase uma década de experiência em redação de blogs e cobertura de eventos no espaço cripto. Na Cryptopolitan, Hannah contribui para a página de notícias, relatando e analisando os últimos desenvolvimentos nos setores DeFi, RWA, regulação cripto, IA e tecnologias de fronteira. Ela se formou na Universidade Arcadia com graduação em Administração de Empresas.









