








- Microsoft dà la colpa a un accordo UE del 2009 per l'impossibilità di proteggere Windows come Apple, portando a un grave fallimento tecnologico.
- Milioni di PC Windows hanno mostrato lo schermo blu della morte, causando caos e quasi 2.000 cancellazioni di voli.
- Sistemi decentralizzati avrebbero potuto minimizzare l'impatto distribuendo i controlli di sicurezza, riducendo il rischio di guasti diffusi.
Microsoft indica l'Unione Europea come responsabile del suo recente disastro tecnologico, sostenendo di non poter bloccare il suo sistema operativo come Apple a causa di un accordo del 2009 con la Commissione Europea.
Secondo WSJ, questo accordo costringe Microsoft a dare ad altri produttori di software di sicurezza lo stesso livello di accesso a Windows che ha essa. La schermata blu della morte è riapparsa su milioni di computer venerdì.
Gli esperti di sicurezza affermano che Microsoft non ha preso sul serio abbastanza le debolezze del suo software. Un post sul blog dell'azienda ha dichiarato che 8,5 milioni di macchine Windows sono state colpite, il che è meno dell'1% della sua presenza globale.
Ma questo è stato sufficiente per paralizzare le principali aziende nei settori sanitario, dei media e dei ristoranti. Il caos è continuato fino a sabato, con quasi 2.000 voli cancellati dalle compagnie aeree statunitensi, rispetto ai 3.400 del giorno precedente. Delta è stata colpita più duramente, cancellando più della metà dei voli sabato.
Tutto questo guaio è iniziato con un aggiornamento difettoso inviato ai clienti aziendali da CrowdStrike, una delle molte aziende di cybersecurity che cercano di proteggere Windows. Microsoft ha il suo prodotto concorrente, Windows Defender.

L'CEO di CrowdStrike si è assunto la responsabilità del problema venerdì e ha detto che stavano lavorando per riportare i loro clienti sulla strada giusta. Sebbene la sua scusa sia stata considerata offensiva, molte persone influenti, tra cui Elon Musk e Stephen King, lo hanno duramente criticato per questo.
La sicurezza è sempre stata un punto debole per Microsoft. Il suo software è stato ripetutamente preso di mira da hacker criminali e gruppi sponsorizzati dallo stato di Russia e Cina. I massimi dirigenti hanno dovuto testimoniare davanti al Congresso per spiegare perché Windows è così vulnerabile.
Con la decentralizzazione, questo non sarebbe mai accaduto. Distribuendo i dati e i controlli di sicurezza su più nodi, i sistemi decentralizzati eliminano i singoli punti di fallimento.
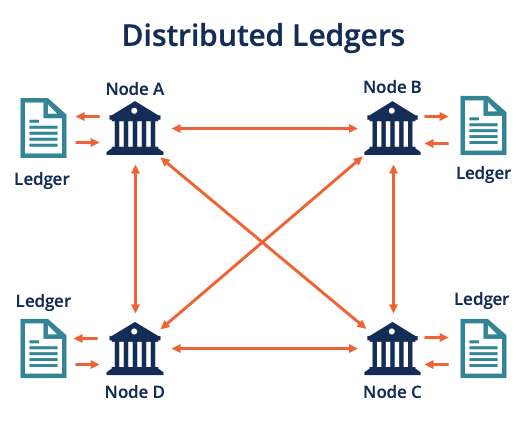
Anche se un nodo viene compromesso, il sistema complessivo rimane operativo. Quindi non ci sarà mai un'interruzione diffusa come questa. I dati crittograficamente protetti e verificati rendono difficile per gli attaccanti alterare o corrompere le informazioni senza essere rilevati.
Gli agenti decentralizzati possono monitorare e rispondere alle minacce in modo indipendente, garantendo una sicurezza continua senza un server centrale.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Jai Hamid
Jai Hamid si occupa di criptovalute, mercati azionari, tecnologia, economia globale ed eventi geopolitici che influenzano i mercati da 6 anni. Ha collaborato con pubblicazioni focalizzate sulla blockchain, tra cui AMB Crypto, Coin Edition e CryptoTale, per analisi di mercato, grandi aziende, regolamentazione e tendenze macroeconomiche. Si è formata presso la London School of Journalism e ha condiviso tre volte le sue analisi sui mercati delle criptovalute su una delle principali reti televisive dell'Africa.









