








- Microsoft culpa acordo de 2009 da UE por sua incapacidade de proteger o Windows como a Apple, levando a uma grande falha tecnológica.
- Milhões de PCs com Windows exibiram a tela azul da morte, causando caos e quase 2.000 cancelamentos de voos.
- Sistemas descentralizados poderiam ter minimizado o impacto ao distribuir controles de segurança, reduzindo o risco de falhas generalizadas.
A Microsoft aponta o dedo para a União Europeia por seu recente desastre tecnológico, argumentando que não pode bloquear seu sistema operacional como a Apple devido a um acordo de 2009 com a Comissão Europeia.
Segundo WSJ, este acordo obriga a Microsoft a dar aos outros fabricantes de software de segurança o mesmo nível de acesso ao Windows que ela tem. A tela azul da morte reapareceu em milhões de computadores na sexta-feira.
Especialistas em segurança estão dizendo que a Microsoft não levou a sério as fraquezas de seu software. Um post no blog da empresa afirmou que 8,5 milhões de máquinas Windows foram afetadas, o que é menos de 1% de sua presença global.
Mas isso foi suficiente para paralisar grandes empresas de saúde, mídia e restaurantes. O caos continuou até o sábado, com quase 2.000 voos cancelados pelas companhias aéreas dos EUA, em comparação com 3.400 no dia anterior. A Delta foi a mais atingida, cancelando mais da metade dos voos no sábado.
Toda essa confusão começou com uma atualização defeituosa enviada para clientes corporativos pela CrowdStrike, uma das muitas empresas de cibersegurança tentando proteger o Windows. A Microsoft tem seu próprio produto concorrente, o Windows Defender.

O CEO da CrowdStrike assumiu o problema na sexta-feira e disse que estavam trabalhando para colocar seus clientes de volta aos trilhos. Embora seu pedido de desculpas tenha sido considerado ofensivo, muitas pessoas influentes, incluindo Elon Musk e Stephen King, o criticaram por isso.
A segurança sempre foi um ponto fraco da Microsoft. Seu software foi repetidamente alvo de hackers criminosos e grupos patrocinados pelo estado da Rússia e da China. Os principais executivos tiveram que depor no Congresso para explicar por que o Windows é tão vulnerável.
Com a descentralização, isso nunca teria acontecido. Ao distribuir dados e controles de segurança por vários nós, os sistemas descentralizados eliminam pontos únicos de falha.
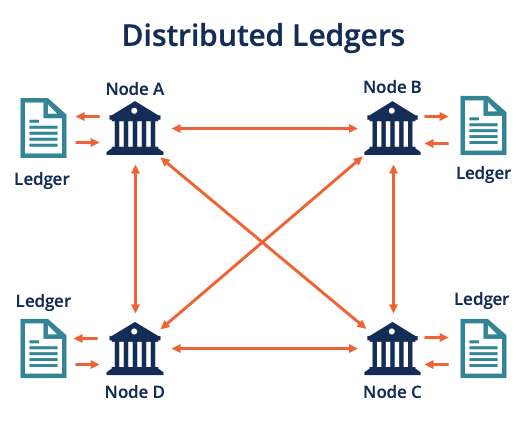
Mesmo que um nó seja comprometido, o sistema geral permanece operacional. Portanto, nunca haverá uma interrupção generalizada como esta. Dados criptograficamente protegidos e verificados tornam difícil para os atacantes alterar ou corromper informações sem detecção.
Agentes descentralizados podem monitorar e responder a ameaças independentemente, garantindo segurança contínua sem um servidor central.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Jai Hamid
Jai Hamid cobre criptomoedas, mercados de ações, tecnologia, economia global e eventos geopolíticos que afetam os mercados há 6 anos. Ela trabalhou com publicações focadas em blockchain, incluindo AMB Crypto, Coin Edition e CryptoTale, em análises de mercado, grandes empresas, regulamentação e tendências macroeconômicas. Formada na London School of Journalism, ela compartilhou insights sobre o mercado de criptomoedas três vezes em uma das principais redes de TV da África.









